- Narzędzia sztucznej inteligencji
- Sztuczna inteligencja
Czym jest OpenAI Daybreak Blue? Dostęp w Codex, ceny oraz Red kontra Blue
Daybreak Blue nie jest nowym tajnym GPT. Jest to poziom dostępu bramkowany zatwierdzeniem OpenAI do prac związanych z bezpieczeństwem obronnym w Codex i API. Oto, co odblokowuje, ile kosztuje i czym różni się od Daybreak Red.

Jeśli w selektorze modeli Codex właśnie pojawił się „Daybreak Blue”, nie patrzysz na nowy, tajny GPT. Patrzysz na poziom uprawnień — taki, którego większość ludzi nie otrzymała jeszcze.
W ciągu ostatnich kilku tygodni w narzędziach kodujących OpenAI pojawiała się nowa nazwa: Daybreak Blue. Programiści zauważyli go w aplikacji Codex i narzędziu wiersza poleceń, a następnie zapytali na forum programistów Reddit i OpenAI, co to jest. Niektórzy stwierdzili, że wybranie tej opcji w ogóle nic nie dało. Jeden użytkownik forum kto widział to w Codex 11 sierpnia, nie mógł przesłać ani jednej wiadomości; żądanie nie powiodło się z powodu błędu tokenów na minutę.
Zamieszanie jest zrozumiałe. Daybreak Blue wygląda jak model, ma nazwę API w stylu modelu i znajduje się obok modeli GPT w selektorze. Lepiej rozumieć to jako drzwi: poziom dostępu z bramką zatwierdzającą w OpenAI Daybreak, firmowym programie cyberobrony, który umożliwia zweryfikowanym obrońcom korzystanie z flagowych modeli OpenAI przy mniejszej liczbie odmów związanych z cyberbezpieczeństwem.
W tym przewodniku wyjaśniono, co tak naprawdę odblokowuje Daybreak Blue, jakie modele za nim stoją, czym różni się od Daybreak Red, ile kosztuje i jak zespół ds. bezpieczeństwa może to odpowiedzialnie ocenić. Został on zbadany i ostatni raz sprawdzony 23 września 2026 r. w porównaniu z dokumentacją OpenAI API Codex, dziennikiem zmian Codex, centrum pomocy i stronami z cenami, a także materiałami startowymi Amazon Web Services.
Krótka odpowiedź
- Daybreak Blue to warstwa dostępu, a nie nowy model. OpenAI strona modelowa nazywa to „aliasem naszych flagowych modeli ogólnego przeznaczenia, z zabezpieczeniami skalibrowanymi do defensywnego cyberbezpieczeństwa”.
- Dzisiejszy model to GPT-5.6 Sol. Od 22 września zatwierdzeni użytkownicy mogą również uzyskać leczenie Daybreak Blue na GPT-6 Sol i GPT-6 Luna.
- Redukuje odmowy pracy w obronie; nie odblokowuje narzędzi ofensywnych. Rozwój exploitów i testy penetracyjne należą do Daybreak Red i wymagają osobnej zgody.
- Płacisz normalną cenę podstawowego modelu. Za pośrednictwem aliasu wynosi to obecnie 4 USD za milion tokenów wejściowych i 20 USD za milion tokenów wyjściowych.
- Dostęp wymaga zgody. Osoby fizyczne zgłaszają się z weryfikacją tożsamości i sprzętowymi kluczami bezpieczeństwa. Organizacje składają wniosek za pośrednictwem formularza przedsiębiorstwa, a administrator musi włączyć Daybreak.
| Pytanie | Odpowiedź z 23 września 2026 r |
|---|---|
| Co to jest? | Poziom zatwierdzony przez OpenAI Daybreak, oficjalnie program Trusted Access for Cyber firmy OpenAI |
| Model za aliasem | GPT-5.6 Sol; Obsługiwane są również GPT-6 Sol i GPT-6 Luna |
| Gdzie to działa | Aplikacja Codex i CLI, Responses API i Amazon Bedrock dla kwalifikujących się klientów |
| Kontekst i wynik | Okno kontekstowe zawierające 1,05 miliona tokenów; do 128 000 tokenów wyjściowych |
| Odcięcie wiedzy | 16 lutego 2026 r., odziedziczone po GPT-5.6 Sol |
| Cena | Bez dodatkowych opłat: 4 USD wejścia i 20 USD wyjścia za milion tokenów za pośrednictwem aliasu |
| Kto może złożyć wniosek | Zweryfikowane osoby i organizacje wykonujące autoryzowaną pracę obronną |
| Co to nie jest | Nie GPT-5.6-Cyber, nie nieograniczony model hakowania i nie sposób na rozluźnienie zabezpieczeń GPT-6 Astra |
Dlaczego Daybreak Blue nagle pojawił się w Codex
OpenAI wprowadził Daybreak Blue i Daybreak Red 10 sierpnia 2026 r. ogłoszenie publiczne i w Dziennik zmian Codex. The Dziennik zmian API trzy dni wcześniej podał aliasy nowych modeli. Nazwa zaczęła pojawiać się w aplikacji Codex i interfejsie CLI niemal natychmiast, a wiele osób zobaczyło ją na długo przed tym, zanim zdążyło w ogóle z niej skorzystać.
Zobaczyć nazwę to nie to samo, co mieć dostęp. OpenAI zatwierdza Daybreak dla określonej tożsamości, obszaru roboczego ChatGPT lub projektu, modelu i powierzchni produktu API. Nawet po zatwierdzeniu Daybreak jest domyślnie wyłączony. Jeśli widzisz Daybreak Blue, ale nie możesz z niego korzystać, OpenAI przewodnik rozwiązywania problemów wskazuje na krótką listę przyczyn:
- Ty lub Twoja organizacja nie zostaliście zatwierdzeni do programu Daybreak.
- Zostałeś zatwierdzony, ale właściciel obszaru roboczego nie włączył Daybreak dla Twojego konta lub właściciel organizacji API nie włączył go dla projektu powiązanego z Twoim kluczem.
- Jesteś zalogowany do innego obszaru roboczego, organizacji lub projektu API niż ten wymieniony w zatwierdzeniu. Domyślne projekty API nie kwalifikują się.
- Używasz Codex z logowaniem ChatGPT, a przełącznik Daybreak jest wyłączony, więc żądania wracają do standardowych zabezpieczeń.
- Twoja aplikacja Codex lub CLI jest nieaktualna.
OpenAI dodaje, że zmiany dostępu mogą zająć około 30 minut, zanim dotrą do projektu API, a niektóre modele Daybreak nie pojawiają się na liście modeli API nawet wtedy, gdy dostęp działa. Wiarygodny test jest bezpośrednią prośbą.
Po pierwsze, co to jest OpenAI Daybreak?
Daybreak to program parasolowy OpenAI dotyczący cyberobrony. został wprowadzony na rynek w maju 2026 r. wokół GPT-5.5, dostrojonego pod kątem cyberbezpieczeństwa wariantu GPT-5.5 i Codex Security, agenta bezpieczeństwa aplikacji OpenAI. OpenAI opisuje go teraz jako zarządzany stos cyberobrony: modele graniczne, wiązkę agenta Codex, Codex Security, zaufane przepływy pracy i firmy partnerskie.
Program istnieje, ponieważ modele graniczne stały się naprawdę przydatne, a zarazem ryzykowne, w pracy nad bezpieczeństwem. OpenAI mówi, że GPT-5.6 Sol, wydany 9 lipca, zapewnia najnowocześniejszą wydajność cyberbezpieczeństwa. Według OpenAI uzyskał 73,5% w przypadku ExploitBench w porównaniu z 47,9% w przypadku GPT-5.5 przy porównywalnym budżecie tokena wyjściowego, zgodnie z OpenAI. W tym samym poście na temat premiery napisano, że zabezpieczenia cybernetyczne GPT-5.6 Sol blokują około dziesięć razy więcej potencjalnie szkodliwych działań niż poprzednie modele.
Ta druga cyfra wyjaśnia, dlaczego istnieje Daybreak Blue. Filtry zatrzymujące atakujących zatrzymują także obrońców. Prośba o przeanalizowanie złośliwego oprogramowania, odtworzenie błędu lub napisanie reguły wykrywania może bardzo przypominać prośbę o wyrządzenie szkody. OpenAI jasno stwierdza kompromis: „Overblocking stwarza zatem własne ryzyko bezpieczeństwa”. Daybreak przesuwa tę linię dla osób zweryfikowanych przez OpenAI, a nie dla wszystkich.
Szerszy program ma inne części, o których warto wiedzieć. Według OpenAI do czerwca Codex Security przeskanował ponad 30 milionów zatwierdzeń w ponad 30 000 baz kodów. Na swojej stronie Daybreak firma OpenAI zgłasza 858 zidentyfikowanych problemów, 263 wyprodukowanych poprawek i 143 poprawek zaakceptowanych w ramach 41 baz kodów open source, w ramach prac obejmujących inicjatywę Patch the Planet z Trail of Bits. OpenAI przeznaczył także 1 miliard dolarów na dotowany dostęp do Daybreak w ciągu sześciu miesięcy dla obrońców pierwszej linii.
Daybreak Blue kontra Daybreak Red a dostęp standardowy
Nazwy zapożyczone są z żargonu związanego z bezpieczeństwem. Niebieska drużyna broni systemów; drużyna czerwona atakuje ich za pozwoleniem, aby najpierw znaleźć słabe punkty. Poziomy OpenAI mają ten sam podział.
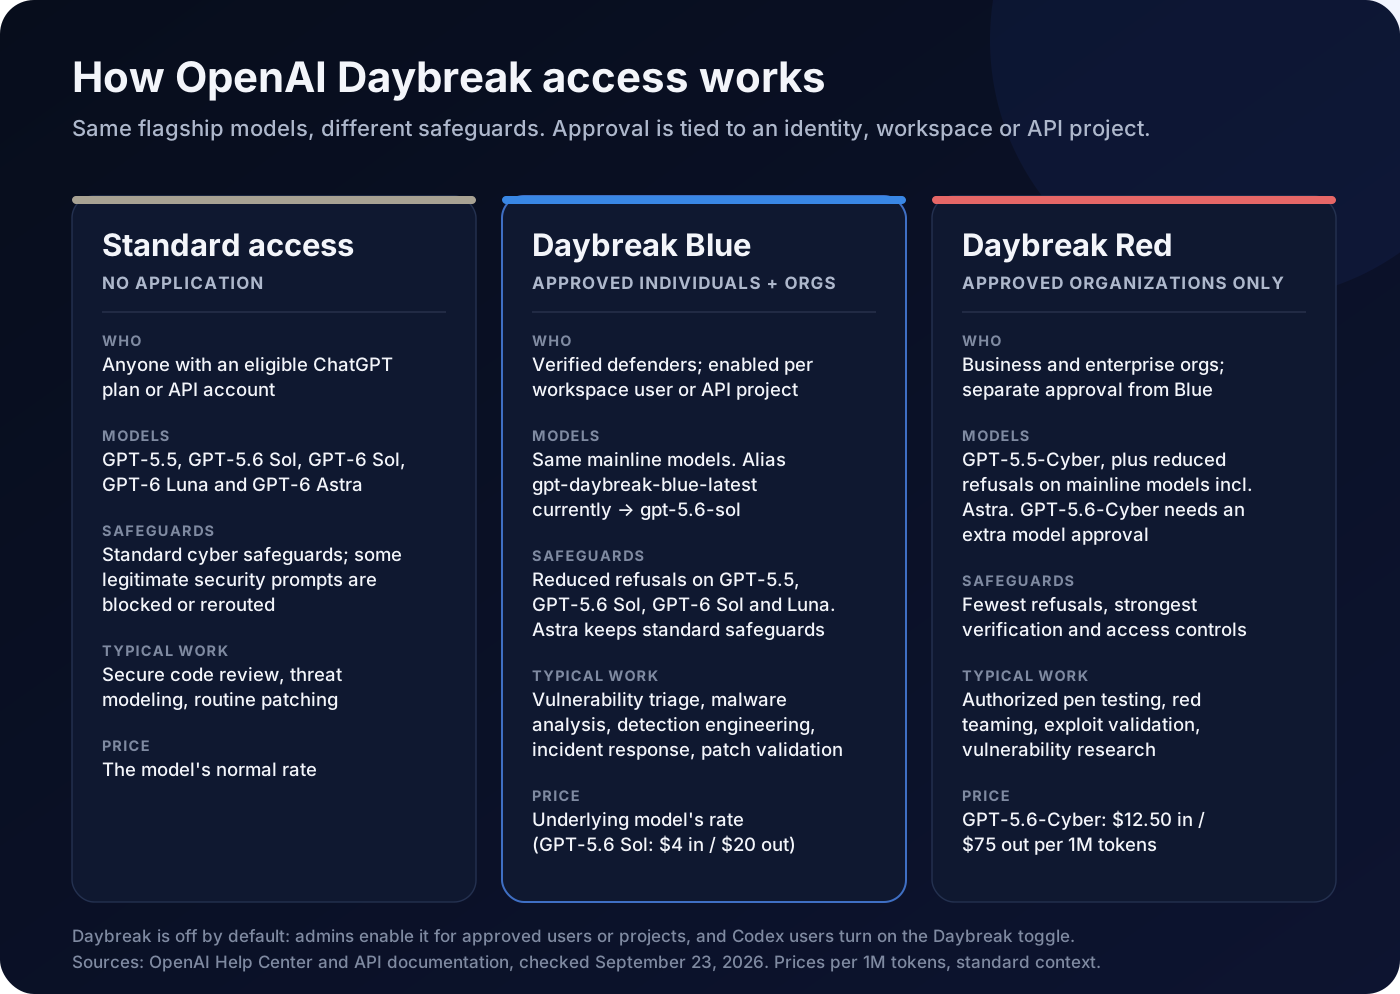
| Dostęp standardowy | Daybreak Blue | Daybreak Red | |
|---|---|---|---|
| Kto | Każdy, kto korzysta z obsługiwanego planu lub konta API | Zatwierdzone osoby i organizacje | Tylko zatwierdzone organizacje biznesowe i przedsiębiorstwa |
| Modele | GPT-5.5, GPT-5.6 Sol, GPT-6 Sol, GPT-6 Luna i GPT-6 Astra | Te same główne modele | GPT-5.5-Cyber plus modele główne; GPT-5.6-Cyber z dodatkową homologacją |
| Zabezpiecza | Standardowe | Mniej odmów w przypadku GPT-5.5, GPT-5.6 Sol, GPT-6 Sol i GPT-6 Luna; Astra pozostaje standardem | Mniej odmów w przypadku modeli głównych, w tym Astra, a także modeli wyspecjalizowanych w cyberprzestrzeni |
| Zbudowany dla | Bezpieczne kodowanie, modelowanie zagrożeń i rutynowe łatanie | Selekcja podatności na zagrożenia, przegląd bezpiecznego kodu, analiza złośliwego oprogramowania, inżynieria wykrywania, reakcja na incydenty i weryfikacja poprawek | Autoryzowane testy penetracyjne, red teaming, weryfikacja exploitów i badanie podatności |
| Cena | Cena katalogowa modelu | Cena katalogowa podstawowego modelu | GPT-5.6-Cyber: 12,50 USD na wejściu i 75 USD na wyjściu na milion tokenów |
W przeglądzie OpenAI Trusted Access łatwo przeoczyć dwa szczegóły. Po pierwsze, zatwierdzenie Blue nigdy nie obejmuje Red. Są to osobne wnioski i obecnie osoby fizyczne nie mogą bezpośrednio ubiegać się o Red. Po drugie, nawet Red nie jest pojedynczym przełącznikiem: GPT-5.6-Cyber, najnowszy wyspecjalizowany model cybernetyczny OpenAI, wymaga dodatkowej homologacji dla konkretnego modelu oprócz Red.
Co tak naprawdę oznacza „ograniczona liczba odmów”.
Zabezpieczenia OpenAI działają na dwóch poziomach. zabezpiecza na poziomie systemu ekran żądań związanych z cyberprzestrzenią i może je blokować, spowalniać lub wysyłać do mniej wydajnego modelu awaryjnego. Odmowy na poziomie modelu mają miejsce, gdy model otrzymuje prośbę i odmawia pomocy.
Daybreak Blue zmienia głównie pierwszą warstwę. OpenAI mówi, że dostęp Blue „usuwa te bariery”, co oznacza ekrany na poziomie systemu, dzięki czemu zatwierdzeni obrońcy mogą uzyskać więcej z modelu podczas dochodzeń, reagowania na incydenty, zarządzania lukami w zabezpieczeniach i ocen bezpieczeństwa. Nie powoduje to ponownego uczenia modelu. GPT-5.6 Sol nadal odrzuca żądania o dużym stopniu podwójnego zastosowania, takie jak pentestujące systemy produkcyjne, nawet bez filtrów na poziomie systemu.
OpenAI opublikował odkrywczy test wewnętrzny. Jego Advanced Cybersecurity Completion Rate mierzy, jak często model realizuje żądania obejmujące rozwój łańcucha exploitów, obejście uwierzytelniania, eskalację uprawnień i podobne scenariusze.
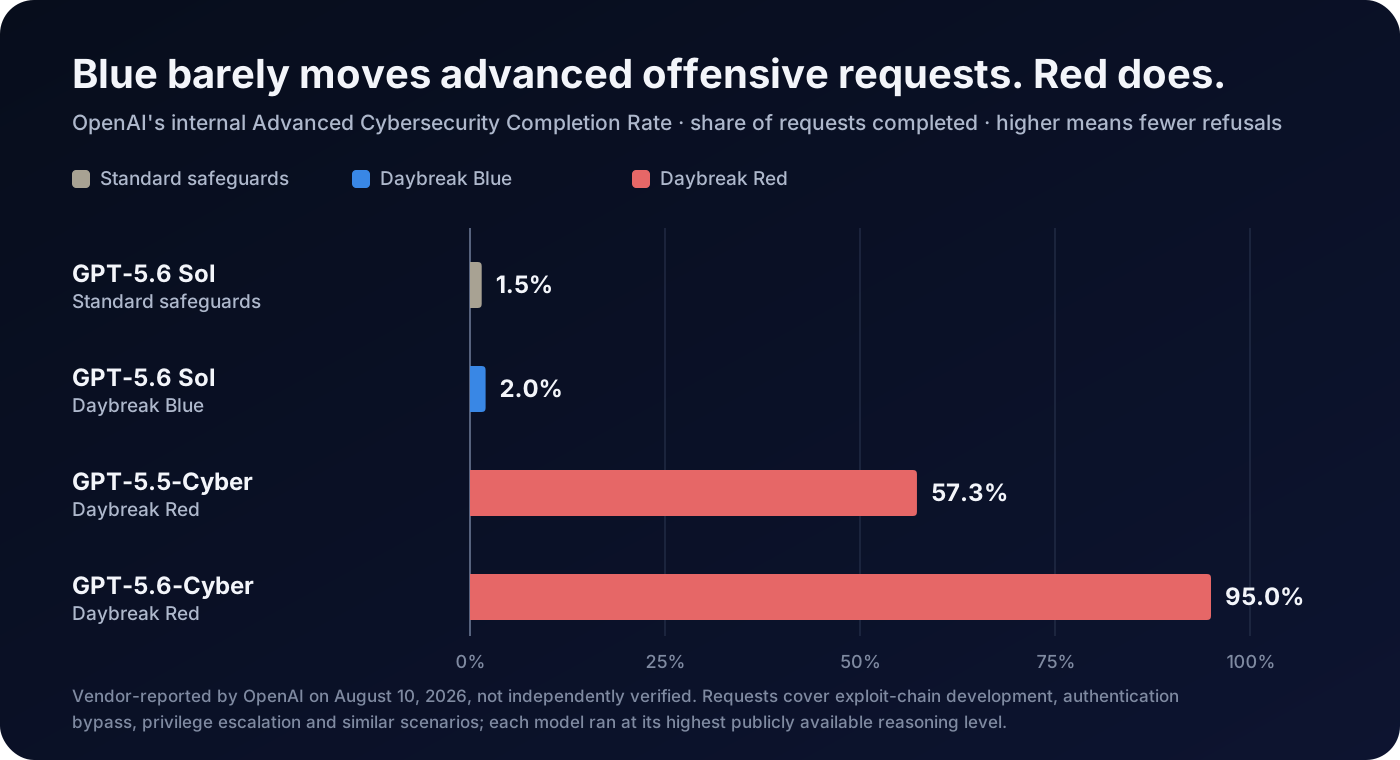
Wykres jest najprostszym sposobem zrozumienia poziomów. Blue jest przeznaczony dla obrońców, których legalna praca powoduje wyłączanie filtrów. Jeśli Twoja praca wymaga tworzenia działających exploitów przeciwko autoryzowanym celom, Blue zwykle nadal powie „nie”; do tego właśnie służy Red. Koryguje także twierdzenie, które rozpowszechniło się po premierze: szeroko rozpowszechniona liczba realizacji zaawansowanych żądań cybernetycznych na poziomie 95% opisuje GPT-5.6-Cyber w Daybreak Red, a nie Daybreak Blue.
Blue nie jest po prostu słabszą opcją. W przypadku ExploitBench OpenAI zgłasza, że GPT-5.6 Sol pod Daybreak Blue był bardziej wydajny pod względem tokena i działał najlepiej w standardowym ustawieniu 300-obrotowym; GPT-5.6-Cyber zmniejszył różnicę tylko wtedy, gdy przebiegi zostały wydłużone do 600 zwojów. W przypadku wykrycia luk w zabezpieczeniach OpenAI i oceny pisania raportów, GPT-5.6-Cyber uzyskał wynik poniżej GPT-5.6 Sol, co OpenAI przypisuje krótszym, mniej szczegółowym raportom. W przypadku wielu zadań defensywnych, takich jak wyszukiwanie problemów i dobre ich wyjaśnianie, lepszym narzędziem może być ogólny model Blue.
Wszystkie te wyniki pochodzą z wewnętrznych ocen OpenAI. Firma twierdzi, że później opublikuje kartę systemową dla GPT-5.6-Cyber, a niezależne testy obu poziomów pozostają nieliczne.
Które modele współpracują teraz z Daybreak Blue?
W tym tygodniu sytuacja uległa zmianie. W chwili premiery Daybreak Blue oznaczało GPT-5.6 Sol. 22 września OpenAI wypuściło GPT-6 Sol i GPT-6 Luna, a jego centrum pomocy podaje teraz, że oba obsługują ograniczone odmowy w ramach Daybreak Blue, gdy konto jest zatwierdzone, a Daybreak jest włączone dla żądania.
| Modelka | Dostęp standardowy | Z Daybreak Blue |
|---|---|---|
| GPT-5.5 | Standardowe zabezpieczenia | Mniej odmów |
| GPT-5.6 Sol, domyślny alias | Standardowe zabezpieczenia | Mniej odmów |
| GPT-6 Sol | Standardowe zabezpieczenia | Mniej odmów |
| GPT-6 Luna | Standardowe zabezpieczenia | Mniej odmów |
| GPT-6 Astra | Standardowe zabezpieczenia | Standardowe zabezpieczenia; zredukowane odmowy wymagają Daybreak Red |
| GPT-5.5-Cyber i GPT-5.6-Cyber | Brak dostępu | Brak dostępu |
Wyjątek Astra ma sens w kontekście. OpenAI ocenia GPT-5.6 Sol jako „wysoki” pod względem możliwości cyberbezpieczeństwa w ramach Preparedness Framework, ale sklasyfikował Astra jako swój pierwszy model na poziomie „krytycznym”. Nasz przewodnik GPT-6 Astra obejmuje tę decyzję. OpenAI twierdzi, że pracuje nad zmniejszeniem liczby odmów Astra dla klientów Blue; do tego czasu zatwierdzeni użytkownicy Blue mogą przejść na GPT-6 Sol lub GPT-6 Luna albo używać Astra ze standardowymi zabezpieczeniami.
Jedno praktyczne zastrzeżenie: kiedy sprawdziliśmy, alias Daybreak Blue API nadal wskazywał na GPT-5.6 Sol, mimo że GPT-6 Sol jest nowszy i tańszy. OpenAI mówi, że z czasem aliasy zostaną przeniesione do nowszych modeli, a ceny zostaną odpowiednio dostosowane. Jeśli chcesz wiedzieć, który model odpowiedział, sprawdź pole model w każdej odpowiedzi API lub poproś o konkretny model zamiast aliasu.
Jak uzyskać dostęp do Daybreak Blue
Osoby
Indywidualni obrońcy zgłaszają się na stronie chatgpt.com/cyber. Centrum pomocy OpenAI zawiera listę wymagań:
- Musisz mieć co najmniej 18 lat i korzystać z kwalifikującego się płatnego planu ChatGPT.
- Musisz włączyć Advanced Account Security i używać zgodnych sprzętowych kluczy bezpieczeństwa FIDO2 jako jedynej metody logowania. Oprogramowanie i zsynchronizowane klucze nie kwalifikują się.
- Musisz przejść weryfikację tożsamości. W przypadku nieudanej lub odrzuconej weryfikacji nie można ponowić próby ani złożyć odwołania, chyba że OpenAI poprosi Cię o ponowne złożenie wniosku.
Advanced Account Security zmienia zachowanie Twojego konta. Logowanie za pomocą hasła, kody e-mail i SMS oraz odzyskiwanie za pomocą poczty e-mail są wyłączone; sesje są krótsze; i OpenAI mówi, że konwersacje nie są używane do uczenia modeli, gdy ustawienie jest włączone. Trzymaj klucz zapasowy i klucze odzyskiwania w bezpiecznym miejscu, ponieważ utrata wszystkich metod logowania i kluczy odzyskiwania może oznaczać utratę konta.
Aby zachować dostęp, obecni użytkownicy indywidualni muszą spełnić zasady bezpieczeństwa konta do 1 października 2026 r. OpenAI potwierdził również błąd weryfikacji, który uniemożliwił dostęp niektórym indywidualnym kontom Blue; dotkniętych użytkowników poproszono o ponowne złożenie wniosku.
Organizacje
Organizacje przesyłają formularz OpenAI przedsiębiorstwa Trusted Access i współpracują z przedstawicielem OpenAI. Recenzenci mogą zapytać o Twoją organizację i możliwości w zakresie bezpieczeństwa, defensywne przepływy pracy, które chcesz obsługiwać, oraz obszar roboczy lub organizację API, z której planujesz korzystać. OpenAI twierdzi, że uwzględnia weryfikację tożsamości i zaufania, ryzyko, zamierzone zastosowanie i zdolność wnioskodawcy do wzmocnienia szerszego ekosystemu bezpieczeństwa.
Zatwierdzenie samo w sobie niczego nie zmienia. Właściciel obszaru roboczego włącza Daybreak dla zatwierdzonych użytkowników i grup. W API właściciel organizacji włącza tę opcję dla nazwanego, innego niż domyślny projektu w Ustawienia projektu → Ogólne → Dostęp do modelu Daybreak.
Na co nie pozwala Daybreak
- Obsługa klientów. Daybreak przeznaczony jest do autoryzowanych prac wewnętrznych. Nie może zasilać produktów skierowanych do klienta, ruchu produktowego na dalszym etapie ani dostępu stron trzecich; Zamiast tego dostawcy są wskazywani na program partnerski OpenAI Daybreak.
- Testowanie systemów bez pozwolenia. Używaj go tylko w systemach, które posiadasz lub do których oceny jesteś wyraźnie upoważniony.
- Zakładając ostrzejsze warunki prywatności. Zatwierdzenie nie obejmuje Zero Data Retention. Wszelkie kontrole przechowywania muszą zostać zatwierdzone osobno.
Jak używać Daybreak Blue w Codex
Istnieją dwie ścieżki, w zależności od sposobu logowania się do Codex.
Zalogowano się za pomocą ChatGPT. Skorzystaj z zatwierdzonego obszaru roboczego i włącz przełącznik Daybreak przed wysłaniem żądania; gdy jest wyłączona, żądania korzystają ze standardowych zabezpieczeń. Zatwierdzeni użytkownicy Blue mogą następnie wybrać GPT-6 Sol lub GPT-6 Luna z mniejszą liczbą odmów. Możesz potwierdzić swój status w Ustawienia → Ogólne → Dostęp do Daybreak, a administratorzy kontrolują dostępność modelu z konsoli administracyjnej ChatGPT.
Zalogowano się przy użyciu klucza API. Nie ma specjalnego interfejsu Daybreak. Program Access podąża za włączonym projektem API i bezpośrednio wybierasz alias:
codex -m gpt-daybreak-blue-latestWymagany jest prefiks gpt-. W ostatnich wersjach Codex CLI dodano powiadomienia o odmowie obsługujące Daybreak i ustawienie Daybreak dla poszczególnych wątków, dlatego należy zaktualizować je przed rozwiązywaniem problemów.
OpenAI łączy dostęp z solidnymi wskazówkami dotyczącymi obsługi. „Zdecydowanie zachęca” klientów Daybreak do przełączenia Codex z trybu pełnego dostępu na tryb automatycznego przeglądu, który sprawdza przed uruchomieniem działania wymagające podwyższonych uprawnień i może blokować ryzykowne, destrukcyjne kroki. Zalecana konfiguracja jest prosta:
- Odizoluj pracę. Uruchamiaj zadania bezpieczeństwa w piaskownicy bez dostępu do wrażliwych systemów produkcyjnych lub otwartego Internetu i regularnie testuj granice piaskownicy.
- Zdefiniuj zakres. Zapisz, które systemy i działania są autoryzowane, a następnie wyegzekwuj to za pomocą profili uprawnień o najniższych uprawnieniach.
- Trzymaj człowieka na bieżąco. Korzystaj z automatycznego przeglądu wywołań narzędzi poza piaskownicą i dodaj nadzór człowieka w przypadku przepływów pracy o podwyższonym ryzyku.
OpenAI Dokumentacja Codex podaje pomocny przykład miejsca zatrzymania Blue. Przeglądanie zatwierdzonego repozytorium laboratoryjnego pod kątem słabych punktów w uwierzytelnianiu, ranking wyników i proponowanie poprawek to praca Blue. Odtworzenie tej wady i sprawdzenie koncepcji w zatwierdzonym oknie testowym to praca Red.
Dla programistów: Daybreak Blue w Responses API
Alias Daybreak Blue działa tylko poprzez Responses API, a nie Chat Completions, Batch lub Realtime. Twój projekt wymaga zarówno dostępu do programu, jak i dostępu do modelu i musisz użyć klucza API tego projektu. Przewodnik OpenAI Daybreak API przedstawia dwa podejścia.
Możesz zamówić konkretny model i wyraźnie wybrać program Blue. Ten przykład pochodzi z przewodnika OpenAI:
curl https://api.openai.com/v1/responses \
  -H "Authorization: Bearer $OPENAI_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{
    "model": "gpt-6-sol",
    "input": "Explain how to validate a security patch in a test environment.",
    "access_programs": {
      "cyber": "daybreak_blue"
    }
  }'
Możesz też wywołać alias, który zawsze używa programu Blue i podąża za dowolnym modelem OpenAI, który go wskazuje:
{
  "model": "gpt-daybreak-blue-latest",
  "input": "Rank these scanner findings by exploitability and propose fixes."
}
Kilka zasad wprawia ludzi w zakłopotanie:
- Dopasuj program do modelu, a nie do swojego poziomu akceptacji. Za pomocą GPT-6 Sol wyślij
daybreak_blue, nawet jeśli Twoja organizacja również posiada Red; wysłaniedaybreak_redzwraca błąd. - Pominięcie ustawienia nie jest neutralne. W modelach głównych API stosuje obróbkę Blue, jeśli projekt ma dostęp i standardowe zabezpieczenia w innych przypadkach. Wyślij
standard, aby wyraźnie zrezygnować. - Astra jest nieparzysty. Zmniejszona liczba odmów dla GPT-6 Astra wymaga dostępu do Red, mimo że wartość żądania dla Astra to
daybreak_blue.
| Błąd | Co to zwykle oznacza |
|---|---|
400 invalid_access_program | Model wymaga innej wartości programu; użyj tego wymienionego w błędzie. |
400 unsupported_access_program | Model nie obsługuje Daybreak; Zmień modele lub wyślij standard. |
403 access_program_not_enabled | W projekcie Twojego klucza nie ma programu lub w Twojej organizacji brak zatwierdzenia. |
OpenAI publikuje limity szybkości dla aliasu w zakresie od 500 żądań i 500 000 tokenów na minutę na poziomie użytkowania 1 do 15 000 żądań i 40 milionów tokenów na minutę na poziomie 5. Alias akceptuje tekst i obrazy, zwraca tekst, obsługuje do 922 000 tokenów wejściowych i 128 000 tokenów wyjściowych oraz może używać hostowane narzędzia, w tym wyszukiwanie w Internecie, wyszukiwanie plików, interpreter kodu, obsługa komputera i MCP.
Ile kosztuje Daybreak Blue?
Nie ma dodatkowej opłaty za Daybreak. OpenAI strona z cenami rozlicza alias Blue według stawek modelu, który za nim stoi, co obecnie oznacza GPT-5.6 Sol. OpenAI mówi, że promocyjne ceny GPT-5.6 Sol będą obowiązywać co najmniej do 21 listopada 2026 r.
| Na 1 milion tokenów, przetwarzanie standardowe | Wejście | Dane wejściowe buforowane | Cache pisze | Wyjście |
|---|---|---|---|---|
| Alias Daybreak Blue, poprzez GPT-5.6 Sol | $4.00 | $0.40 | $5.00 | $20.00 |
| Ten sam alias, wyświetla monity powyżej 272 tys. tokenów wejściowych | $8.00 | $0.80 | $10.00 | $30.00 |
| Stawki standardowe GPT-6 Sol | $2.00 | $0.20 | $2.50 | $10.00 |
| GPT-5.6-Cyber, Daybreak Red | $12.50 | $1.25 | $15.625 | $75.00 |
OpenAI nie podaje osobnej ceny Daybreak dla GPT-6 Sol, więc żądania Blue do tego modelu powinny być rozliczane według standardowych stawek. Szybki przykład pokazuje, dlaczego wybór ma znaczenie. Załóżmy, że bezpieczny przegląd kodu wysyła 150 000 tokenów wejściowych kodu i odbiera 8 000 tokenów wyjściowych:
- Poprzez alias Daybreak Blue: 0,60 $ wejście + 0,16 $ wyjście = 0,76 $
- GPT-6 Sol z Daybreak Blue: 0,30 USD + 0,08 USD = 0,38 USD
- GPT-5.6-Cyber do Daybreak Red: 1,875 USD + 0,60 USD = około 2,48 USD
Prawdziwe uruchomienia agenta kosztują więcej niż jedno żądanie. Tokeny wnioskowania są rozliczane jako dane wyjściowe, a agent może wielokrotnie czytać, testować i ponawiać próby. OpenAI zauważa również, że GPT-5.6-Cyber ma tendencję do używania większej liczby tokenów rozumowania niż GPT-5.6 Sol. Potraktuj przykład jako porównanie stawek, a nie budżet.
W Codex użycie jest liczone w kredytach. Ceny Codex OpenAI mówią, że Daybreak Blue wykorzystuje stawki kredytowe GPT-5.6 Sol: 100 kredytów na milion tokenów wejściowych, 10 na milion tokenów wejściowych w pamięci podręcznej i 500 na milion tokenów wyjściowych. Daybreak Red kosztuje 312,5, 31,25 i 1875 kredytów, natomiast GPT-6 Sol kosztuje 50, 5 i 250.
Na Amazon Bedrock model pojawia się jako „Daybreak Blue: GPT-5.6 Sol” we wschodnich stanach USA (Ohio). Jest rozliczany za pośrednictwem AWS, a OpenAI twierdzi, że ceny Bedrock w regionach komercyjnych odpowiadają bezpośrednim cenom za równoważne usługi. AWS mówi, że klienci nadal potrzebują najpierw rejestracji Trusted Access z OpenAI.
Dla obrońców interesu publicznego dotacja może mieć większe znaczenie niż ceny katalogowe. Władze stanowe i lokalne, operatorzy infrastruktury krytycznej, banki lokalne, organizacje non-profit i twórcy oprogramowania open source mogą zarejestrować zainteresowanie programem OpenAI o wartości 1 miliarda dolarów dotowanego dostępu.
Kiedy Daybreak Blue jest właściwym narzędziem, a kiedy nie
Najprostszy test jest następujący: jeśli standardowe modele już bez odmowy radzą sobie z Twoimi zadaniami związanymi z bezpieczeństwem, nie potrzebujesz Daybreak Blue. Rozwiązuje jeden konkretny problem, którym jest blokowanie lub przekierowywanie uzasadnionych żądań obronnych.
| Zadanie | Najlepsze dopasowanie | Dlaczego |
|---|---|---|
| Bezpieczny przegląd kodu we własnym repozytorium | Standard lub Blue, jeśli recenzje są nadal blokowane | Rutynowy przegląd zwykle działa przy zastosowaniu standardowych zabezpieczeń. |
| Selekcja wyników skanera i CVE | Daybreak Blue | Wymaga szczegółowego uzasadnienia, w jaki sposób można wykorzystać wadę. |
| Analiza złośliwego oprogramowania w laboratorium | Daybreak Blue | Jest to jawny przypadek użycia Blue; trzymaj go w izolowanym środowisku. |
| Zasady wykrywania i reagowania na incydenty | Daybreak Blue | Szczegóły techniki atakującego są częścią naszej pracy. |
| Sprawdzanie, czy łatka zamyka dziurę | Daybreak Blue | OpenAI wymienia sprawdzanie poprawek jako podstawowy przepływ pracy Blue. |
| Tworzenie exploita sprawdzającego koncepcję | Daybreak Red | Blue zwykle odmawia; Do tej pracy istnieje Red. |
| Autoryzowany test penetracyjny lub ćwiczenia czerwonej drużyny | Daybreak Red | Testy ofensywne wymagają osobnej zgody. |
| Produkt zabezpieczający sprzedawany klientom | Ani; porozmawiaj z programem partnerskim OpenAI | Daybreak nie może obsługiwać ruchu skierowanego do klienta. |
Blue nie nadaje się również dla zespołów, które nie są w stanie spełnić wymagań operacyjnych: klucze sprzętowe dla indywidualnych użytkowników, dedykowany projekt API inny niż domyślny, sandbox i logowanie. To samo dotyczy zespołów, które od pierwszego dnia wymagają umownej kontroli danych, takiej jak Zero Data Retention, ponieważ należy je zorganizować osobno.
Porównanie Daybreak z Project Glasswing Anthropic
OpenAI to nie jedyne rozwiązanie cybernetyczne umożliwiające racjonowanie laboratorium. Anthropic Project Glasswing, ogłoszony 7 kwietnia 2026 r., zapewnia wybranym organizacjom dostęp do Claude Mythos Preview, niewydanego jeszcze modelu pionierskiego. Anthropic wprowadził go, ostrzegając, że modele sztucznej inteligencji mogą teraz przewyższyć wszystkich ludzi oprócz najbardziej doświadczonych w wyszukiwaniu i wykorzystywaniu luk w oprogramowaniu. Projekt Glasswing rozpoczął od około 50 partnerów, a 2 czerwca rozszerzył na około 150 kolejnych organizacji w ponad 15 krajach, z których wiele to operatorzy infrastruktury krytycznej. Anthropic twierdzi, że jego pierwsi partnerzy znaleźli ponad 10 000 usterek o wysokim lub krytycznym poziomie ważności.
| OpenAI Daybreak | Anthropic Project Glasswing | |
|---|---|---|
| Co dostajesz | Flagowe modele GPT z mniejszą liczbą odmów (Blue); modele cyberspecjalistyczne (Red) | Claude Mythos Preview |
| Kto może to dostać | Zatwierdzone osoby dla Blue; zatwierdzone organizacje dla Blue i Red | Wybrane organizacje spełniające wymagania bezpieczeństwa Anthropic |
| Jak aplikować | Publiczne ścieżki składania wniosków dla osób fizycznych i organizacji, podlegają przeglądowi | Wybór partnera; Anthropic wspomniał o Cyber Verification Program do określonych zadań obronnych |
| Opublikowane ceny | Cena katalogowa podstawowego modelu plus subsydiowany dostęp o wartości 1 miliarda dolarów dla obrońców pierwszej linii | 25 dolarów wejściowych i 125 dolarów wyjściowych na milion tokenów dla uczestników po podglądzie badania oraz do 100 milionów dolarów w postaci kredytów na użytkowanie |
Filozofie są różne. Glasswing skupia wyjątkowo zdolny model w mniejszej grupie instytucji. Daybreak Blue udostępnia skromniejszą zmianę możliwości znacznie szerszej grupie, w tym indywidualnym badaczom, zachowując jednocześnie najbardziej liberalne modele dla zatwierdzonych organizacji w Red. W obu przypadkach główne wyniki ogłaszają same spółki.
Dwutygodniowy plan pilotażowy dla zespołów bezpieczeństwa
Jeśli rozważasz zastosowanie, użytecznym pytaniem nie jest to, czy Daybreak Blue jest wydajny. Chodzi o to, czy usuwa to trudności w pracy, do której już jesteś upoważniony, bez tworzenia nowego ryzyka. Odpowiada na to niski, zdyscyplinowany pilot.
- Zbieraj odmowy, które już posiadasz. Przed złożeniem wniosku zarejestruj żądania obronne, które w ciągu kilku tygodni blokowały, przekierowywały lub odrzucały standardowe modele. Jeśli lista jest krótka, możesz nie potrzebować Blue.
- Zbuduj zestaw powtórek z zamkniętej pracy. Wybierz od 20 do 30 zadań ze znanymi odpowiedziami: naprawione luki w zabezpieczeniach, rozwiązane incydenty, wycofane wykrycia i załatane żądania ściągnięcia. Znane wyniki pozwalają ocenić dokładność zamiast zgadywać.
- Uruchom dwukrotnie ten sam zestaw. Użyj jednego modelu, takiego jak GPT-6 Sol, najpierw ze standardowymi zabezpieczeniami, a następnie z Daybreak Blue. Zmiana modelu i jednocześnie zabezpieczeń ukrywa to, co zmienił sam Blue.
- Mierz to, co ważne. Śledź ukończenie bez odmowy, prawidłowe wyniki, fałszywe alarmy, poprawność poprawek, oszczędność czasu analityków i koszt zadania.
- Podczas pilotażu poręcze powinny być włączone. Korzystaj z izolowanej piaskownicy, automatycznego sprawdzania, najniższych uprawnień i żadnych poświadczeń produkcyjnych. Poproś osobę o potwierdzenie każdego ustalenia, zanim stanie się ono biletem.
- Zdecyduj na podstawie dowodów. Zachowaj Blue, jeśli usuwa prawdziwe blokery z akceptowalną dokładnością. Rozważ Red tylko wtedy, gdy pozostałe elementy blokujące to weryfikacja exploitów lub autoryzowane ofensywne testy i tylko wtedy, gdy Twoja organizacja jest w stanie spełnić bardziej rygorystyczne kontrole Red.
Zastrzeżenia, o których warto pamiętać
- Większość dowodów to OpenAI. Wskaźnik ukończenia, wyniki ExploitBench i wykrywanie luk pochodzą z wewnętrznych ocen OpenAI. Są to przydatne sygnały, a nie niezależne punkty odniesienia.
- Aliasy się przesuwają. Alias Daybreak Blue ulegnie zmianie wraz z wypuszczeniem przez OpenAI nowych modeli Daybreak, a wraz z nim zmienią się ceny. Jeśli powtarzalność ma znaczenie, podaj konkretny model.
- Reguły dostępu są nadal ustalane. Użytkownicy indywidualni stoją przed nowym terminem zapewnienia bezpieczeństwa konta, a OpenAI cofnął już niektóre zatwierdzenia po błędzie weryfikacji.
- Zredukowane zabezpieczenia niosą ze sobą realne ryzyko. Sam model OpenAI twierdzi, że modele działające ze zmniejszonymi zabezpieczeniami „niosą ze sobą ryzyko wykraczające poza standardowe użytkowanie modelu, spowodowane niewłaściwym użyciem lub niewspółosiowością”. Sandboxing i recenzja nie są opcjonalnymi dodatkami.
- Nie wszyscy są przekonani. W swoim uruchomienie zasięgu, TechCrunch zauważył, że krytycy postrzegają rosnące zagrożenia cybernetyczne oparte na sztucznej inteligencji jako szansę marketingową dla laboratoriów, nawet jeśli przedsiębiorstwa szukają ochrony w tych samych laboratoriach.
Najważniejsze
Daybreak Blue najlepiej rozumieć jako warstwę uprawnień, a nie nowy mózg. Daje zweryfikowanym obrońcom dostęp do flagowych modeli OpenAI, domyślnie GPT-5.6 Sol, a teraz GPT-6 Sol i Luna, z mniejszą liczbą filtrów cybernetycznych, które zakłócają legalną pracę związaną z bezpieczeństwem. Nie zmienia to tych modeli w generatory exploitów i nie wiąże się z dodatkowymi kosztami.
Dla większości programistów, którzy zauważyli to w Codex, praktyczna odpowiedź jest prosta: możesz to zignorować, chyba że wykonasz prace związane z bezpieczeństwem obronnym i Twoje żądania zostaną zablokowane. W przypadku zespołów bezpieczeństwa pasujących do tego opisu warto zastosować, a następnie udowodnić swoją wartość małym, wyważonym pilotem, zanim dotknie czegoś ważnego.
Możesz porównać specyfikacje w naszej bibliotece modeli: Daybreak Blue, GPT-5.6 Sol i GPT-6 Sol. Lub zobacz je obok siebie w Daybreak Blue vs. GPT-5.6 Sol, GPT-6 Sol vs. Daybreak Blue i Daybreak Blue vs. GPT-6 Astra.
Często zadawane pytania
Czy Daybreak Blue to nowy model OpenAI?
Nie. Jest to warstwa dostępu w programie Daybreak programu OpenAI. Alias API wskazuje obecnie na GPT-5.6 Sol, a zatwierdzeni użytkownicy mogą również uzyskać leczenie Blue na GPT-6 Sol i GPT-6 Luna.
Dlaczego widzę Daybreak Blue w Codex, ale nie mogę go używać?
Widzenie go w selektorze nie oznacza, że zostałeś zatwierdzony. Potrzebujesz zgody Daybreak dla swojego konta lub organizacji, administrator musi ją włączyć, a w Codex z logowaniem ChatGPT musisz włączyć przełącznik Daybreak.
Jaka jest różnica między Daybreak Blue a Daybreak Red?
Blue ogranicza liczbę odmów w przypadku głównych modeli działań obronnych, takich jak selekcja, analiza złośliwego oprogramowania i reagowanie na incydenty. Red dodaje modele cyberspecjalistyczne, takie jak GPT-5.5-Cyber i GPT-5.6-Cyber do autoryzowanych testów ofensywnych i jest dostępny tylko dla zatwierdzonych organizacji.
Czy Daybreak Blue jest taki sam jak GPT-5.6-Cyber?
Nie. GPT-5.6-Cyber to oddzielnie szkolony model, dostępny wyłącznie za pośrednictwem Daybreak Red z dodatkowym zatwierdzeniem modelu. Daybreak Blue wykorzystuje modele ogólnego przeznaczenia.
Ile kosztuje Daybreak Blue?
Nie ma dodatkowej opłaty za Daybreak. Za pośrednictwem aliasu opłaty są naliczane według stawek GPT-5.6 Sol: 4 USD za milion tokenów wejściowych i 20 USD za milion tokenów wyjściowych, przy wyższych stawkach powyżej 272 000 tokenów wejściowych. W Codex wykorzystuje stawki kredytowe GPT-5.6 Sol.
Czy Daybreak Blue współpracuje z GPT-6 Astra?
Możesz używać Astra z dostępem Blue, ale zachowuje to standardowe zabezpieczenia. Mniejsza liczba odmów w przypadku Astra wymaga obecnie Daybreak Red.
Jak uzyskać dostęp do Daybreak Blue?
Osoby fizyczne składają wniosek na stronie chatgpt.com/cyber i potrzebują kwalifikującego się płatnego planu, Advanced Account Security ze sprzętowymi kluczami bezpieczeństwa i weryfikacji tożsamości. Organizacje składają wnioski za pośrednictwem formularza Trusted Access dla przedsiębiorstw OpenAI.
Czy Daybreak Blue jest dostępny na Amazon Bedrock?
Tak, dla kwalifikujących się klientów ze wschodnich Stanów Zjednoczonych (Ohio), którzy ukończyli rejestrację Trusted Access za pomocą OpenAI. Jest rozliczany poprzez AWS.
Czy Daybreak Blue zawiera Zero Data Retention?
Nie. Trusted Access nie przyznaje automatycznie Zero Data Retention. Wszelkie kontrole przechowywania muszą zostać zatwierdzone osobno dla konkretnej organizacji API i punktu końcowego.
Jak to badaliśmy
23 września 2026 r. sprawdziliśmy stronę modelu Daybreak Blue OpenAI, cenę i dziennik zmian API, przewodnik Responses API Daybreak, dziennik zmian Codex, dokumentację dotyczącą cen i bezpieczeństwa cybernetycznego oraz artykuły Centrum pomocy OpenAI na temat Trusted Access for Cyber, rozwiązywanie problemów i Advanced Account Security. Przejrzeliśmy także ogłoszenie OpenAI z 10 sierpnia, post dotyczący premiery GPT-5.6, materiały Bedrock AWS, relacje z premiery TechCrunch oraz strony Project Glasswing Anthropic. Dane porównawcze pochodzą od dostawców i sami nie testowaliśmy Daybreak Blue. Ceny, aliasy, zasady kwalifikowalności i wsparcie modeli mogą ulec zmianie po publikacji.