- herramientas de inteligencia artificial
- Inteligencia artificial
¿Qué es OpenAI Daybreak Blue? Acceso en Codex, precios y Red frente a Blue
Daybreak Blue no es un nuevo GPT secreto. Es el nivel de acceso controlado por aprobación de OpenAI para trabajos de seguridad defensiva en Codex y API. Esto es lo que desbloquea, cuánto cuesta y en qué se diferencia del Daybreak Red.

Si “Daybreak Blue” acaba de aparecer en su selector de modelo Codex, no está viendo un nuevo GPT secreto. Estás viendo un nivel de permiso, uno que a la mayoría de las personas aún no se les ha otorgado.
Durante las últimas semanas, ha aparecido un nuevo nombre en las herramientas de codificación de OpenAI: Daybreak Blue. Los desarrolladores lo detectaron en la aplicación Codex y en la herramienta de línea de comandos y luego preguntaron en Reddit y en el foro de desarrolladores de OpenAI qué era. Algunos descubrieron que seleccionarlo no hacía nada en absoluto. uno usuario del foro quien lo vio en Codex el 11 de agosto no pudo transmitir ni un solo mensaje; la solicitud falló con un error de tokens por minuto.
La confusión es comprensible. Daybreak Blue parece un modelo, tiene un nombre de estilo de modelo API y se ubica junto a los modelos GPT en un selector. Se entiende mejor como una puerta: un nivel de acceso controlado por aprobación dentro de OpenAI Daybreak, el programa de ciberdefensa de la compañía, que permite a los defensores verificados utilizar los modelos emblemáticos de OpenAI con menos rechazos de ciberseguridad.
Esta guía explica qué desbloquea realmente Daybreak Blue, qué modelos se encuentran detrás de él, en qué se diferencia de Daybreak Red, cuánto cuesta y cómo un equipo de seguridad puede evaluarlo de manera responsable. Se investigó y verificó por última vez el 23 de septiembre de 2026, con la documentación API de OpenAI, el registro de cambios de Codex, el centro de ayuda y las páginas de precios, además de los materiales de lanzamiento de Amazon Web Services.
La respuesta corta
- Daybreak Blue es un nivel de acceso, no un modelo nuevo. OpenAI página modelo lo llama "un alias para nuestros modelos emblemáticos de uso general, con salvaguardas calibradas para el trabajo de ciberseguridad defensiva".
- El modelo detrás de esto hoy es GPT-5.6 Sol. Desde el 22 de septiembre, los usuarios aprobados también pueden recibir el tratamiento Daybreak Blue en GPT-6 Sol y GPT-6 Luna.
- Reduce las negativas para trabajos defensivos; no desbloquea herramientas ofensivas. El desarrollo de exploits y las pruebas de penetración pertenecen a Daybreak Red, que requiere una aprobación por separado.
- Pagas el precio normal del modelo subyacente. A través del alias, actualmente es de $4 por millón de tokens de entrada y $20 por millón de tokens de salida.
- El acceso requiere aprobación. Las personas físicas aplican con verificación de identidad y claves de seguridad de hardware. Las organizaciones presentan la solicitud a través de un formulario empresarial y un administrador debe activar Daybreak.
| Pregunta | Respuesta al 23 de septiembre de 2026 |
|---|---|
| ¿Qué es? | Un nivel controlado por aprobación de OpenAI Daybreak, oficialmente el programa Trusted Access for Cyber de OpenAI |
| Modelo detrás del alias | GPT-5.6 Sol; GPT-6 Sol y GPT-6 Luna también son compatibles |
| donde funciona | Aplicación y CLI Codex, Responses API y Amazon Bedrock para clientes elegibles |
| Contexto y resultado | Ventana de contexto de 1,05 millones de tokens; hasta 128.000 tokens de salida |
| límite de conocimiento | 16 de febrero de 2026, heredado de GPT-5.6 Sol |
| Precio | Sin recargo: entrada de $4 y salida de $20 por millón de tokens a través del alias |
| ¿Quién puede aplicar? | Personas y organizaciones verificadas que realizan trabajos defensivos autorizados. |
| lo que no es | Ni GPT-5.6-Cyber, ni un modelo de piratería sin restricciones, ni una forma de relajar las salvaguardias de GPT-6 Astra |
Por qué Daybreak Blue apareció de repente en Codex
OpenAI presentó Daybreak Blue y Daybreak Red el 10 de agosto de 2026, en un anuncio público y en el Registro de cambios Codex. el Registro de cambios API había enumerado los alias de los nuevos modelos tres días antes. El nombre comenzó a aparecer en la aplicación Codex y en la CLI casi de inmediato, y muchas personas lo vieron mucho antes de tener alguna forma de usarlo.
Ver el nombre no es lo mismo que tener acceso. OpenAI aprueba Daybreak para una identidad específica, un espacio de trabajo ChatGPT o un proyecto, modelo y superficie de producto API. Incluso después de la aprobación, Daybreak está desactivado de forma predeterminada. Si puede ver Daybreak Blue pero no puede usarlo, OpenAI guía de solución de problemas señala una breve lista de causas:
- Usted o su organización no han sido aprobados para Daybreak.
- Fue aprobado, pero el propietario de un espacio de trabajo no ha habilitado Daybreak para su cuenta, o el propietario de una organización API no lo ha habilitado para el proyecto detrás de su clave.
- Ha iniciado sesión en un espacio de trabajo, organización o proyecto API diferente al mencionado en la aprobación. Los proyectos API predeterminados no son elegibles.
- Utiliza Codex con un inicio de sesión ChatGPT y el interruptor Daybreak está desactivado, por lo que las solicitudes recurren a las medidas de seguridad estándar.
- Su aplicación o CLI Codex no está actualizada.
OpenAI agrega que los cambios de acceso pueden tardar unos 30 minutos en llegar a un proyecto API y que algunos modelos Daybreak no aparecen en la lista de modelos de API incluso cuando el acceso funciona. La prueba confiable es una solicitud directa.
Primero, ¿qué es OpenAI Daybreak?
Daybreak es el programa general de OpenAI para la ciberdefensa. se lanzó en mayo de 2026, alrededor de GPT-5.5, una variante GPT-5.5 cibernética, y Codex Security, el agente de seguridad de aplicaciones de OpenAI. OpenAI ahora lo describe como una pila de ciberdefensa gobernada: modelos de frontera, el arnés de agentes Codex, Codex Security, flujos de trabajo confiables y empresas asociadas.
El programa existe porque los modelos de frontera se han vuelto realmente útiles y riesgosos para el trabajo de seguridad. OpenAI dice GPT-5.6 Sol, lanzado el 9 de julio, ofrece un rendimiento de ciberseguridad de última generación. En ExploitBench, obtuvo una puntuación del 73,5% en comparación con el 47,9% de GPT-5.5 con un presupuesto de token de salida comparable, según OpenAI. La misma publicación de lanzamiento dice que las salvaguardas cibernéticas del GPT-5.6 Sol bloquean aproximadamente diez veces más actividad potencialmente dañina que los modelos anteriores.
Esa segunda cifra explica por qué existe Daybreak Blue. Los filtros que detienen a los atacantes también detienen a los defensores. Una solicitud para analizar malware, reproducir un error o escribir una regla de detección puede parecerse mucho a una solicitud para causar daño. OpenAI establece claramente la compensación: "Por lo tanto, el exceso de bloqueo crea un riesgo de seguridad propio". Daybreak mueve esa línea para las personas que OpenAI ha verificado, en lugar de para todos.
El programa más amplio tiene otras partes que vale la pena conocer. En junio, dijo OpenAI, Codex Security había escaneado más de 30 millones de confirmaciones en más de 30.000 bases de código. En su página Daybreak, OpenAI informa 858 problemas identificados, 263 parches producidos y 143 parches aceptados en 41 bases de código de fuente abierta, en un trabajo que incluye su iniciativa Patch the Planet con Trail of Bits. OpenAI también ha comprometido mil millones de dólares en acceso subsidiado a Daybreak durante seis meses para los defensores de primera línea.
Daybreak Blue frente a Daybreak Red frente a acceso estándar
Los nombres provienen de la jerga de seguridad. Un equipo azul defiende los sistemas; un equipo rojo los ataca, con permiso, para encontrar primero las debilidades. Los niveles de OpenAI siguen la misma división.
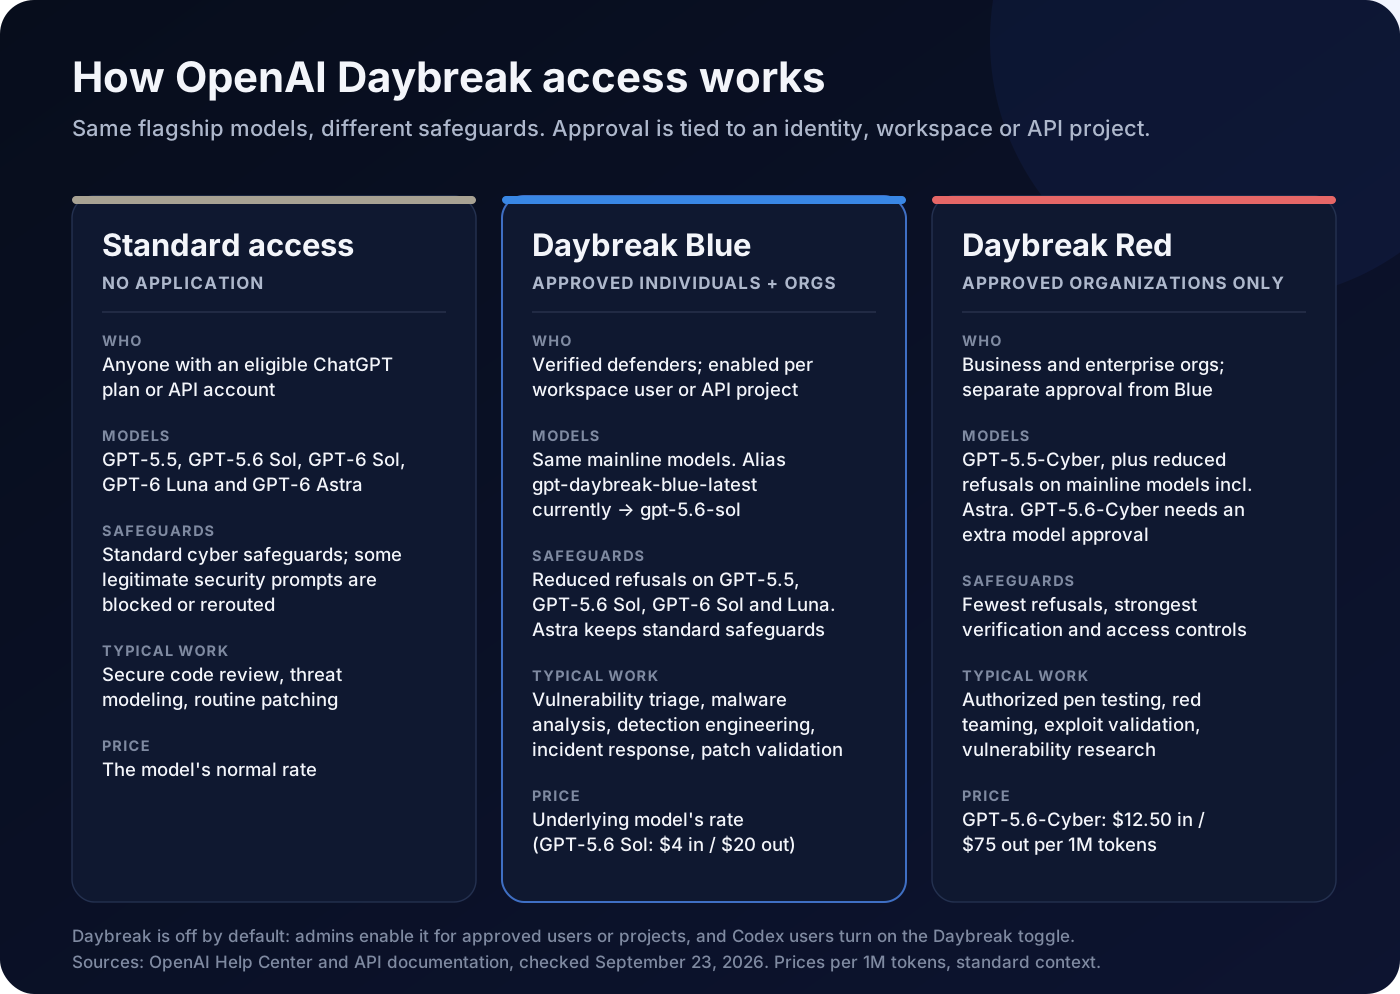
| Acceso estándar | Daybreak Blue | Daybreak Red | |
|---|---|---|---|
| Quién | Cualquier persona con un plan admitido o una cuenta API | Personas y organizaciones aprobadas | Solo organizaciones comerciales y empresariales aprobadas |
| Modelos | GPT-5.5, GPT-5.6 Sol, GPT-6 Sol, GPT-6 Luna y GPT-6 Astra | Los mismos modelos principales. | GPT-5.5-Cyber más los modelos principales; GPT-5.6-Cyber con una aprobación adicional |
| Salvaguardias | Estándar | Menos rechazos en GPT-5.5, GPT-5.6 Sol, GPT-6 Sol y GPT-6 Luna; Astra permanece estándar | Menos rechazos en modelos principales, incluido el Astra, además de modelos ciberespecializados |
| Construido para | Codificación segura, modelado de amenazas y parches de rutina | Clasificación de vulnerabilidades, revisión de código seguro, análisis de malware, ingeniería de detección, respuesta a incidentes y validación de parches. | Pruebas de penetración autorizadas, red teaming, validación de exploits e investigación de vulnerabilidades |
| Precio | El precio de lista del modelo. | El precio de lista del modelo subyacente. | GPT-5.6-Cyber: entrada de $12,50 y salida de $75 por millón de tokens |
Es fácil pasar por alto dos detalles en la descripción general de Trusted Access de OpenAI. En primer lugar, la aprobación Blue nunca incluye Red. Son solicitudes separadas y actualmente las personas no pueden solicitar Red directamente. En segundo lugar, ni siquiera Red es un conmutador único: GPT-5.6-Cyber, el modelo ciberespecializado más nuevo de OpenAI, necesita una aprobación específica de modelo adicional además del Red.
¿Qué significa realmente “rechazos reducidos”?
Las salvaguardas de OpenAI funcionan en dos niveles. Protección a nivel del sistema detecta solicitudes relacionadas con lo cibernético y puede bloquearlas, ralentizarlas o enviarlas a un modelo alternativo menos capaz. Los rechazos a nivel de modelo ocurren cuando el modelo recibe la solicitud y se niega a ayudar.
Daybreak Blue cambia principalmente la primera capa. OpenAI dice que el acceso Blue "elimina esas barreras", es decir, las pantallas a nivel del sistema, por lo que los defensores aprobados obtienen más del modelo durante las investigaciones, la respuesta a incidentes, la gestión de vulnerabilidades y las evaluaciones de seguridad. No vuelve a entrenar el modelo. GPT-5.6 Sol todavía rechaza solicitudes de uso altamente dual, como sistemas de producción de pentesting, incluso sin los filtros a nivel de sistema.
OpenAI publicó una reveladora prueba interna. Su Advanced Cybersecurity Completion Rate mide la frecuencia con la que un modelo completa solicitudes que implican desarrollo de cadena de exploits, omisión de autenticación, escalada de privilegios y escenarios similares.
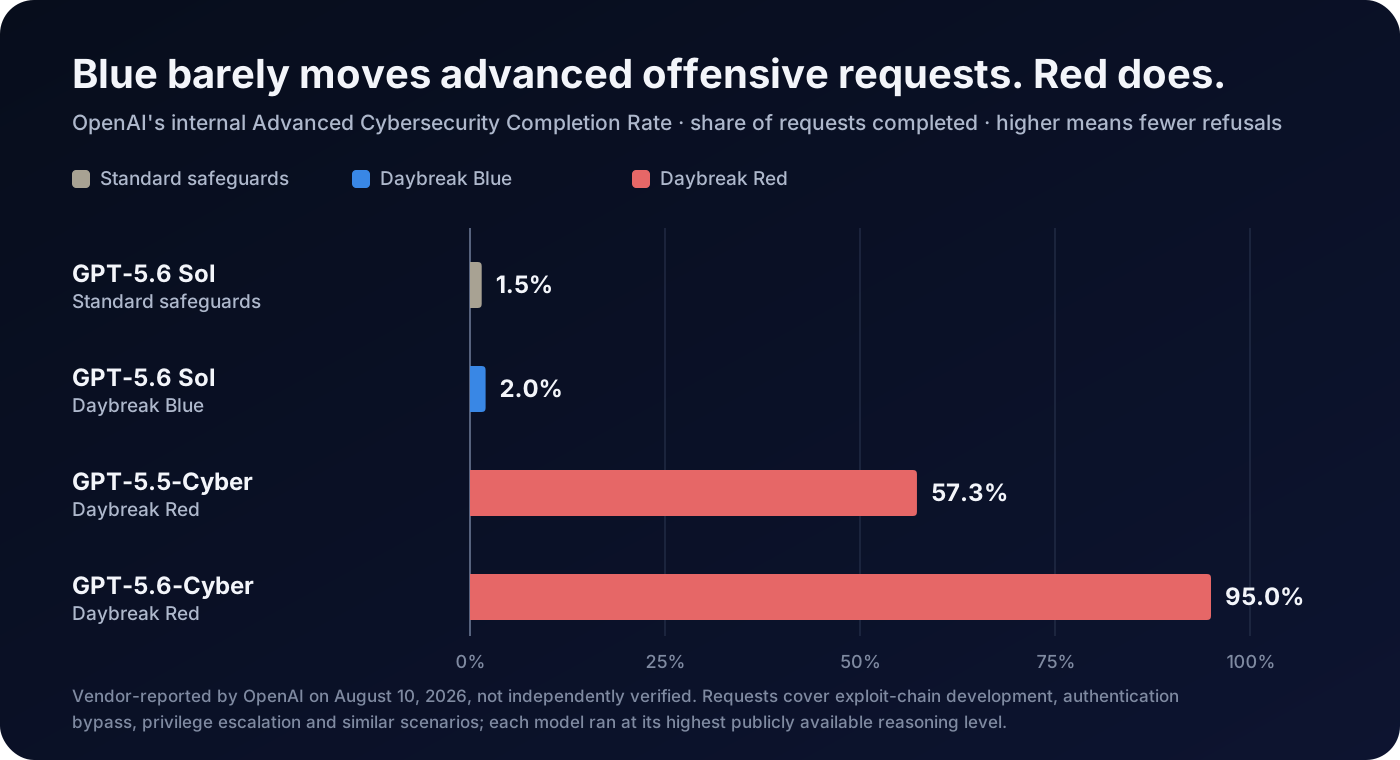
El gráfico es la forma más clara de comprender los niveles. Blue es para defensores cuyo trabajo legítimo sigue activando filtros. Si su trabajo requiere crear exploits que funcionen contra objetivos autorizados, Blue generalmente seguirá diciendo que no; para eso está Red. También corrige una afirmación que se difundió después del lanzamiento: la cifra ampliamente compartida de 95% de finalización en solicitudes cibernéticas avanzadas describe GPT-5.6-Cyber en Daybreak Red, no Daybreak Blue.
Blue tampoco es simplemente la opción más débil. En ExploitBench, OpenAI informa que GPT-5.6 Sol bajo Daybreak Blue fue más eficiente en términos de token y tuvo un mejor rendimiento en la configuración estándar de 300 vueltas; GPT-5.6-Cyber redujo la brecha solo cuando los recorridos se ampliaron a 600 vueltas. En el descubrimiento de vulnerabilidades y la evaluación de redacción de informes de OpenAI, GPT-5.6-Cyber obtuvo una puntuación inferior a GPT-5.6 Sol, lo que OpenAI atribuye a informes más cortos y menos detallados. Para muchas tareas defensivas, como encontrar problemas y explicarlos bien, el modelo general detrás de Blue puede ser la mejor herramienta.
Todos estos resultados provienen de evaluaciones internas de OpenAI. La compañía dice que publicará una tarjeta de sistema para GPT-5.6-Cyber más adelante, y las pruebas independientes de ambos niveles siguen siendo escasas.
¿Qué modelos funcionan con Daybreak Blue ahora?
Aquí es donde la historia cambió esta semana. En el lanzamiento, Daybreak Blue significaba GPT-5.6 Sol. El 22 de septiembre, OpenAI lanzó GPT-6 Sol y GPT-6 Luna, y su centro de ayuda ahora dice que ambos admiten rechazos reducidos bajo Daybreak Blue cuando se aprueba la cuenta y Daybreak está habilitado para la solicitud.
| modelo | Acceso estándar | Con Daybreak Blue |
|---|---|---|
| GPT-5.5 | Salvaguardias estándar | Rechazos reducidos |
| GPT-5.6 Sol, el alias predeterminado | Salvaguardias estándar | Rechazos reducidos |
| GPT-6 Sol | Salvaguardias estándar | Rechazos reducidos |
| GPT-6 Luna | Salvaguardias estándar | Rechazos reducidos |
| GPT-6 Astra | Salvaguardias estándar | Salvaguardias estándar; rechazos reducidos requieren Daybreak Red |
| GPT-5.5-Cyber y GPT-5.6-Cyber | Sin acceso | Sin acceso |
La excepción Astra tiene sentido en contexto. OpenAI califica al GPT-5.6 Sol como "Alto" en capacidad de ciberseguridad en su Preparedness Framework, pero clasificó al Astra como su primer modelo en el nivel "Crítico". Nuestra guía GPT-6 Astra cubre esa decisión. OpenAI dice que está trabajando para reducir los rechazos de Astra a los clientes de Blue; Hasta entonces, los usuarios aprobados de Blue pueden cambiar a GPT-6 Sol o GPT-6 Luna, o usar Astra con protecciones estándar.
Un detalle práctico: cuando lo comprobamos, el alias Daybreak Blue API todavía apuntaba a GPT-5.6 Sol, aunque GPT-6 Sol es más nuevo y más barato. OpenAI dice que los alias se trasladarán a modelos más nuevos con el tiempo, y los precios se ajustarán para que coincidan. Si necesita saber qué modelo respondió, verifique el campo model en cada respuesta API, o solicite un modelo específico en lugar del alias.
Cómo obtener acceso a Daybreak Blue
Individuos
Los defensores individuales presentan su solicitud en chatgpt.com/cyber. El centro de ayuda de OpenAI enumera los requisitos:
- Debe tener al menos 18 años y estar en un plan pagado ChatGPT elegible.
- Debe activar Advanced Account Security y utilizar claves de seguridad de hardware compatibles FIDO2 como único método de inicio de sesión. El software y las claves de acceso sincronizadas no califican.
- Debe completar la verificación de identidad. Una verificación fallida o denegada no se puede volver a intentar ni apelar a menos que OpenAI le solicite que vuelva a solicitarla.
Advanced Account Security cambia el comportamiento de su cuenta. El inicio de sesión con contraseña, los códigos de correo electrónico y SMS y la recuperación basada en correo electrónico están deshabilitados; las sesiones son más cortas; y OpenAI dice que las conversaciones no se utilizan para entrenar sus modelos mientras la configuración está activada. Mantenga una clave de respaldo y sus claves de recuperación en un lugar seguro, porque perder todos los métodos de inicio de sesión y claves de recuperación puede significar perder la cuenta.
Los usuarios individuales existentes deben cumplir con las reglas de seguridad de la cuenta antes del 1 de octubre de 2026 para mantener el acceso. OpenAI también reconoció un error de verificación que eliminó el acceso de algunas cuentas individuales Blue; Se pidió a los usuarios afectados que volvieran a presentar su solicitud.
Organizaciones
Las organizaciones envían OpenAI formulario empresarial Trusted Access y trabaje con un representante de OpenAI. Los revisores pueden preguntarle sobre su organización y sus capacidades de seguridad, los flujos de trabajo defensivos que desea admitir y el espacio de trabajo u organización API que planea utilizar. OpenAI dice que sopesa la verificación de identidad y confianza, el riesgo, el uso previsto y la capacidad del solicitante para fortalecer el ecosistema de seguridad más amplio.
La aprobación no cambia nada por sí sola. El propietario de un espacio de trabajo activa Daybreak para usuarios y grupos aprobados. En API, el propietario de una organización lo habilita para un proyecto con nombre no predeterminado en Configuración del proyecto → General → Acceso al modelo Daybreak.
Lo que Daybreak no permite
- Al servicio de los clientes. Daybreak es para trabajos internos autorizados. No puede impulsar productos orientados al cliente, tráfico de productos descendentes o acceso de terceros; En su lugar, se indica a los proveedores el programa de socios Daybreak de OpenAI.
- Probando sistemas sin permiso. Úselo solo en sistemas de su propiedad o que esté explícitamente autorizado a evaluar.
- Suponiendo condiciones de privacidad más estrictas. La aprobación no incluye Zero Data Retention. Cualquier control de retención debe aprobarse por separado.
Cómo utilizar Daybreak Blue en Codex
Hay dos rutas, dependiendo de cómo inicie sesión en Codex.
Inicia sesión con ChatGPT. Utilice el espacio de trabajo aprobado y active el interruptor Daybreak antes de enviar una solicitud; Cuando está desactivado, las solicitudes utilizan medidas de seguridad estándar. Los usuarios aprobados de Blue pueden elegir GPT-6 Sol o GPT-6 Luna con rechazos reducidos. Puede confirmar su estado en Configuración → General → Acceso Daybreak, y los administradores controlan la disponibilidad del modelo desde la consola de administración ChatGPT.
Inicia sesión con una clave API. No existe una interfaz Daybreak especial. El acceso sigue el proyecto API habilitado y usted selecciona el alias directamente:
codex -m gpt-daybreak-blue-latestSe requiere el prefijo gpt-. Las versiones recientes de Codex CLI agregaron avisos de rechazo compatibles con Daybreak y una configuración Daybreak por subproceso, por lo que debe actualizar antes de solucionar problemas.
OpenAI combina el acceso con un firme asesoramiento operativo. Se recomienda encarecidamente a los clientes de Daybreak que cambien el Codex del modo de acceso total al modo de revisión automática, que verifica acciones que necesitan permisos elevados antes de ejecutarse y puede bloquear pasos riesgosos y destructivos. Su configuración recomendada es simple:
- Aislar el trabajo. Ejecute tareas de seguridad en un espacio aislado sin acceso a sistemas de producción sensibles o a Internet abierto, y pruebe los límites del espacio aislado con regularidad.
- Defina el alcance. Anote qué sistemas y acciones están autorizados y luego aplique eso con perfiles de permisos con privilegios mínimos.
- Mantenga a un humano informado. Utilice la revisión automática para llamadas de herramientas fuera del entorno de pruebas y agregue supervisión humana para flujos de trabajo de mayor riesgo.
OpenAI Documentación Codex ofrece un ejemplo útil de dónde se detiene Blue. Revisar un repositorio de laboratorio aprobado en busca de debilidades de autenticación, clasificar los hallazgos y proponer parches es un trabajo Blue. Reproducir ese defecto y validar una prueba de concepto dentro de una ventana de prueba aprobada es el trabajo Red.
Para desarrolladores: Daybreak Blue en Responses API
El alias Daybreak Blue funciona solo a través de Responses API, no Chat Completions, Batch o Realtime. Su proyecto necesita acceso al programa y al modelo, y debe usar la clave API de ese proyecto. OpenAI Guía Daybreak API muestra dos enfoques.
Puede solicitar un modelo específico y seleccionar el programa Blue explícitamente. Este ejemplo proviene de la guía de OpenAI:
curl https://api.openai.com/v1/responses \
  -H "Authorization: Bearer $OPENAI_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{
    "model": "gpt-6-sol",
    "input": "Explain how to validate a security patch in a test environment.",
    "access_programs": {
      "cyber": "daybreak_blue"
    }
  }'
O puede llamar al alias, que siempre usa el programa Blue y sigue el modelo al que apunta OpenAI:
{
  "model": "gpt-daybreak-blue-latest",
  "input": "Rank these scanner findings by exploitability and propose fixes."
}
Algunas reglas hacen tropezar a la gente:
- Haga coincidir el programa con el modelo, no con su nivel de aprobación. Con GPT-6 Sol, envíe
daybreak_blueincluso si su organización también tiene Red; enviardaybreak_reddevuelve un error. - Omitir la configuración no es neutral. En los modelos principales, el API aplica el tratamiento Blue cuando su proyecto tiene acceso y, en caso contrario, protecciones estándar. Envíe
standardpara excluirse explícitamente. - Astra es el extraño. Los rechazos reducidos en GPT-6 Astra requieren acceso a Red, aunque el valor de solicitud para Astra es
daybreak_blue.
| error | Lo que normalmente significa |
|---|---|
400 invalid_access_program | El modelo necesita un valor de programa diferente; use el que se menciona en el error. |
400 unsupported_access_program | El modelo no es compatible con Daybreak; Cambiar modelos o enviar standard. |
403 access_program_not_enabled | El proyecto de su clave carece del programa o su organización carece de la aprobación. |
OpenAI publica límites de velocidad para el alias que van desde 500 solicitudes y 500 000 tokens por minuto en el nivel de uso 1 hasta 15 000 solicitudes y 40 millones de tokens por minuto en el nivel 5. El alias acepta texto e imágenes, devuelve texto, maneja hasta 922 000 tokens de entrada y 128 000 tokens de salida, y puede usar herramientas alojadas que incluyen búsqueda web, archivos búsqueda, intérprete de códigos, uso de ordenador y MCP.
¿Cuánto cuesta Daybreak Blue?
No hay recargo Daybreak. OpenAI página de precios factura el alias Blue a las tarifas del modelo detrás de él, lo que actualmente significa GPT-5.6 Sol. OpenAI dice que el precio promocional de GPT-5.6 Sol durará al menos hasta el 21 de noviembre de 2026.
| Por 1 millón de tokens, procesamiento estándar | Entrada | Entrada en caché | escrituras en caché | Salida |
|---|---|---|---|---|
| Alias Daybreak Blue, a través de GPT-5.6 Sol | $4.00 | $0.40 | $5.00 | $20.00 |
| Mismo alias, mensajes con más de 272 000 tokens de entrada | $8.00 | $0.80 | $10.00 | $30.00 |
| GPT-6 Sol tarifas estándar | $2.00 | $0.20 | $2.50 | $10.00 |
| GPT-5.6-Cyber, Daybreak Red | $12.50 | $1.25 | $15.625 | $75.00 |
OpenAI no incluye un precio Daybreak separado para GPT-6 Sol, por lo que las solicitudes de Blue a ese modelo deben facturarse a sus tarifas estándar. Un ejemplo rápido muestra por qué es importante la elección. Supongamos que una revisión de código seguro envía 150 000 tokens de entrada de código y recibe 8000 tokens de salida:
- A través del alias Daybreak Blue: $0,60 de entrada + $0,16 de salida = $0,76
- GPT-6 Sol con Daybreak Blue: $0,30 + $0,08 = $0,38
- GPT-5.6-Cyber a Daybreak Red: $1,875 + $0,60 = alrededor de $2,48
Las ejecuciones de agentes reales cuestan más de una solicitud. Los tokens de razonamiento se facturan como salida y un agente puede leerlos, probarlos y reintentarlos muchas veces. OpenAI también señala que GPT-5.6-Cyber tiende a utilizar más tokens de razonamiento que GPT-5.6 Sol. Trate el ejemplo como una comparación de tarifas, no como un presupuesto.
En Codex, el uso se cuenta en créditos. OpenAI Precios de Codex dice que Daybreak Blue utiliza tasas de crédito GPT-5.6 Sol: 100 créditos por millón de tokens de entrada, 10 por millón de tokens de entrada almacenados en caché y 500 por millón de tokens de salida. Daybreak Red cuesta 312,5, 31,25 y 1.875 créditos, mientras que GPT-6 Sol cuesta 50, 5 y 250.
En Amazon Bedrock, el modelo aparece como “Daybreak Blue: GPT-5.6 Sol” en el este de EE. UU. (Ohio). Se factura a través de AWS y OpenAI dice que los precios de Bedrock en regiones comerciales coinciden con sus precios directos para servicios equivalentes. AWS dice los clientes aún necesitan primero la inscripción de Trusted Access con OpenAI.
Para los defensores del interés público, el subsidio puede importar más que los precios de lista. Los gobiernos estatales y locales, los operadores de infraestructura crítica, los bancos comunitarios, las organizaciones sin fines de lucro y los mantenedores de código abierto pueden registrar interés en el programa de acceso subsidiado de mil millones de dólares de OpenAI.
Cuándo Daybreak Blue es la herramienta adecuada y cuándo no lo es
La prueba más sencilla es esta: si los modelos estándar ya realizan su trabajo de seguridad sin negarse, no necesita Daybreak Blue. Resuelve un problema específico: el bloqueo o redireccionamiento de solicitudes defensivas legítimas.
| Tarea | Mejor ajuste | ¿Por qué? |
|---|---|---|
| Revisión segura del código de tu propio repositorio | Estándar, o Blue si las reseñas siguen bloqueándose | La revisión de rutina generalmente funciona con salvaguardias estándar. |
| Clasificación de los hallazgos del escáner y CVE | Daybreak Blue | Necesita un razonamiento detallado sobre cómo se podría abusar de un defecto. |
| Análisis de malware en un laboratorio. | Daybreak Blue | Es un caso de uso explícito de Blue; manténgalo en un ambiente aislado. |
| Reglas de detección y respuesta a incidentes | Daybreak Blue | Los detalles de la técnica del atacante son parte del trabajo. |
| Comprobando que un parche cierra un agujero | Daybreak Blue | OpenAI enumera la validación de parches como un flujo de trabajo principal de Blue. |
| Construyendo un exploit de prueba de concepto | Daybreak Red | Blue normalmente se negará; Red existe para este trabajo. |
| Prueba de penetración autorizada o ejercicio del equipo rojo. | Daybreak Red | Las pruebas ofensivas requieren una aprobación por separado. |
| Un producto de seguridad vendido a los clientes. | Ninguno de los dos; hable con el programa de socios de OpenAI | Daybreak no puede impulsar el tráfico de cara al cliente. |
Blue tampoco es una buena opción para equipos que no pueden cumplir con los requisitos operativos: claves de hardware para usuarios individuales, un proyecto API dedicado no predeterminado, sandboxing y registro. Lo mismo ocurre con los equipos que necesitan controles de datos contractuales como Zero Data Retention desde el primer día, porque deben organizarse por separado.
Cómo se compara Daybreak con Project Glasswing de Anthropic
OpenAI no es el único laboratorio que raciona la capacidad cibernética. Anthropic Project Glasswing, anunciado el 7 de abril de 2026, brinda a organizaciones seleccionadas acceso a Claude Mythos Preview, un modelo de frontera inédito. Anthropic lo introdujo advirtiendo que los modelos de IA ahora pueden superar a todos, excepto a los humanos más capacitados, en la búsqueda y explotación de vulnerabilidades de software. Glasswing comenzó con aproximadamente 50 socios y, el 2 de junio, amplió a aproximadamente 150 organizaciones más en más de 15 países, muchas de ellas operadores de infraestructura crítica. Anthropic dice que sus primeros socios encontraron más de 10.000 fallas de gravedad alta o crítica.
| OpenAI Daybreak | Anthropic Project Glasswing | |
|---|---|---|
| lo que obtienes | Modelos insignia de GPT con menos rechazos (Blue); modelos ciberespecializados (Red) | Claude Mythos Preview |
| ¿Quién puede conseguirlo? | Personas aprobadas para Blue; organizaciones aprobadas para Blue y Red | Organizaciones seleccionadas que cumplen con los requisitos de seguridad de Anthropic |
| Cómo aplicar | Rutas de solicitud públicas para individuos y organizaciones, sujetas a revisión | Selección de socios; Anthropic ha mencionado un Cyber Verification Program para tareas defensivas específicas |
| Precios publicados | El precio de lista del modelo subyacente, más mil millones de dólares en acceso subsidiado para los defensores de primera línea. | $25 de entrada y $125 de salida por millón de tokens para los participantes después de la vista previa de la investigación, más hasta $100 millones en créditos de uso. |
Las filosofías difieren. Glasswing concentra un modelo excepcionalmente capaz entre un grupo más pequeño de instituciones. Daybreak Blue pone a disposición de un grupo mucho más amplio, incluidos investigadores individuales, un cambio de capacidad más modesto, al tiempo que retiene los modelos más permisivos para las organizaciones aprobadas en Red. En ambos casos, los resultados principales los informan las propias empresas.
Un plan piloto de dos semanas para equipos de seguridad
Si está considerando una aplicación, la pregunta útil no es si Daybreak Blue es potente. Se trata de si elimina la fricción del trabajo que ya está autorizado a realizar, sin crear nuevos riesgos. Un piloto bajo y disciplinado responde a eso.
- Recoge las negativas que ya tengas. Antes de presentar la solicitud, registre las solicitudes defensivas que los modelos estándar bloquearon, redirigieron o rechazaron durante algunas semanas. Si la lista es corta, es posible que no necesite Blue.
- Cree un conjunto de repetición a partir de un trabajo cerrado. Elija de 20 a 30 tareas con respuestas conocidas: vulnerabilidades solucionadas, incidentes resueltos, detecciones retiradas y solicitudes de extracción parcheadas. Los resultados conocidos le permiten puntuar la precisión en lugar de adivinar.
- Ejecute el mismo conjunto dos veces. Utilice un modelo, como GPT-6 Sol, primero con protecciones estándar y luego con Daybreak Blue. Cambiar el modelo y las protecciones al mismo tiempo oculta lo que el propio Blue cambió.
- Mide lo que importa. Realice un seguimiento de la finalización sin rechazos, resultados correctos, falsos positivos, corrección de parches, ahorro de tiempo de analista y costo por tarea.
- Mantener las barandillas puestas durante el piloto. Utilice una zona de pruebas aislada, revisión automática, permisos con privilegios mínimos y sin credenciales de producción. Haga que una persona confirme cada hallazgo antes de que se convierta en una multa.
- Decidir con pruebas. Mantenga Blue si elimina bloqueadores reales con una precisión aceptable. Considere Red solo si los bloqueadores restantes son validación de exploits o pruebas ofensivas autorizadas, y solo si su organización puede cumplir con los controles más estrictos de Red.
Advertencias que vale la pena tener en cuenta
- La mayor parte de la evidencia es de OpenAI. La tasa de finalización, ExploitBench y los resultados de descubrimiento de vulnerabilidades provienen de las evaluaciones internas de OpenAI. Son señales útiles, no puntos de referencia independientes.
- Los alias se mueven. El alias Daybreak Blue cambiará a medida que OpenAI lance nuevos modelos Daybreak y los precios cambiarán con él. Nombra un modelo específico cuando la reproducibilidad sea importante.
- Las reglas de acceso aún se están estableciendo. Los usuarios individuales enfrentan una nueva fecha límite de seguridad de la cuenta y OpenAI ya ha revertido algunas aprobaciones después de un error de verificación.
- La reducción de las salvaguardias conlleva un riesgo real. El propio OpenAI dice que los modelos que funcionan con protecciones reducidas "conlleven riesgos más allá del uso estándar del modelo, ya sea por mal uso o desalineación". El sandboxing y la revisión no son extras opcionales.
- No todo el mundo está convencido. en su cobertura de lanzamiento, TechCrunch señaló que los críticos ven las crecientes amenazas cibernéticas impulsadas por la IA como una oportunidad de marketing para los laboratorios, incluso cuando las empresas buscan protección en esos mismos laboratorios.
El resultado final
Daybreak Blue se entiende mejor como una capa de permiso, no como un cerebro nuevo. Brinda a los defensores verificados acceso a los modelos emblemáticos de OpenAI, GPT-5.6 Sol de forma predeterminada y ahora GPT-6 Sol y Luna, con menos filtros cibernéticos que frustran el trabajo de seguridad legítimo. No convierte esos modelos en generadores de exploits y no tiene ningún coste adicional.
Para la mayoría de los desarrolladores que lo detectaron en Codex, la respuesta práctica es simple: pueden ignorarlo a menos que realicen un trabajo de seguridad defensivo y sus solicitudes estén bloqueadas. Para los equipos de seguridad que se ajustan a esa descripción, vale la pena solicitarlo y luego demostrar su valor con un piloto pequeño y medido antes de tocar algo importante.
Puede comparar las especificaciones en nuestra biblioteca de modelos: Daybreak Blue, GPT-5.6 Sol y GPT-6 Sol. O véalos uno al lado del otro en Daybreak Blue vs. GPT-5.6 Sol, GPT-6 Sol vs. Daybreak Blue y Daybreak Blue vs. GPT-6 Astra.
Preguntas frecuentes
¿Daybreak Blue es un nuevo modelo OpenAI?
No. Es un nivel de acceso en el programa Daybreak de OpenAI. El alias API actualmente apunta a GPT-5.6 Sol, y los usuarios aprobados también pueden obtener el tratamiento Blue en GPT-6 Sol y GPT-6 Luna.
¿Por qué puedo ver Daybreak Blue en Codex pero no usarlo?
Verlo en el selector no significa que esté aprobado. Necesita la aprobación Daybreak para su cuenta u organización, un administrador debe habilitarla y en Codex con un inicio de sesión ChatGPT debe activar la opción Daybreak.
¿Cuál es la diferencia entre Daybreak Blue y Daybreak Red?
Blue reduce los rechazos en los modelos principales para trabajos defensivos como clasificación, análisis de malware y respuesta a incidentes. Red agrega modelos ciberespecializados como GPT-5.5-Cyber y GPT-5.6-Cyber para pruebas ofensivas autorizadas y está disponible solo para organizaciones aprobadas.
¿Daybreak Blue es lo mismo que GPT-5.6-Cyber?
No. GPT-5.6-Cyber es un modelo entrenado por separado disponible solo a través de Daybreak Red con una aprobación de modelo adicional. Daybreak Blue utiliza modelos de uso general.
¿Cuánto cuesta Daybreak Blue?
No hay recargo Daybreak. A través del alias, se factura a las tarifas de GPT-5.6 Sol: 4 dólares por millón de tokens de entrada y 20 dólares por millón de tokens de salida, con tarifas más altas por encima de 272.000 tokens de entrada. En Codex, utiliza tasas de crédito GPT-5.6 Sol.
¿Daybreak Blue funciona con GPT-6 Astra?
Puede utilizar Astra con acceso Blue, pero mantiene las medidas de seguridad estándar. Los rechazos reducidos en Astra actualmente requieren Daybreak Red.
¿Cómo obtengo acceso a Daybreak Blue?
Las personas presentan su solicitud en chatgpt.com/cyber y necesitan un plan pago elegible, Advanced Account Security con claves de seguridad de hardware y verificación de identidad. Las organizaciones presentan su solicitud a través del formulario empresarial Trusted Access de OpenAI.
¿Daybreak Blue está disponible en Amazon Bedrock?
Sí, para clientes elegibles en el este de EE. UU. (Ohio) que hayan completado la inscripción Trusted Access con OpenAI. Se factura a través de AWS.
¿Daybreak Blue incluye Zero Data Retention?
No. Trusted Access no otorga automáticamente Zero Data Retention. Cualquier control de retención debe aprobarse por separado para la organización y el terminal API específicos.
Cómo investigamos esto
El 23 de septiembre de 2026, verificamos la página del modelo Daybreak Blue de OpenAI, el registro de cambios y precios de API, la guía Responses API Daybreak, el registro de cambios de Codex, la documentación de precios y seguridad cibernética y los artículos del Centro de ayuda de OpenAI sobre Trusted Access for Cyber, solución de problemas y Advanced Account Security. También revisamos el anuncio del 10 de agosto de OpenAI, la publicación de lanzamiento de GPT-5.6, los materiales Bedrock de AWS, la cobertura del lanzamiento de TechCrunch y las páginas Project Glasswing de Anthropic. Las cifras de referencia son proporcionadas por los proveedores y no probamos Daybreak Blue nosotros mismos. Los precios, alias, reglas de elegibilidad y soporte de modelos pueden cambiar después de la publicación.