- Outils d'IA
- Intelligence artificielle
Qu'est-ce qu'OpenAI Daybreak Blue ? Accès dans Codex, tarifs et Red vs Blue
Daybreak Blue n'est pas un nouveau GPT secret. Il s'agit du niveau d'accès soumis à approbation de OpenAI pour les travaux de sécurité défensive dans Codex et API. Voici ce qu’il débloque, ce que cela coûte et en quoi il diffère de Daybreak Red.

Si « Daybreak Blue » vient d'apparaître dans votre sélecteur de modèle Codex, vous ne regardez pas un nouveau GPT secret. Vous envisagez un niveau d'autorisation, un niveau que la plupart des gens n'ont pas encore obtenu.
Depuis quelques semaines, un nouveau nom est apparu dans les outils de codage de OpenAI : Daybreak Blue. Les développeurs l'ont repéré dans l'application Codex et dans l'outil de ligne de commande, puis ont demandé sur Reddit et sur le forum des développeurs de OpenAI de quoi il s'agissait. Certains ont constaté que le sélectionner ne faisait rien du tout. Un utilisateur du forum qui l'a vu dans Codex le 11 août n'a pas pu faire passer un seul message ; la demande a échoué avec une erreur de jetons par minute.
La confusion est compréhensible. Daybreak Blue ressemble à un modèle, porte un nom de style modèle API et se trouve à côté des modèles GPT dans un sélecteur. Il est mieux compris comme une porte : un niveau d'accès contrôlé par approbation au sein de OpenAI Daybreak, le programme de cyberdéfense de l'entreprise, qui permet aux défenseurs vérifiés d'utiliser les modèles phares de OpenAI avec moins de refus de cybersécurité.
Ce guide explique ce que Daybreak Blue déverrouille réellement, quels modèles se trouvent derrière, en quoi il diffère du Daybreak Red, ce qu'il coûte et comment une équipe de sécurité peut l'évaluer de manière responsable. Il a été recherché et vérifié pour la dernière fois le 23 septembre 2026 par rapport à la documentation API de OpenAI, au journal des modifications de Codex, au centre d'aide et aux pages de tarification, ainsi qu'aux documents de lancement d'Amazon Web Services.
La réponse courte
- Daybreak Blue est un niveau d'accès, pas un nouveau modèle. OpenAI page du modèle l'appelle « un alias pour nos modèles phares à usage général, avec des protections calibrées pour le travail défensif de cybersécurité ».
- Le modèle derrière lui aujourd'hui est le GPT-5.6 Sol. Depuis le 22 septembre, les utilisateurs agréés peuvent également bénéficier du traitement Daybreak Blue sur GPT-6 Sol et GPT-6 Luna.
- Il réduit les refus pour les travaux défensifs ; il ne débloque pas les outils offensifs. Le développement d'exploits et les tests d'intrusion appartiennent à Daybreak Red, qui nécessite une approbation distincte.
- Vous payez le prix normal du modèle sous-jacent. Via l'alias, cela représente actuellement 4 $ par million de jetons d'entrée et 20 $ par million de jetons de sortie.
- L'accès nécessite une approbation. Les particuliers postulent avec une vérification d'identité et des clés de sécurité matérielles. Les organisations postulent via un formulaire d'entreprise et un administrateur doit activer Daybreak.
| Question | Réponse le 23 septembre 2026 |
|---|---|
| Qu'est-ce que c'est ? | Un niveau soumis à approbation de OpenAI Daybreak, officiellement le programme Trusted Access for Cyber de OpenAI. |
| Modèle derrière le pseudonyme | GPT-5.6 Sol ; GPT-6 Sol et GPT-6 Luna sont également pris en charge |
| Où ça marche | Application et CLI Codex, Responses API et Amazon Bedrock pour les clients éligibles |
| Contexte et résultat | Fenêtre contextuelle de 1,05 million de jetons ; jusqu'à 128 000 jetons de sortie |
| Seuil de connaissances | 16 février 2026, hérité de GPT-5.6 Sol |
| Prix | Pas de supplément : 4 $ d'entrée et 20 $ de sortie par million de jetons via l'alias |
| Qui peut postuler | Individus et organisations vérifiés effectuant un travail défensif autorisé |
| Ce que ce n'est pas | Il ne s'agit pas de GPT-5.6-Cyber, ni d'un modèle de piratage sans restriction, ni d'un moyen d'assouplir les protections de GPT-6 Astra. |
Pourquoi Daybreak Blue est soudainement apparu dans Codex
OpenAI a introduit Daybreak Blue et Daybreak Red le 10 août 2026, dans un annonce publique et dans le Journal des modifications Codex. Le Journal des modifications API avait répertorié les nouveaux alias de modèles trois jours plus tôt. Le nom a commencé à apparaître presque immédiatement dans l'application Codex et dans la CLI, et de nombreuses personnes l'ont vu bien avant de pouvoir l'utiliser.
Voir le nom n’est pas la même chose qu’avoir accès. OpenAI approuve Daybreak pour une identité spécifique, un espace de travail ChatGPT ou un projet, un modèle et une surface de produit API. Même après approbation, Daybreak est désactivé par défaut. Si vous pouvez voir Daybreak Blue mais que vous ne pouvez pas l'utiliser, le message de OpenAI guide de dépannage souligne une courte liste de causes :
- Vous, ou votre organisation, n'avez pas été approuvé pour Daybreak.
- Vous avez été approuvé, mais un propriétaire d'espace de travail n'a pas activé Daybreak pour votre compte, ou le propriétaire d'une organisation API ne l'a pas activé pour le projet derrière votre clé.
- Vous êtes connecté à un espace de travail, une organisation ou un projet API différent de celui nommé dans l'approbation. Les projets API par défaut ne sont pas éligibles.
- Vous utilisez Codex avec une connexion ChatGPT et le commutateur Daybreak est désactivé, les demandes reviennent donc aux protections standard.
- Votre application ou CLI Codex est obsolète.
OpenAI ajoute que les modifications d'accès peuvent prendre environ 30 minutes pour atteindre un projet API et que certains modèles Daybreak n'apparaissent pas dans la liste des modèles de API même lorsque l'accès fonctionne. Le test fiable est une demande directe.
Tout d’abord, qu’est-ce que OpenAI Daybreak ?
Daybreak est le programme général de OpenAI pour la cyberdéfense. Il a été lancé en mai 2026, autour de GPT-5.5, une variante cyber-réglée de GPT-5.5, et Codex Security, l'agent de sécurité des applications de OpenAI. OpenAI le décrit désormais comme une pile de cyberdéfense gouvernée : modèles frontières, harnais d'agents Codex, Codex Security, flux de travail de confiance et entreprises partenaires.
Le programme existe parce que les modèles frontaliers sont devenus véritablement utiles, et véritablement risqués, pour le travail de sécurité. OpenAI indique que GPT-5.6 Sol, publié le 9 juillet, offre des performances de cybersécurité de pointe. Sur ExploitBench, il a obtenu un score de 73,5 %, contre 47,9 % pour GPT-5.5 avec un budget de jetons de sortie comparable, selon OpenAI. Le même article de lancement indique que les cyberprotections du GPT-5.6 Sol bloquent environ dix fois plus d'activités potentiellement dangereuses que les modèles précédents.
Ce deuxième chiffre explique pourquoi Daybreak Blue existe. Les filtres qui arrêtent les attaquants arrêtent également les défenseurs. Une demande d'analyse d'un malware, de reproduction d'un bug ou d'écriture d'une règle de détection peut ressembler beaucoup à une demande visant à causer un préjudice. OpenAI indique clairement le compromis : « Le surblocage crée donc son propre risque de sécurité. » Daybreak déplace cette ligne pour les personnes que OpenAI a vérifiées, plutôt que pour tout le monde.
Le programme plus large comporte d’autres parties qui méritent d’être connues. En juin, selon OpenAI, Codex Security avait analysé plus de 30 millions de commits sur plus de 30 000 bases de code. Sur sa page Daybreak, OpenAI rapporte 858 problèmes identifiés, 263 correctifs produits et 143 correctifs acceptés en amont dans 41 bases de code open source, dans le cadre d'un travail qui inclut son initiative Patch the Planet avec Trail of Bits. OpenAI a également engagé 1 milliard de dollars en accès subventionné à Daybreak sur six mois pour les défenseurs de première ligne.
Daybreak Blue contre Daybreak Red contre accès standard
Les noms empruntent au jargon de la sécurité. Une équipe bleue défend les systèmes ; une équipe rouge les attaque, avec permission, pour trouver d'abord les faiblesses. Les niveaux de OpenAI suivent la même répartition.
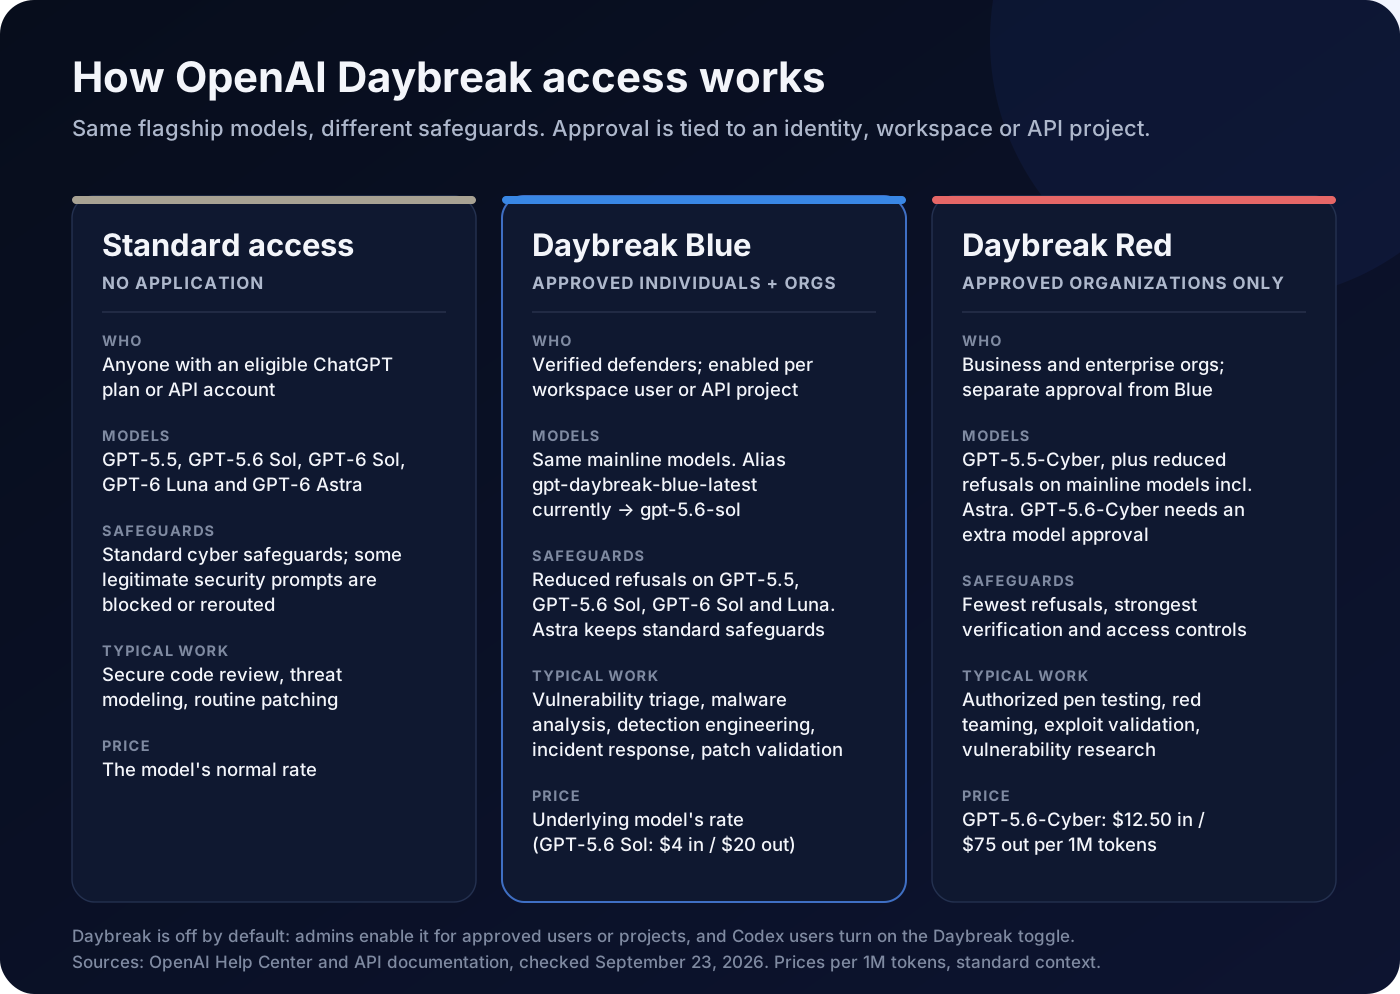
| Accès standard | Daybreak Blue | Daybreak Red | |
|---|---|---|---|
| Qui | Toute personne bénéficiant d'un forfait pris en charge ou d'un compte API | Personnes et organisations agréées | Organisations commerciales et d'entreprises agréées uniquement |
| Modèles | GPT-5.5, GPT-5.6 Sol, GPT-6 Sol, GPT-6 Luna et GPT-6 Astra | Les mêmes modèles principaux | GPT-5.5-Cyber plus les modèles principaux ; GPT-5.6-Cyber avec une approbation supplémentaire |
| Garanties | Norme | Moins de refus sur GPT-5.5, GPT-5.6 Sol, GPT-6 Sol et GPT-6 Luna ; Astra reste standard | Moins de refus sur les modèles grandes lignes, dont le Astra, ainsi que sur les modèles cyber-spécialisés |
| Conçu pour | Codage sécurisé, modélisation des menaces et correctifs de routine | Tri des vulnérabilités, examen du code sécurisé, analyse des logiciels malveillants, ingénierie de détection, réponse aux incidents et validation des correctifs | Tests d'intrusion autorisés, équipe rouge, validation des exploits et recherche de vulnérabilité |
| Prix | Le prix catalogue du modèle | Le prix catalogue du modèle sous-jacent | GPT-5.6-Cyber : entrée de 12,50 $ et sortie de 75 $ par million de jetons |
Deux détails sont faciles à manquer dans la présentation Trusted Access de OpenAI. Premièrement, l’approbation Blue n’inclut jamais Red. Il s’agit de demandes distinctes et les particuliers ne peuvent actuellement pas postuler directement pour Red. Deuxièmement, même le Red n'est pas un simple commutateur : le GPT-5.6-Cyber, le dernier modèle cyber-spécialisé du OpenAI, nécessite une approbation supplémentaire spécifique au modèle en plus du Red.
Ce que signifie réellement « refus réduits »
Les protections du OpenAI fonctionnent à deux niveaux. Protections au niveau du système filtre les demandes liées à la cybersécurité et peut les bloquer, les ralentir ou les envoyer vers un modèle de secours moins performant. Les refus au niveau du modèle se produisent lorsque le modèle reçoit la demande et refuse de l'aider.
Daybreak Blue modifie principalement la première couche. OpenAI indique que l'accès Blue « supprime ces garde-fous », c'est-à-dire les écrans au niveau du système, afin que les défenseurs approuvés tirent davantage du modèle lors des enquêtes, de la réponse aux incidents, de la gestion des vulnérabilités et des évaluations de sécurité. Cela ne recycle pas le modèle. GPT-5.6 Sol refuse toujours les demandes à double usage, telles que le pentesting des systèmes de production, même sans les filtres au niveau du système.
OpenAI a publié un test interne révélateur. Son Advanced Cybersecurity Completion Rate mesure la fréquence à laquelle un modèle répond à des requêtes impliquant le développement de chaînes d'exploitation, le contournement d'authentification, l'élévation de privilèges et des scénarios similaires.
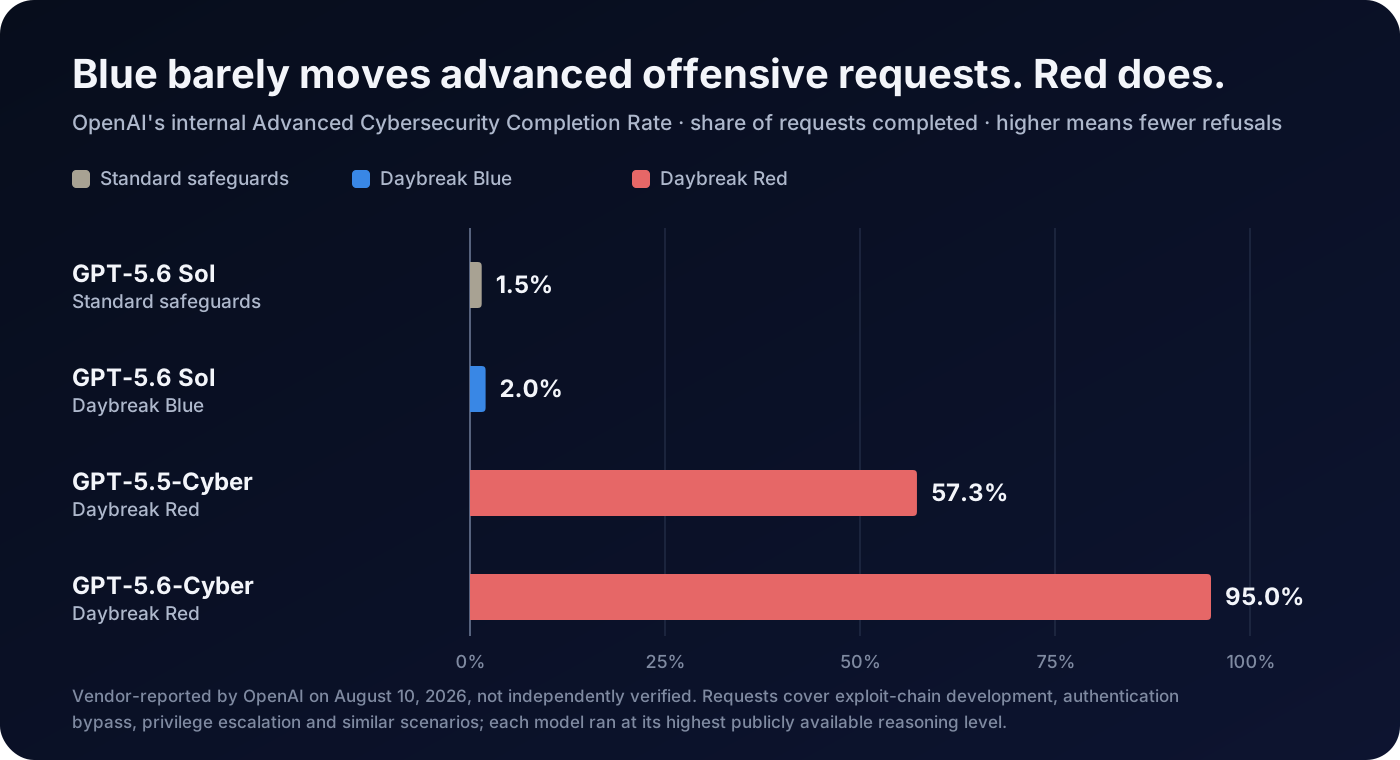
Le graphique est le moyen le plus clair de comprendre les niveaux. Blue est destiné aux défenseurs dont le travail légitime continue de déclencher les filtres. Si votre travail nécessite de créer des exploits fonctionnels contre des cibles autorisées, Blue dira généralement non ; c'est à cela que sert Red. Il corrige également une affirmation qui s'est répandue après le lancement : le chiffre largement partagé de 95 % d'achèvement des cyber-requêtes avancées décrit GPT-5.6-Cyber dans Daybreak Red, et non Daybreak Blue.
Blue n’est pas simplement l’option la plus faible. Sur ExploitBench, OpenAI rapporte que GPT-5.6 Sol sous Daybreak Blue était plus efficace en matière de jetons et fonctionnait mieux dans le réglage standard de 300 tours ; GPT-5.6-Cyber n'a réduit l'écart que lorsque les courses ont été étendues à 600 tours. Lors de la découverte de vulnérabilités et de l'évaluation de la rédaction du rapport de OpenAI, GPT-5.6-Cyber a obtenu un score inférieur à GPT-5.6 Sol, ce que OpenAI attribue à des rapports plus courts et moins détaillés. Pour de nombreuses tâches défensives, comme trouver des problèmes et bien les expliquer, le modèle général derrière Blue peut être le meilleur outil.
Tous ces résultats proviennent des évaluations internes de OpenAI. La société affirme qu'elle publiera ultérieurement une carte système pour GPT-5.6-Cyber, et les tests indépendants des deux niveaux restent limités.
Quels modèles fonctionnent désormais avec le Daybreak Blue ?
C'est là que l'histoire a changé cette semaine. Au lancement, Daybreak Blue signifiait GPT-5.6 Sol. Le 22 septembre, OpenAI a publié GPT-6 Sol et GPT-6 Luna, et son centre d'aide indique désormais que les deux prennent en charge une réduction des refus sous Daybreak Blue lorsque le compte est approuvé et que Daybreak est activé pour la demande.
| Modèle | Accès standard | Avec Daybreak Blue |
|---|---|---|
| GPT-5.5 | Garanties standards | Refus réduits |
| GPT-5.6 Sol, l'alias par défaut | Garanties standards | Refus réduits |
| GPT-6 Sol | Garanties standards | Refus réduits |
| GPT-6 Luna | Garanties standards | Refus réduits |
| GPT-6 Astra | Garanties standards | Garanties standards ; les refus réduits nécessitent Daybreak Red |
| GPT-5.5-Cyber et GPT-5.6-Cyber | Pas d'accès | Pas d'accès |
L'exception Astra est logique dans son contexte. OpenAI évalue le GPT-5.6 Sol comme étant « élevé » pour sa capacité de cybersécurité dans le cadre de son Preparedness Framework, mais a classé le Astra comme son premier modèle au niveau « critique ». Notre guide GPT-6 Astra couvre cette décision. OpenAI affirme s'efforcer de réduire les refus sur Astra pour les clients Blue ; d'ici là, les utilisateurs approuvés de Blue peuvent passer à GPT-6 Sol ou GPT-6 Luna, ou utiliser Astra avec des garanties standard.
Un problème pratique : lorsque nous avons vérifié, l'alias Daybreak Blue API pointait toujours vers GPT-5.6 Sol, même si GPT-6 Sol est plus récent et moins cher. OpenAI indique que les alias seront migrés vers des modèles plus récents au fil du temps, avec des prix ajustés en conséquence. Si vous avez besoin de savoir quel modèle a répondu, vérifiez le champ model dans chaque réponse API ou demandez un modèle spécifique au lieu de l'alias.
Comment obtenir l'accès Daybreak Blue
Particuliers
Les défenseurs individuels postulent sur chatgpt.com/cyber. Le centre d'aide de OpenAI répertorie les exigences :
- Vous devez avoir au moins 18 ans et bénéficier d'un forfait payant éligible ChatGPT.
- Vous devez activer Advanced Account Security et utiliser des clés de sécurité matérielles compatibles FIDO2 comme seule méthode de connexion. Les logiciels et les mots de passe synchronisés ne sont pas admissibles.
- Vous devez effectuer une vérification d’identité. Une vérification échouée ou refusée ne peut pas faire l'objet d'une nouvelle tentative ou d'un appel, à moins que OpenAI ne vous demande de présenter une nouvelle demande.
Advanced Account Security modifie le comportement de votre compte. La connexion par mot de passe, les codes e-mail et SMS et la récupération par e-mail sont désactivés ; les séances sont plus courtes; et OpenAI indique que les conversations ne sont pas utilisées pour entraîner ses modèles lorsque le paramètre est activé. Conservez une clé de sauvegarde et vos clés de récupération dans un endroit sûr, car la perte de chaque méthode de connexion et clé de récupération peut entraîner la perte du compte.
Les utilisateurs individuels existants doivent respecter les règles de sécurité du compte avant le 1er octobre 2026 pour conserver leur accès. OpenAI a également reconnu une erreur de vérification qui a supprimé l'accès à certains comptes Blue individuels ; les utilisateurs concernés ont été invités à présenter une nouvelle demande.
Organisations
Les organisations soumettent des OpenAI formulaire d'entreprise Trusted Access et travaillez avec un représentant OpenAI. Les évaluateurs peuvent vous poser des questions sur votre organisation et ses capacités de sécurité, les flux de travail défensifs que vous souhaitez prendre en charge et l'espace de travail ou l'organisation API que vous envisagez d'utiliser. OpenAI indique qu'il prend en compte la vérification de l'identité et de la confiance, le risque, l'utilisation prévue et la capacité du demandeur à renforcer l'écosystème de sécurité au sens large.
L’approbation en soi ne change rien. Un propriétaire d’espace de travail active Daybreak pour les utilisateurs et groupes approuvés. Dans API, un propriétaire d'organisation l'active pour un projet nommé, autre que celui par défaut, sous Paramètres du projet → Général → Accès au modèle Daybreak.
Ce que Daybreak ne permet pas
- Au service des clients. Daybreak est destiné aux travaux internes autorisés. Il ne peut pas alimenter les produits destinés aux clients, le trafic de produits en aval ou l'accès de tiers ; les fournisseurs sont plutôt dirigés vers le programme partenaire Daybreak de OpenAI.
- Tester les systèmes sans autorisation. Utilisez-le uniquement sur les systèmes que vous possédez ou que vous êtes explicitement autorisé à évaluer.
- En supposant des conditions de confidentialité plus strictes. L'approbation n'inclut pas Zero Data Retention. Tout contrôle de conservation doit être approuvé séparément.
Comment utiliser Daybreak Blue dans Codex
Il existe deux chemins, selon la manière dont vous vous connectez à Codex.
Connecté avec ChatGPT. Utilisez l'espace de travail approuvé et activez la bascule Daybreak avant d'envoyer une demande ; sans cette option, les demandes utilisent des garanties standard. Les utilisateurs Blue approuvés peuvent alors choisir GPT-6 Sol ou GPT-6 Luna avec des refus réduits. Vous pouvez confirmer votre statut sous Paramètres → Général → Accès Daybreak, et les administrateurs contrôlent la disponibilité des modèles à partir de la console d'administration ChatGPT.
Connecté avec une clé API. Il n'existe pas d'interface Daybreak spéciale. L'accès suit le projet API activé et vous sélectionnez directement l'alias :
codex -m gpt-daybreak-blue-latestLe préfixe gpt- est requis. Les versions récentes de Codex CLI ont ajouté des avis de refus tenant compte de Daybreak et un paramètre Daybreak par thread, donc mettez à jour avant le dépannage.
OpenAI associe l'accès à des conseils d'exploitation fermes. Il « encourage fortement » les clients Daybreak à faire passer le Codex du mode accès complet au mode accès complet. mode de révision automatique, qui vérifie les actions nécessitant des autorisations élevées avant leur exécution et peut bloquer les étapes risquées et destructrices. Sa configuration recommandée est simple :
- Isolez les travaux. Exécutez des tâches de sécurité dans un bac à sable sans accès aux systèmes de production sensibles ni à l'Internet ouvert, et testez régulièrement les limites du bac à sable.
- Définir la portée. Notez les systèmes et les actions autorisés, puis appliquez-les avec des profils d'autorisation de moindre privilège.
- Gardez un humain au courant. Utilisez la révision automatique pour les appels d'outils en dehors du bac à sable et ajoutez une surveillance humaine pour les flux de travail à plus haut risque.
OpenAI Documentation Codex donne un exemple utile de l'endroit où Blue s'arrête. Examiner un référentiel de laboratoire approuvé pour détecter les faiblesses d'authentification, classer les résultats et proposer des correctifs est un travail Blue. Reproduire ce défaut et valider une preuve de concept dans une fenêtre de test approuvée est le travail de Red.
Pour les développeurs : Daybreak Blue dans Responses API
L'alias Daybreak Blue fonctionne uniquement via Responses API, et non via Chat Completions, Batch ou Realtime. Votre projet nécessite à la fois un accès au programme et un accès au modèle, et vous devez utiliser la clé API de ce projet. OpenAI Guide Daybreak API montre deux approches.
Vous pouvez demander un modèle spécifique et sélectionner explicitement le programme Blue. Cet exemple provient du guide de OpenAI :
curl https://api.openai.com/v1/responses \
  -H "Authorization: Bearer $OPENAI_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{
    "model": "gpt-6-sol",
    "input": "Explain how to validate a security patch in a test environment.",
    "access_programs": {
      "cyber": "daybreak_blue"
    }
  }'
Ou vous pouvez appeler l'alias, qui utilise toujours le programme Blue et suit le modèle OpenAI vers lequel il pointe :
{
  "model": "gpt-daybreak-blue-latest",
  "input": "Rank these scanner findings by exploitability and propose fixes."
}
Quelques règles font trébucher les gens :
- Faites correspondre le programme au modèle, et non à votre niveau d'approbation. Avec GPT-6 Sol, envoyez
daybreak_bluemême si votre organisation dispose également de Red ; l'envoi dedaybreak_redrenvoie une erreur. - L'omission du paramètre n'est pas neutre. Sur les modèles principaux, le API applique le traitement Blue lorsque votre projet a accès et des garanties standard dans le cas contraire. Envoyez
standardpour vous désinscrire explicitement. - Astra est l'intrus. Les refus réduits sur GPT-6 Astra nécessitent un accès Red, même si la valeur de la demande pour Astra est
daybreak_blue.
| Erreur | Ce que cela signifie habituellement |
|---|---|
400 invalid_access_program | Le modèle nécessite une valeur de programme différente ; utilisez celui nommé dans l’erreur. |
400 unsupported_access_program | Le modèle ne prend pas en charge Daybreak ; Changez de modèle ou envoyez standard. |
403 access_program_not_enabled | Le projet de votre clé ne dispose pas du programme ou votre organisation ne dispose pas de l'approbation. |
OpenAI publie des limites de débit pour l'alias allant de 500 requêtes et 500 000 jetons par minute au niveau d'utilisation 1 à 15 000 requêtes et 40 millions de jetons par minute au niveau 5. L'alias accepte le texte et les images, renvoie du texte, gère jusqu'à 922 000 jetons d'entrée et 128 000 jetons de sortie et peut utiliser des outils hébergés, notamment Web. recherche, recherche de fichiers, interpréteur de code, utilisation de l'ordinateur et MCP.
Combien coûte Daybreak Blue ?
Il n’y a pas de supplément Daybreak. OpenAI page de tarification facture l'alias Blue aux tarifs du modèle derrière celui-ci, ce qui signifie actuellement GPT-5.6 Sol. OpenAI indique que les prix promotionnels de GPT-5.6 Sol dureront au moins jusqu'au 21 novembre 2026.
| Par 1 million de jetons, traitement standard | Entrée | Entrée en cache | Écritures en cache | Sortie |
|---|---|---|---|---|
| Alias Daybreak Blue, via GPT-5.6 Sol | $4.00 | $0.40 | $5.00 | $20.00 |
| Même alias, invite au-dessus de 272 000 jetons d'entrée | $8.00 | $0.80 | $10.00 | $30.00 |
| Tarifs standards GPT-6 Sol | $2.00 | $0.20 | $2.50 | $10.00 |
| GPT-5.6-Cyber, Daybreak Red | $12.50 | $1.25 | $15.625 | $75.00 |
OpenAI ne répertorie pas de prix Daybreak distinct pour GPT-6 Sol. Par conséquent, les demandes Blue adressées à ce modèle doivent être facturées à ses tarifs standard. Un exemple rapide montre pourquoi le choix est important. Supposons qu'une révision de code sécurisée envoie 150 000 jetons de code d'entrée et reçoive 8 000 jetons de sortie :
- Via l'alias Daybreak Blue : 0,60 $ d'entrée + 0,16 $ de sortie = 0,76 $
- GPT-6 Sol avec Daybreak Blue : 0,30 $ + 0,08 $ = 0,38 $
- GPT-5.6-Cyber à Daybreak Red : 1,875 $ + 0,60 $ = environ 2,48 $
Les véritables exécutions d'agent coûtent plus d'une requête. Les jetons de raisonnement sont facturés en sortie et un agent peut lire, tester et réessayer plusieurs fois. OpenAI note également que GPT-5.6-Cyber a tendance à utiliser plus de jetons de raisonnement que GPT-5.6 Sol. Traitez l’exemple comme une comparaison de tarifs et non comme un budget.
Dans Codex, l'utilisation est comptabilisée en crédits. OpenAI Tarification Codex indique que Daybreak Blue utilise les taux de crédit GPT-5.6 Sol : 100 crédits par million de jetons d'entrée, 10 par million de jetons d'entrée en cache et 500 par million de jetons de sortie. Daybreak Red coûte 312,5, 31,25 et 1 875 crédits, tandis que GPT-6 Sol coûte 50, 5 et 250.
Sur Amazon Bedrock, le modèle apparaît comme « Daybreak Blue : GPT-5.6 Sol » dans l'Est des États-Unis (Ohio). Il est facturé via AWS, et OpenAI indique que les prix de Bedrock dans les régions commerciales correspondent à leurs prix directs pour des services équivalents. AWS dit les clients doivent toujours d’abord s’inscrire à Trusted Access avec OpenAI.
Pour les défenseurs de l’intérêt public, la subvention peut avoir plus d’importance que les prix catalogue. Les gouvernements des États et locaux, les opérateurs d'infrastructures critiques, les banques communautaires, les organisations à but non lucratif et les responsables de la maintenance open source peuvent manifester leur intérêt pour le programme d'accès subventionné d'un milliard de dollars de OpenAI.
Quand Daybreak Blue est le bon outil, et quand ce n'est pas le cas
Le test le plus simple est le suivant : si les modèles standards gèrent déjà votre travail de sécurité sans refuser, vous n'avez pas besoin du Daybreak Blue. Il résout un problème spécifique, à savoir le blocage ou le réacheminement des demandes défensives légitimes.
| Tâche | Meilleur ajustement | Pourquoi |
|---|---|---|
| Révision sécurisée du code de votre propre référentiel | Standard, ou Blue si les avis continuent d'être bloqués | L’examen de routine fonctionne généralement avec des garanties standard. |
| Tri des résultats du scanner et des CVE | Daybreak Blue | Cela nécessite un raisonnement détaillé sur la manière dont une faille pourrait être exploitée. |
| Analyse des logiciels malveillants dans un laboratoire | Daybreak Blue | Il s'agit d'un cas d'utilisation explicite de Blue ; conservez-le dans un environnement isolé. |
| Règles de détection et réponse aux incidents | Daybreak Blue | Le détail de la technique de l'attaquant fait partie du travail. |
| Vérifier qu'un patch bouche un trou | Daybreak Blue | OpenAI répertorie la validation des correctifs comme un flux de travail Blue principal. |
| Construire un exploit de preuve de concept | Daybreak Red | Blue refusera généralement ; Red existe pour ce travail. |
| Test d’intrusion autorisé ou exercice red-team | Daybreak Red | Les tests offensifs nécessitent une approbation séparée. |
| Un produit de sécurité vendu aux clients | Ni l’un ni l’autre ; parler au programme partenaire de OpenAI | Daybreak ne peut pas alimenter le trafic destiné aux clients. |
Blue ne convient également pas aux équipes qui ne peuvent pas répondre aux exigences de fonctionnement : clés matérielles pour les utilisateurs individuels, projet API dédié autre que celui par défaut, sandboxing et journalisation. Il en va de même pour les équipes qui ont besoin de contrôles de données contractuels tels que Zero Data Retention dès le premier jour, car ceux-ci doivent être organisés séparément.
Comment Daybreak se compare-t-il au Project Glasswing de Anthropic
OpenAI n’est pas le seul laboratoire à rationner les cybercapacités. Anthropic Project Glasswing, annoncé le 7 avril 2026, permet à certaines organisations d'accéder à Claude Mythos Preview, un modèle frontière inédit. Anthropic l'a introduit en avertissant que les modèles d'IA peuvent désormais surpasser tous les humains, sauf les plus compétents, pour trouver et exploiter les vulnérabilités logicielles. Glasswing a débuté avec une cinquantaine de partenaires et, le 2 juin, élargi à environ 150 autres organisations dans plus de 15 pays, dont beaucoup sont des opérateurs d’infrastructures critiques. Anthropic affirme que ses premiers partenaires ont découvert plus de 10 000 failles de gravité élevée ou critique.
| OpenAI Daybreak | Anthropic Project Glasswing | |
|---|---|---|
| Ce que vous obtenez | Modèles phares GPT avec moins de refus (Blue) ; modèles cyber-spécialisés (Red) | Claude Mythos Preview |
| Qui peut l'obtenir | Personnes approuvées pour Blue ; organismes agréés pour Blue et Red | Organisations sélectionnées qui répondent aux exigences de sécurité de Anthropic |
| Comment postuler | Voies de candidature publiques pour les particuliers et les organisations, sujettes à examen | Sélection des partenaires ; Anthropic a mentionné un Cyber Verification Program pour des tâches défensives spécifiques |
| Tarifs publiés | Le prix catalogue du modèle sous-jacent, plus 1 milliard de dollars d'accès subventionné pour les défenseurs de première ligne | 25 $ d'entrée et 125 $ de sortie par million de jetons pour les participants après l'aperçu de la recherche, plus jusqu'à 100 millions de dollars de crédits d'utilisation |
Les philosophies diffèrent. Glasswing concentre un modèle exceptionnellement performant parmi un plus petit groupe d’institutions. Daybreak Blue permet un changement de capacité plus modeste à la disposition d'un groupe beaucoup plus large, y compris des chercheurs individuels, tout en retenant les modèles les plus permissifs pour les organisations approuvées dans Red. Dans les deux cas, les principaux résultats sont publiés par les entreprises elles-mêmes.
Un plan pilote de deux semaines pour les équipes de sécurité
Si vous envisagez une application, la question utile n’est pas de savoir si Daybreak Blue est puissant. Il s’agit de savoir si cela supprime les frictions du travail que vous êtes déjà autorisé à effectuer, sans créer de nouveaux risques. Un pilote court et discipliné répond à cette question.
- Collectez les refus que vous avez déjà. Avant de postuler, enregistrez les requêtes défensives que les modèles standards ont bloquées, redirigées ou refusées pendant quelques semaines. Si la liste est courte, vous n’aurez peut-être pas besoin de Blue.
- Créez un ensemble de rediffusion à partir d'un travail fermé. Choisissez 20 à 30 tâches avec des réponses connues : vulnérabilités corrigées, incidents résolus, détections retirées et demandes d'extraction corrigées. Les résultats connus vous permettent d’évaluer la précision au lieu de deviner.
- Exécutez le même ensemble deux fois. Utilisez un modèle, tel que GPT-6 Sol, d'abord avec des protections standard, puis avec Daybreak Blue. Changer simultanément le modèle et les garanties cache ce que Blue lui-même a changé.
- Mesurez ce qui compte. Suivez l'exécution sans refus, les résultats corrects, les faux positifs, l'exactitude des correctifs, le temps gagné par les analystes et le coût par tâche.
- Gardez les garde-corps en place pendant le pilote. Utilisez un bac à sable isolé, une révision automatique, des autorisations de moindre privilège et aucune information d'identification de production. Demandez à une personne de confirmer chaque découverte avant que cela ne devienne un ticket.
- Décidez avec des preuves. Conservez Blue s'il élimine les vrais bloqueurs avec une précision acceptable. Envisagez Red uniquement si les bloqueurs restants sont des validations d'exploits ou des tests offensifs autorisés, et uniquement si votre organisation peut répondre aux contrôles plus stricts de Red.
Mises en garde à garder à l'esprit
- La plupart des preuves proviennent de OpenAI. Les résultats du taux d'achèvement, de ExploitBench et de découverte de vulnérabilités proviennent des évaluations internes de OpenAI. Ce sont des signaux utiles et non des points de repère indépendants.
- Les alias se déplacent. L'alias Daybreak Blue changera à mesure que OpenAI lancera de nouveaux modèles Daybreak, et les prix changeront avec lui. Nommez un modèle spécifique lorsque la reproductibilité est importante.
- Les règles d'accès sont toujours en cours de mise en place. Les utilisateurs individuels sont confrontés à un nouveau délai de sécurité de compte, et OpenAI a déjà annulé certaines approbations après une erreur de vérification.
- Des garanties réduites comportent un risque réel. OpenAI lui-même affirme que les modèles fonctionnant avec des protections réduites « comportent des risques au-delà de l'utilisation standard du modèle, qu'il s'agisse d'une mauvaise utilisation ou d'un mauvais alignement ». Le sandboxing et la révision ne sont pas des extras facultatifs.
- Tout le monde n’est pas convaincu. Dans son couverture de lancement, TechCrunch a noté que les critiques voient la montée des cybermenaces basées sur l'IA comme une opportunité marketing pour les laboratoires, alors même que les entreprises se tournent vers ces mêmes laboratoires pour se protéger.
L'essentiel
Daybreak Blue est mieux compris comme une couche d’autorisation et non comme un nouveau cerveau. Il permet aux défenseurs vérifiés d'accéder aux modèles phares de OpenAI, GPT-5.6 Sol par défaut et maintenant GPT-6 Sol et Luna, avec moins de cyberfiltres qui entravent le travail de sécurité légitime. Cela ne transforme pas ces modèles en générateurs d’exploits et cela ne coûte rien de plus.
Pour la plupart des développeurs qui l'ont repéré dans Codex, la réponse pratique est simple : vous pouvez l'ignorer à moins que vous n'effectuiez un travail de sécurité défensif et que vos requêtes soient bloquées. Pour les équipes de sécurité qui correspondent à cette description, cela vaut la peine de postuler, puis de prouver sa valeur avec un petit projet pilote mesuré avant de toucher à quelque chose d'important.
Vous pouvez comparer les spécifications dans notre bibliothèque de modèles : Daybreak Blue, GPT-5.6 Sol et GPT-6 Sol. Ou voyez-les côte à côte dans Daybreak Blue contre GPT-5.6 Sol, GPT-6 Sol contre Daybreak Blue et Daybreak Blue contre. GPT-6 Astra.
Questions fréquemment posées
Le Daybreak Blue est-il un nouveau modèle OpenAI ?
Non. Il s'agit d'un niveau d'accès dans le programme Daybreak de OpenAI. L'alias API pointe actuellement vers GPT-5.6 Sol, et les utilisateurs approuvés peuvent également bénéficier du traitement Blue sur GPT-6 Sol et GPT-6 Luna.
Pourquoi puis-je voir Daybreak Blue dans Codex mais ne pas l'utiliser ?
Le voir dans le sélecteur ne signifie pas que vous êtes approuvé. Vous avez besoin de l'approbation Daybreak pour votre compte ou organisation, un administrateur doit l'activer et dans Codex avec une connexion ChatGPT, vous devez activer la bascule Daybreak.
Quelle est la différence entre Daybreak Blue et Daybreak Red ?
Blue réduit les refus sur les modèles principaux pour les tâches défensives telles que le triage, l'analyse des logiciels malveillants et la réponse aux incidents. Red ajoute des modèles cyber-spécialisés tels que GPT-5.5-Cyber et GPT-5.6-Cyber pour les tests offensifs autorisés, et il n'est disponible que pour les organisations approuvées.
Daybreak Blue est-il identique à GPT-5.6-Cyber ?
Non. GPT-5.6-Cyber est un modèle formé séparément disponible uniquement via Daybreak Red avec une approbation de modèle supplémentaire. Daybreak Blue utilise des modèles à usage général.
Combien coûte Daybreak Blue ?
Il n’y a pas de supplément Daybreak. Grâce à l'alias, il est facturé aux tarifs GPT-5.6 Sol : 4 $ par million de jetons d'entrée et 20 $ par million de jetons de sortie, avec des tarifs plus élevés au-dessus de 272 000 jetons d'entrée. Dans Codex, il utilise les taux de crédit GPT-5.6 Sol.
Daybreak Blue fonctionne-t-il avec GPT-6 Astra ?
Vous pouvez utiliser Astra avec un accès Blue, mais il conserve les garanties standard. Les refus réduits sur Astra nécessitent actuellement Daybreak Red.
Comment puis-je accéder à Daybreak Blue ?
Les particuliers postulent sur chatgpt.com/cyber et ont besoin d'un forfait payant éligible, Advanced Account Security avec clés de sécurité matérielles et vérification d'identité. Les organisations postulent via le formulaire d'entreprise Trusted Access de OpenAI.
Daybreak Blue est-il disponible sur Amazon Bedrock ?
Oui, pour les clients éligibles de l'Est des États-Unis (Ohio) qui ont complété leur inscription Trusted Access avec OpenAI. Il est facturé via AWS.
Daybreak Blue inclut-il Zero Data Retention ?
Non. Trusted Access n’accorde pas automatiquement Zero Data Retention. Tous les contrôles de rétention doivent être approuvés séparément pour l’organisation et le point de terminaison API spécifiques.
Comment nous avons étudié cela
Le 23 septembre 2026, nous avons consulté la page du modèle Daybreak Blue de OpenAI, la tarification et le journal des modifications du API, le guide Responses API Daybreak, le journal des modifications du Codex, la documentation sur les prix et la cybersécurité, ainsi que les articles du centre d'aide OpenAI sur Trusted Access for Cyber, dépannage et Advanced Account Security. Nous avons également examiné l'annonce du 10 août de OpenAI, la publication de lancement de GPT-5.6, les matériaux Bedrock de AWS, la couverture du lancement de TechCrunch et les pages Project Glasswing de Anthropic. Les chiffres de référence sont rapportés par le fournisseur et nous n'avons pas testé Daybreak Blue nous-mêmes. Les prix, les alias, les règles d'éligibilité et la prise en charge des modèles peuvent changer après la publication.