- KI-Tools
- Künstliche Intelligenz
Was ist OpenAI Daybreak Blue? Zugang in Codex, Preise und Red vs. Blue erklärt
Daybreak Blue ist kein geheimes neues GPT. Es handelt sich um die genehmigungsgeschützte Zugriffsstufe von OpenAI für defensive Sicherheitsarbeiten in Codex und API. Hier erfahren Sie, was es freischaltet, was es kostet und wie es sich von Daybreak Red unterscheidet.

Wenn „Daybreak Blue“ gerade in Ihrer Codex-Modellauswahl aufgetaucht ist, haben Sie es nicht mit einem geheimen neuen GPT zu tun. Es handelt sich um eine Berechtigungsstufe – eine, die den meisten Menschen noch nicht gewährt wurde.
In den letzten Wochen tauchte in den Codierungstools von OpenAI ein neuer Name auf: Daybreak Blue. Entwickler entdeckten es in der Codex-App und im Befehlszeilentool und fragten dann auf Reddit und im Entwicklerforum von OpenAI, was es sei. Einige fanden, dass die Auswahl überhaupt nichts bewirkte. Eins Forumbenutzer wer es am 11. August in Codex gesehen hat, konnte keine einzige Nachricht durchbringen; Die Anfrage ist mit einem Token-pro-Minute-Fehler fehlgeschlagen.
Die Verwirrung ist verständlich. Daybreak Blue sieht aus wie ein Modell, hat den Namen API im Modellstil und befindet sich neben GPT-Modellen in einer Auswahl. Es wird besser als eine Tür verstanden: eine genehmigungsgeschützte Zugriffsebene innerhalb von OpenAI Daybreak, dem Cyber-Abwehrprogramm des Unternehmens, die es verifizierten Verteidigern ermöglicht, die Flaggschiffmodelle von OpenAI mit weniger Cybersicherheitsverweigerungen zu nutzen.
Dieser Leitfaden erklärt, was Daybreak Blue tatsächlich freischaltet, welche Modelle dahinter stecken, wie es sich von Daybreak Red unterscheidet, was es kostet und wie ein Sicherheitsteam es verantwortungsvoll bewerten kann. Es wurde recherchiert und zuletzt am 23. September 2026 anhand der API-Dokumentation von OpenAI, des Codex-Änderungsprotokolls, der Hilfecenter- und Preisseiten sowie der Einführungsmaterialien von Amazon Web Services überprüft.
Die kurze Antwort
- Daybreak Blue ist eine Zugriffsstufe, kein neues Modell. OpenAI's Modellseite nennt es „einen Alias für unsere Flaggschiff-Allzweckmodelle mit Sicherheitsmaßnahmen, die auf defensive Cybersicherheitsarbeit abgestimmt sind.“
- Das Modell dahinter ist heute GPT-5.6 Sol. Seit dem 22. September können zugelassene Benutzer auch eine Daybreak Blue-Behandlung für GPT-6 Sol und GPT-6 Luna erhalten.
- Es reduziert Verweigerungen bei Verteidigungsarbeit; es schaltet keine anstößigen Werkzeuge frei. Exploit-Entwicklung und Penetrationstests gehören zu Daybreak Red, was einer separaten Genehmigung bedarf.
- Sie zahlen den normalen Preis des zugrunde liegenden Modells. Über den Alias sind das derzeit 4 US-Dollar pro Million Input-Tokens und 20 US-Dollar pro Million Output-Tokens.
- Der Zugriff erfordert eine Genehmigung. Einzelpersonen bewerben sich mit Identitätsprüfung und Hardware-Sicherheitsschlüsseln. Organisationen bewerben sich über ein Unternehmensformular, und ein Administrator muss Daybreak aktivieren.
| Frage | Antwort vom 23. September 2026 |
|---|---|
| Was ist das? | Eine genehmigungsgeschützte Stufe von OpenAI Daybreak, offiziell das Trusted Access for Cyber-Programm von OpenAI |
| Modell hinter dem Alias | GPT-5.6 Sol; GPT-6 Sol und GPT-6 Luna werden ebenfalls unterstützt |
| Wo es funktioniert | Codex-App und CLI, Responses API und Amazon Bedrock für berechtigte Kunden |
| Kontext und Ausgabe | 1,05 Millionen Token-Kontextfenster; bis zu 128.000 ausgegebene Token |
| Wissensabbruch | 16. Februar 2026, geerbt von GPT-5.6 Sol |
| Preis | Kein Aufpreis: 4 $ Input und 20 $ Output pro Million Token über den Alias |
| Wer kann sich bewerben? | Verifizierte Einzelpersonen und Organisationen, die autorisierte Verteidigungsarbeit leisten |
| Was es nicht ist | Nicht GPT-5.6-Cyber, kein uneingeschränktes Hacking-Modell und keine Möglichkeit, die Sicherheitsvorkehrungen von GPT-6 Astra zu lockern |
Warum Daybreak Blue plötzlich in Codex auftauchte
OpenAI führte Daybreak Blue und Daybreak Red am 10. August 2026 ein öffentliche Ankündigung und im Codex Änderungsprotokoll. Die API Änderungsprotokoll hatte die neuen Modell-Aliase drei Tage zuvor aufgelistet. Der Name tauchte fast sofort in der Codex-App und in der CLI auf, und viele Leute sahen ihn, lange bevor sie ihn überhaupt nutzen konnten.
Den Namen zu sehen ist nicht dasselbe wie Zugriff zu haben. OpenAI genehmigt Daybreak für eine bestimmte Identität, ChatGPT Arbeitsbereich oder API Projekt, Modell und Produktoberfläche. Auch nach der Genehmigung ist Daybreak standardmäßig deaktiviert. Wenn Sie Daybreak Blue sehen, es aber nicht verwenden können, weist der -Fehlerbehebungsleitfaden von OpenAI auf eine kurze Liste von Ursachen hin:
- Sie oder Ihre Organisation sind für Daybreak nicht zugelassen.
- Sie wurden genehmigt, aber ein Arbeitsbereichseigentümer hat Daybreak für Ihr Konto nicht aktiviert, oder ein API-Organisationseigentümer hat es für das Projekt hinter Ihrem Schlüssel nicht aktiviert.
- Sie sind bei einem anderen Arbeitsbereich, einer anderen Organisation oder einem anderen API-Projekt als dem in der Genehmigung genannten angemeldet. Standard-API-Projekte sind nicht berechtigt.
- Sie verwenden Codex mit einer ChatGPT-Anmeldung und der Daybreak-Schalter ist deaktiviert, sodass Anfragen auf Standardsicherheitsmaßnahmen zurückgreifen.
- Ihre Codex-App oder CLI ist veraltet.
OpenAI fügt hinzu, dass Zugriffsänderungen etwa 30 Minuten dauern können, bis sie ein API-Projekt erreichen, und dass einige Daybreak-Modelle nicht in der Modellliste des API angezeigt werden, selbst wenn der Zugriff funktioniert. Der zuverlässige Test ist eine direkte Anfrage.
Erstens: Was ist OpenAI Daybreak?
Daybreak ist das Dachprogramm von OpenAI für Cyber-Abwehr. Es im Mai 2026 eingeführt rund um GPT-5.5, eine Cyber-getunte GPT-5.5-Variante, und Codex Security, den Anwendungssicherheitsagenten von OpenAI. OpenAI beschreibt es nun als verwalteten Cyber-Verteidigungs-Stack: Frontier-Modelle, das Codex-Agenten-Harness, Codex Security, vertrauenswürdige Arbeitsabläufe und Partnerunternehmen.
Das Programm gibt es, weil Grenzmodelle für die Sicherheitsarbeit wirklich nützlich, aber auch wirklich riskant geworden sind. Laut OpenAI bietet GPT-5.6 Sol, das am 9. Juli veröffentlicht wurde, modernste Cybersicherheitsleistung. Laut OpenAI erzielte es bei ExploitBench 73,5 % im Vergleich zu 47,9 % bei GPT-5.5 bei einem vergleichbaren Output-Token-Budget. Im selben Einführungsbeitrag heißt es, dass die Cyber-Schutzmaßnahmen des GPT-5.6 Sol etwa zehnmal mehr potenziell schädliche Aktivitäten blockieren als frühere Modelle.
Diese zweite Zahl erklärt, warum Daybreak Blue existiert. Filter, die Angreifer stoppen, stoppen auch Verteidiger. Eine Anfrage, Malware zu analysieren, einen Fehler zu reproduzieren oder eine Erkennungsregel zu schreiben, kann einer Anfrage, Schaden anzurichten, sehr ähneln. OpenAI bringt den Kompromiss klar zum Ausdruck: „Overblocking stellt daher ein eigenes Sicherheitsrisiko dar.“ Daybreak verschiebt diese Zeile für Personen, die OpenAI überprüft hat, und nicht für alle.
Das umfassendere Programm enthält weitere wissenswerte Teile. Im Juni sagte OpenAI: Codex Security hatte mehr als 30 Millionen Commits in mehr als 30.000 Codebasen gescannt. Auf seinem Daybreak-SeiteOpenAI meldet 858 identifizierte Probleme, 263 erstellte Patches und 143 vorab akzeptierte Patches in 41 Open-Source-Codebasen, einschließlich der Patch the Planet-Initiative mit Trail of Bits. OpenAI hat außerdem 1 Milliarde US-Dollar für den subventionierten Daybreak-Zugang über einen Zeitraum von sechs Monaten für Frontverteidiger bereitgestellt.
Daybreak Blue vs. Daybreak Red vs. Standardzugriff
Die Namen sind dem Sicherheitsjargon entlehnt. Ein blaues Team verteidigt Systeme; Ein rotes Team greift sie mit Erlaubnis an, um zunächst Schwachstellen zu finden. Die Stufen von OpenAI folgen der gleichen Aufteilung.
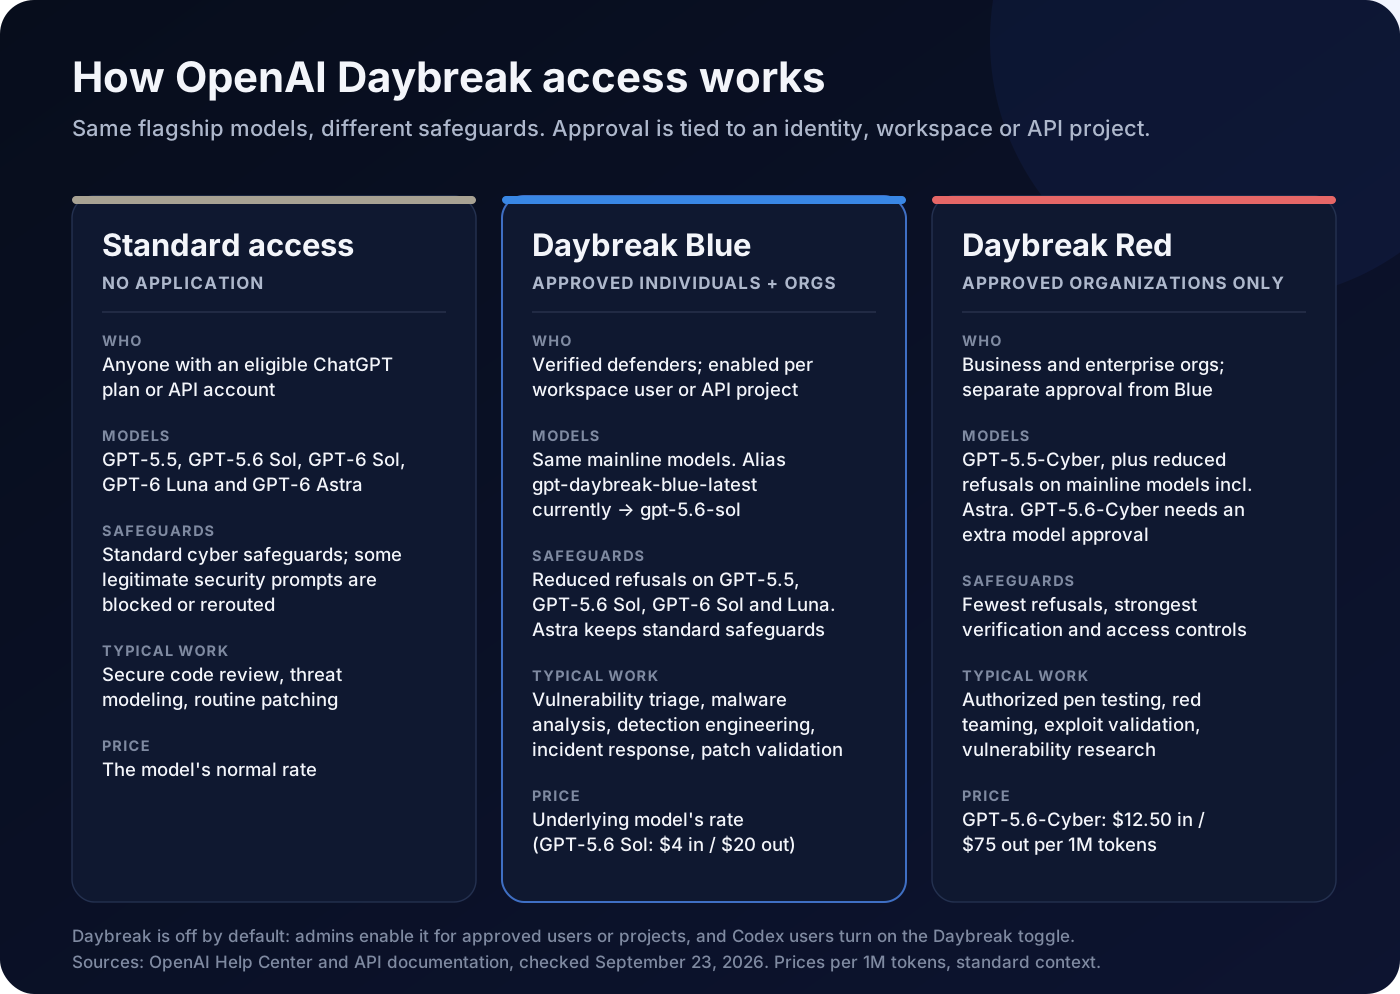
| Standardzugang | Daybreak Blue | Daybreak Red | |
|---|---|---|---|
| Wer | Jeder mit einem unterstützten Plan oder API-Konto | Zugelassene Einzelpersonen und Organisationen | Nur zugelassene Unternehmen und Unternehmensorganisationen |
| Modelle | GPT-5.5, GPT-5.6 Sol, GPT-6 Sol, GPT-6 Luna und GPT-6 Astra | Die gleichen Hauptmodelle | GPT-5.5-Cyber plus die Hauptmodelle; GPT-5.6-Cyber mit einer zusätzlichen Zulassung |
| Schutzmaßnahmen | Standard | Weniger Ablehnungen bei GPT-5.5, GPT-5.6 Sol, GPT-6 Sol und GPT-6 Luna; Astra bleibt Standard | Weniger Ablehnungen bei Mainline-Modellen, einschließlich Astra, sowie Cyber-Spezialmodellen |
| Gebaut für | Sichere Codierung, Bedrohungsmodellierung und routinemäßiges Patchen | Schwachstellentriage, sichere Codeüberprüfung, Malware-Analyse, Erkennungstechnik, Reaktion auf Vorfälle und Patch-Validierung | Autorisierte Penetrationstests, Red Teaming, Exploit-Validierung und Schwachstellenforschung |
| Preis | Der Listenpreis des Modells | Der Listenpreis des zugrunde liegenden Modells | GPT-5.6-Cyber: 12,50 $ Input und 75 $ Output pro Million Token |
Zwei Details sind in der Trusted Access Übersicht von OpenAI leicht zu übersehen. Erstens umfasst die Blue-Genehmigung niemals Red. Es handelt sich um separate Bewerbungen, und Einzelpersonen können sich derzeit nicht direkt für Red bewerben. Zweitens ist selbst Red kein einzelner Schalter: GPT-5.6-Cyber, das neueste Cyber-Spezialmodell von OpenAI, benötigt zusätzlich zu Red eine zusätzliche modellspezifische Genehmigung.
Was „reduzierte Ablehnungen“ wirklich bedeutet
Die Sicherheitsmaßnahmen von OpenAI funktionieren auf zwei Ebenen. schützt auf Systemebene. prüft Cyber-Anfragen und kann sie blockieren, verlangsamen oder an ein weniger leistungsfähiges Fallback-Modell weiterleiten. Ablehnungen auf Modellebene treten auf, wenn das Modell die Anfrage erhält und die Hilfe ablehnt.
Daybreak Blue ändert hauptsächlich die erste Ebene. OpenAI sagt, dass der Blue-Zugriff „diese Leitplanken“ entfernt, also die Bildschirme auf Systemebene, sodass zugelassene Verteidiger bei Untersuchungen, Reaktion auf Vorfälle, Schwachstellenmanagement und Sicherheitsbewertungen mehr aus dem Modell herausholen können. Das Modell wird nicht neu trainiert. GPT-5.6 Sol lehnt auch ohne die Filter auf Systemebene immer noch Anfragen mit hohem doppeltem Verwendungszweck ab, z. B. das Pentesting von Produktionssystemen.
OpenAI hat einen aufschlussreichen internen Test veröffentlicht. Sein Advanced Cybersecurity Completion Rate misst, wie oft ein Modell Anfragen abschließt, die die Entwicklung der Exploit-Kette, die Umgehung der Authentifizierung, die Eskalation von Berechtigungen und ähnliche Szenarien beinhalten.
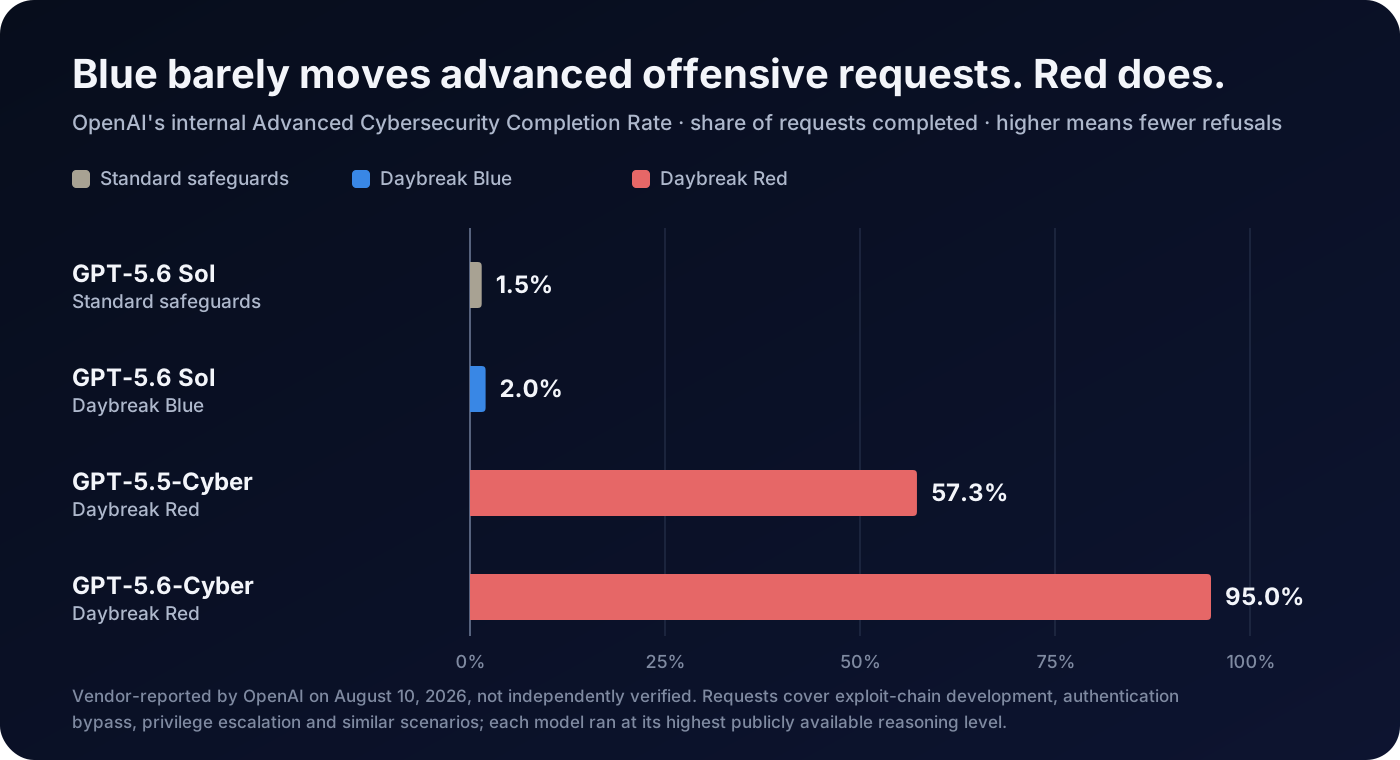
Das Diagramm ist der klarste Weg, die Ebenen zu verstehen. Blue ist für Verteidiger gedacht, deren legitime Arbeit immer wieder Filter auslöst. Wenn Ihr Job die Entwicklung funktionierender Exploits gegen autorisierte Ziele erfordert, sagt Blue normalerweise immer noch „Nein“. Dafür ist Red da. Es korrigiert auch eine Behauptung, die nach dem Start verbreitet wurde: Die weit verbreitete Zahl einer 95-prozentigen Fertigstellung bei fortgeschrittenen Cyber-Anfragen beschreibt GPT-5.6-Cyber in Daybreak Red, nicht Daybreak Blue.
Blue ist auch nicht einfach die schwächere Option. Auf ExploitBench berichtet OpenAI, dass GPT-5.6 Sol unter GPT-5.6-Cyber verringerte den Abstand erst, als die Läufe auf 600 Umdrehungen verlängert wurden. Bei der Schwachstellenerkennung und Berichterstellung von OpenAI erzielte GPT-5.6-Cyber eine schlechtere Punktzahl als GPT-5.6 Sol, was OpenAI auf kürzere, weniger detaillierte Berichte zurückführt. Für viele defensive Aufgaben, etwa das Finden von Problemen und deren gute Erklärung, ist das allgemeine Modell hinter Blue möglicherweise das bessere Werkzeug.
Alle diese Ergebnisse stammen aus internen Auswertungen von OpenAI. Das Unternehmen sagt, dass es später eine Systemkarte für GPT-5.6-Cyber veröffentlichen wird, und unabhängige Tests beider Ebenen bleiben dürftig.
Welche Modelle funktionieren jetzt mit Daybreak Blue?
Hier hat sich die Geschichte diese Woche geändert. Beim Start bedeutete Daybreak Blue GPT-5.6 Sol. Am 22. September veröffentlichte OpenAI GPT-6 Sol und
| Modell | Standardzugang | Mit Daybreak Blue |
|---|---|---|
| GPT-5.5 | Standard-Sicherheitsmaßnahmen | Reduzierte Ablehnungen |
| GPT-5.6 Sol, der Alias-Standard | Standard-Sicherheitsmaßnahmen | Reduzierte Ablehnungen |
| GPT-6 Sol | Standard-Sicherheitsmaßnahmen | Reduzierte Ablehnungen |
| GPT-6 Luna | Standard-Sicherheitsmaßnahmen | Reduzierte Ablehnungen |
| GPT-6 Astra | Standard-Sicherheitsmaßnahmen | Standard-Sicherheitsmaßnahmen; Für reduzierte Ablehnungen ist Daybreak Red erforderlich |
| GPT-5.5-Cyber und GPT-5.6-Cyber | Kein Zugriff | Kein Zugriff |
Die Ausnahme Astra ist im Kontext sinnvoll. OpenAI bewertet GPT-5.6 Sol als „Hoch“ für die Cybersicherheitsfähigkeit unter seinem Preparedness Framework, stuft Astra jedoch als sein erstes Modell auf der Stufe „Kritisch“ ein. Unser GPT-6 Astra Leitfaden deckt diese Entscheidung ab. OpenAI gibt an, daran zu arbeiten, Blue-Kunden weniger Ablehnungen für Astra zu ermöglichen; Bis dahin können zugelassene Blue-Benutzer zu GPT-6 Sol oder GPT-6 Luna wechseln oder Astra mit Standardschutzmaßnahmen verwenden.
Ein praktischer Nachteil: Bei unserer Überprüfung zeigte der Alias Daybreak Blue API immer noch auf GPT-5.6 Sol, obwohl GPT-6 Sol neuer und billiger ist. Laut OpenAI werden die Aliase im Laufe der Zeit auf neuere Modelle übertragen und die Preise entsprechend angepasst. Wenn Sie wissen möchten, welches Modell geantwortet hat, überprüfen Sie das Feld model in jeder API-Antwort oder fordern Sie ein bestimmtes Modell anstelle des Alias an.
So erhalten Sie Daybreak Blue-Zugriff
Einzelpersonen
Einzelne Verteidiger bewerben sich unter chatgpt.com/cyber. Im Hilfecenter von OpenAI sind die Anforderungen aufgeführt:
- Sie müssen mindestens 18 Jahre alt sein und einen berechtigten kostenpflichtigen ChatGPT-Plan haben.
- Sie müssen Advanced Account Security aktivieren und kompatible FIDO2-Hardwaresicherheitsschlüssel als einzige Anmeldemethode verwenden. Software und synchronisierte Passkeys sind nicht qualifiziert.
- Sie müssen die Identitätsprüfung abschließen. Eine fehlgeschlagene oder abgelehnte Verifizierung kann nicht erneut versucht oder angefochten werden, es sei denn, OpenAI fordert Sie auf, sich erneut zu bewerben.
Advanced Account Security ändert das Verhalten Ihres Kontos. Die Passwortanmeldung, E-Mail- und SMS-Codes sowie die E-Mail-basierte Wiederherstellung sind deaktiviert. Sitzungen sind kürzer; und OpenAI sagt, dass Konversationen nicht zum Trainieren seiner Modelle verwendet werden, während die Einstellung aktiviert ist. Bewahren Sie einen Sicherungsschlüssel und Ihre Wiederherstellungsschlüssel an einem sicheren Ort auf, da der Verlust jeder Anmeldemethode und jedes Wiederherstellungsschlüssels den Verlust des Kontos bedeuten kann.
Bestehende Einzelbenutzer müssen bis zum 1. Oktober 2026 die Kontosicherheitsregeln erfüllen, um weiterhin Zugriff zu haben. OpenAI hat außerdem einen Überprüfungsfehler bestätigt, der den Zugriff auf einige einzelne Blue-Konten entzogen hat; Betroffene Benutzer wurden gebeten, sich erneut zu bewerben.
Organisationen
Organisationen reichen das Unternehmensformular von OpenAI ein und arbeiten mit einem OpenAI-Vertreter zusammen. Prüfer fragen möglicherweise nach Ihren Organisations- und Sicherheitsfunktionen, den defensiven Arbeitsabläufen, die Sie unterstützen möchten, und dem Arbeitsbereich oder der API-Organisation, die Sie verwenden möchten. Laut OpenAI werden die Identitäts- und Vertrauensüberprüfung, das Risiko, die beabsichtigte Verwendung und die Fähigkeit des Antragstellers, das breitere Sicherheitsökosystem zu stärken, abgewogen.
Eine Genehmigung allein ändert nichts. Ein Arbeitsbereichsbesitzer aktiviert Daybreak für genehmigte Benutzer und Gruppen. Im API aktiviert ein Organisationseigentümer es für ein benanntes, nicht standardmäßiges Projekt unter Projekteinstellungen → Allgemein → Daybreak Modellzugriff.
Was Daybreak nicht zulässt
- Kunden bedienen. Daybreak ist für interne, autorisierte Arbeiten vorgesehen. Es kann keine kundenorientierten Produkte, nachgelagerten Produktverkehr oder den Zugriff Dritter ermöglichen; Anbieter werden stattdessen auf das Daybreak-Partnerprogramm von OpenAI verwiesen.
- Testsysteme ohne Genehmigung. Verwenden Sie es nur auf Systemen, die Sie besitzen oder zu deren Bewertung Sie ausdrücklich berechtigt sind.
- Setzt strengere Datenschutzbestimmungen voraus. Die-Genehmigung umfasst nicht Zero Data Retention. Eventuelle Aufbewahrungskontrollen müssen gesondert genehmigt werden.
So verwenden Sie Daybreak Blue in Codex
Es gibt zwei Pfade, je nachdem, wie Sie sich bei Codex anmelden.
Angemeldet mit ChatGPT. Verwenden Sie den genehmigten Arbeitsbereich und aktivieren Sie den Schalter Daybreak, bevor Sie eine Anfrage senden. Wenn diese Option deaktiviert ist, verwenden Anfragen Standardsicherheitsmaßnahmen. Zugelassene Blue-Benutzer können dann GPT-6 Sol oder GPT-6 Luna mit reduzierten Ablehnungen wählen. Sie können Ihren Status unter Einstellungen → Allgemein → Daybreak-Zugriff bestätigen und Administratoren steuern die Modellverfügbarkeit über die ChatGPT-Administratorkonsole.
Mit einem API-Schlüssel angemeldet. Es gibt keine spezielle Daybreak-Schnittstelle. Access folgt dem aktivierten API-Projekt und Sie wählen den Alias direkt aus:
codex -m gpt-daybreak-blue-latestDas Präfix gpt- ist erforderlich. In den jüngsten Codex CLI-Versionen wurden Daybreak-bezogene Ablehnungsbenachrichtigungen und eine Daybreak-Einstellung pro Thread hinzugefügt. Aktualisieren Sie daher vor der Fehlerbehebung.
OpenAI verbindet Zugriff mit konkreten Bedienhinweisen. Es wird Daybreak-Kunden „dringend empfohlen“, vom Vollzugriffsmodus auf Codex umzustellen Automatischer Überprüfungsmodus, das Aktionen überprüft, die erhöhte Berechtigungen erfordern, bevor sie ausgeführt werden, und riskante, destruktive Schritte blockieren kann. Die empfohlene Einrichtung ist einfach:
- Isolieren Sie die Arbeit. Führen Sie Sicherheitsaufgaben in einer Sandbox aus, ohne Zugriff auf sensible Produktionssysteme oder das offene Internet, und testen Sie die Sandbox-Grenzen regelmäßig.
- Definieren Sie den Bereich. Notieren Sie, welche Systeme und Aktionen autorisiert sind, und erzwingen Sie dies dann mit Berechtigungsprofilen mit den geringsten Rechten.
- Halten Sie einen Menschen auf dem Laufenden. Nutzen Sie die automatische Überprüfung für Toolaufrufe außerhalb der Sandbox und fügen Sie die menschliche Aufsicht für Arbeitsabläufe mit höherem Risiko hinzu.
Die Codex-Dokumentation von OpenAI gibt ein hilfreiches Beispiel dafür, wo Blue aufhört. Die Überprüfung eines genehmigten Labor-Repositorys auf Authentifizierungsschwächen, die Einstufung der Ergebnisse und das Vorschlagen von Patches ist die Arbeit von Blue. Diesen Fehler zu reproduzieren und einen Proof of Concept innerhalb eines genehmigten Testfensters zu validieren, ist Red Arbeit.
Für Entwickler: Daybreak Blue im Responses API
Der Daybreak Blue-Alias funktioniert nur über Responses API, nicht über Chat Completions, Batch oder Realtime. Ihr Projekt benötigt sowohl Programmzugriff als auch Modellzugriff, und Sie müssen den API-Schlüssel dieses Projekts verwenden. Der Leitfaden Daybreak API OpenAI zeigt zwei Ansätze.
Sie können ein bestimmtes Modell anfragen und explizit das Programm Blue auswählen. Dieses Beispiel stammt aus dem Leitfaden von OpenAI:
curl https://api.openai.com/v1/responses \
  -H "Authorization: Bearer $OPENAI_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{
    "model": "gpt-6-sol",
    "input": "Explain how to validate a security patch in a test environment.",
    "access_programs": {
      "cyber": "daybreak_blue"
    }
  }'
Oder Sie können den Alias aufrufen, der immer das Programm Blue verwendet und dem Modell folgt, auf das OpenAI verweist:
{
  "model": "gpt-daybreak-blue-latest",
  "input": "Rank these scanner findings by exploitability and propose fixes."
}
Ein paar Regeln bringen Leute aus der Fassung:
- Passen Sie das Programm an das Modell an, nicht an Ihre Genehmigungsstufe. Senden Sie mit GPT-6 Sol
daybreak_blue, auch wenn Ihre Organisation auch über Red verfügt. Das Senden vondaybreak_redgibt einen Fehler zurück. - Das Weglassen der Einstellung ist nicht neutral. Bei Mainline-Modellen wendet der API die Blue-Behandlung an, wenn Ihr Projekt Zugriff hat, und andernfalls Standardsicherheitsmaßnahmen. Senden Sie
standard, um sich explizit abzumelden. - Astra ist das Seltsame. Reduzierte Ablehnungen auf GPT-6 Astra erfordern Red-Zugriff, obwohl der Anforderungswert für Astra
daybreak_blueist.
| Fehler | Was es normalerweise bedeutet |
|---|---|
400 invalid_access_program | Das Modell benötigt einen anderen Programmwert; Verwenden Sie die im Fehler genannte. |
400 unsupported_access_program | Das Modell unterstützt Daybreak nicht; Modell wechseln oder standard senden. |
403 access_program_not_enabled | Dem Projekt Ihres Schlüssels fehlt das Programm oder Ihrer Organisation fehlt die Genehmigung. |
OpenAI veröffentlicht Ratenlimits für den Alias, die von 500 Anfragen und 500.000 Token pro Minute auf Nutzungsebene 1 bis zu 15.000 Anfragen und 40 Millionen Token pro Minute auf Ebene 5 reichen. Der Alias akzeptiert Text und Bilder, gibt Text zurück, verarbeitet bis zu 922.000 Eingabe-Tokens und 128.000 Ausgabe-Tokens und kann gehostete Tools verwenden einschließlich Websuche, Dateisuche, Code-Interpreter, Computernutzung und MCP.
Wie viel kostet Daybreak Blue?
Es gibt keinen Daybreak-Zuschlag. Auf der -Preisseite von OpenAI wird der Alias Blue zu den Tarifen des dahinter stehenden Modells abgerechnet, was derzeit GPT-5.6 Sol bedeutet. Laut OpenAI gelten die Aktionspreise von GPT-5.6 Sol mindestens bis zum 21. November 2026.
| Pro 1 Mio. Token, Standardverarbeitung | Eingabe | Zwischengespeicherte Eingabe | Cache schreibt | Ausgabe |
|---|---|---|---|---|
| Daybreak Blue-Alias, über GPT-5.6 Sol | $4.00 | $0.40 | $5.00 | $20.00 |
| Gleicher Alias, Eingabeaufforderungen über 272.000 Eingabetokens | $8.00 | $0.80 | $10.00 | $30.00 |
| GPT-6 Sol Standardtarife | $2.00 | $0.20 | $2.50 | $10.00 |
| GPT-5.6-Cyber, Daybreak Red | $12.50 | $1.25 | $15.625 | $75.00 |
OpenAI listet keinen separaten Daybreak-Preis für Ein kurzes Beispiel zeigt, warum die Wahl wichtig ist. Angenommen, eine sichere Codeüberprüfung sendet 150.000 Code-Eingabe-Tokens und empfängt 8.000 Ausgabe-Tokens:
- Über den Daybreak Blue-Alias: 0,60 $ Eingabe + 0,16 $ Ausgabe = 0,76 $
- GPT-6 Sol mit Daybreak Blue: 0,30 $ + 0,08 $ = 0,38 $
- GPT-5.6-Cyber bis Daybreak Red: 1,875 $ + 0,60 $ = etwa 2,48 $
Echte Agentenläufe kosten mehr als eine Anfrage. Reasoning-Tokens werden als Ausgabe berechnet, und ein Agent kann viele Male lesen, testen und erneut versuchen. OpenAI stellt außerdem fest, dass GPT-5.6-Cyber tendenziell mehr Argumentationstoken verwendet als GPT-5.6 Sol. Betrachten Sie das Beispiel als Vergleich von Tarifen, nicht als Budget.
In Codex wird die Nutzung in Credits gezählt. OpenAI's Codex-Preise sagt, dass Daybreak Blue GPT-5.6 Sol-Kreditraten verwendet: 100 Credits pro Million Eingabetoken, 10 pro Million zwischengespeicherter Eingabetoken und 500 pro Million Ausgabetoken. Daybreak Red kostet 312,5, 31,25 und 1.875 Credits, während GPT-6 Sol 50, 5 und 250 kostet.
Auf Amazon Bedrock erscheint das Modell als „Daybreak Blue: GPT-5.6 Sol“ in USA Ost (Ohio). Die Abrechnung erfolgt über AWS, und OpenAI gibt an, dass die Bedrock-Preise in kommerziellen Regionen den direkten Preisen für gleichwertige Dienste entsprechen. AWS sagt, dass-Kunden zunächst noch die Trusted Access-Registrierung bei OpenAI benötigen.
Für Verteidiger des öffentlichen Interesses kann die Subvention wichtiger sein als die Listenpreise. Staatliche und lokale Regierungen, Betreiber kritischer Infrastrukturen, Gemeindebanken, gemeinnützige Organisationen und Open-Source-Betreuer können Interesse am subventionierten Zugangsprogramm von OpenAI im Wert von 1 Milliarde US-Dollar anmelden.
Wann Daybreak Blue das richtige Werkzeug ist und wann nicht
Der einfachste Test ist dieser: Wenn Standardmodelle Ihre Sicherheitsarbeit bereits ohne Weigerung erledigen, benötigen Sie Daybreak Blue nicht. Es löst ein spezifisches Problem, nämlich das Blockieren oder Umleiten legitimer Abwehranfragen.
| Aufgabe | Beste Passform | Warum |
|---|---|---|
| Sichere Codeüberprüfung Ihres eigenen Repositorys | Standard oder Blue, wenn Bewertungen weiterhin blockiert werden | Die routinemäßige Überprüfung funktioniert in der Regel mit Standardschutzmaßnahmen. |
| Triage von Scannerbefunden und CVEs | Daybreak Blue | Es bedarf einer detaillierten Begründung, wie ein Fehler missbraucht werden könnte. |
| Malware-Analyse in einem Labor | Daybreak Blue | Es handelt sich um einen expliziten Blue-Anwendungsfall. Bewahren Sie es in einer isolierten Umgebung auf. |
| Erkennungsregeln und Reaktion auf Vorfälle | Daybreak Blue | Die Einzelheiten der Angreifertechnik sind Teil des Auftrags. |
| Überprüfen, ob ein Patch ein Loch schließt | Daybreak Blue | OpenAI listet die Patch-Validierung als einen Kern-Blue-Workflow auf. |
| Erstellen eines Proof-of-Concept-Exploits | Daybreak Red | Blue wird normalerweise ablehnen; Für diese Arbeit existiert Red. |
| Autorisierter Penetrationstest oder Red-Team-Übung | Daybreak Red | Offensive Tests bedürfen einer gesonderten Genehmigung. |
| Ein Sicherheitsprodukt, das an Kunden verkauft wird | Weder; Sprechen Sie mit dem Partnerprogramm von OpenAI | Daybreak kann den kundenseitigen Datenverkehr nicht unterstützen. |
Blue eignet sich auch schlecht für Teams, die die Betriebsanforderungen nicht erfüllen können: Hardwareschlüssel für einzelne Benutzer, ein dediziertes, nicht standardmäßiges API-Projekt, Sandboxing und Protokollierung. Gleiches gilt für Teams, die vom ersten Tag an vertragliche Datenkontrollen wie Zero Data Retention benötigen, da diese separat vereinbart werden müssen.
Vergleich von Daybreak mit Project Glasswing von Anthropic
OpenAI ist nicht das einzige Labor, das Cyberfähigkeiten rationiert. Anthropic's Project Glasswing, angekündigt am 7. April 2026, ermöglicht ausgewählten Organisationen Zugriff auf Claude Mythos Preview, ein unveröffentlichtes Grenzmodell. Anthropic leitete dies ein, indem er warnte, dass KI-Modelle beim Aufspüren und Ausnutzen von Software-Schwachstellen mittlerweile alle außer den geschicktesten Menschen übertreffen können. Glasswing begann mit etwa 50 Partnern und am 2. Juni erweitert an etwa 150 weitere Organisationen in mehr als 15 Ländern, viele davon Betreiber kritischer Infrastrukturen. Laut Anthropic haben die ersten Partner mehr als 10.000 Fehler mit hohem oder kritischem Schweregrad gefunden.
| OpenAI Daybreak | Anthropic Project Glasswing | |
|---|---|---|
| Was Sie bekommen | Flaggschiff-GPT-Modelle mit weniger Ablehnungen (Blue); Cyber-spezialisierte Modelle (Red) | Claude Mythos Preview |
| Wer kann es bekommen | Zugelassene Personen für Blue; zugelassene Organisationen für Blue und Red | Ausgewählte Organisationen, die die Sicherheitsanforderungen von Anthropic erfüllen |
| So bewerben Sie sich | Öffentliche Bewerbungswege für Einzelpersonen und Organisationen, vorbehaltlich der Prüfung | Partnerauswahl; Anthropic hat einen Cyber Verification Program für bestimmte Verteidigungsaufgaben erwähnt |
| Veröffentlichte Preise | Der Listenpreis des zugrunde liegenden Modells plus 1 Milliarde US-Dollar an subventioniertem Zugang für Frontverteidiger | 25 $ Input und 125 $ Output pro Million Token für Teilnehmer nach der Forschungsvorschau, plus bis zu 100 Millionen US-Dollar an Nutzungsguthaben |
Die Philosophien sind unterschiedlich. Glasswing konzentriert ein außergewöhnlich leistungsfähiges Modell auf eine kleinere Gruppe von Institutionen. Daybreak Blue macht eine bescheidenere Fähigkeitsverschiebung für eine viel größere Gruppe, einschließlich einzelner Forscher, verfügbar, während die freizügigsten Modelle für zugelassene Organisationen in Red zurückgehalten werden. In beiden Fällen werden die Hauptergebnisse von den Unternehmen selbst gemeldet.
Ein zweiwöchiger Pilotplan für Sicherheitsteams
Wenn Sie über eine Anwendung nachdenken, ist die nützliche Frage nicht, ob Daybreak Blue leistungsstark ist. Es geht darum, ob dadurch Reibungsverluste bei der Arbeit, zu der Sie bereits berechtigt sind, beseitigt werden, ohne dass neue Risiken entstehen. Darauf antwortet ein kleiner, disziplinierter Pilot.
- Sammeln Sie die Ablehnungen, die Sie bereits haben. Protokollieren Sie vor der Bewerbung die defensiven Anfragen, die Standardmodelle über mehrere Wochen blockiert, umgeleitet oder abgelehnt haben. Wenn die Liste kurz ist, benötigen Sie Blue möglicherweise nicht.
- Erstellen Sie ein Wiederholungsset aus geschlossenen Arbeiten. Wählen Sie 20 bis 30 Aufgaben mit bekannten Antworten: behobene Schwachstellen, gelöste Vorfälle, zurückgezogene Erkennungen und gepatchte Pull-Anfragen. Dank bekannter Ergebnisse können Sie Genauigkeit erzielen, anstatt zu raten.
- Führen Sie denselben Satz zweimal aus. Verwenden Sie ein Modell, z. B. GPT-6 Sol, zunächst mit Standardsicherungen und dann mit Daybreak Blue. Durch die gleichzeitige Änderung des Modells und der Sicherheitsmaßnahmen wird verborgen, was Blue selbst geändert hat.
- Messen Sie, worauf es ankommt. Verfolgen Sie den Abschluss ohne Ablehnung, korrekte Ergebnisse, Fehlalarme, Patch-Korrektheit, eingesparte Analystenzeit und Kosten pro Aufgabe.
- Lassen Sie die Leitplanken während des Piloten eingeschaltet. Verwenden Sie eine isolierte Sandbox, automatische Überprüfung, Berechtigungen mit der geringsten Berechtigung und keine Produktionsanmeldeinformationen. Lassen Sie jeden Fund von einer Person bestätigen, bevor daraus ein Ticket wird.
- Entscheiden Sie mit Beweisen. Behalten Sie Blue, wenn es echte Blocker mit akzeptabler Genauigkeit beseitigt. Ziehen Sie Red nur in Betracht, wenn es sich bei den verbleibenden Blockern um Exploit-Validierung oder autorisierte Angriffstests handelt, und nur, wenn Ihre Organisation die strengeren Kontrollen von Red erfüllen kann.
Vorsichtsmaßnahmen, die es zu beachten gilt
- Die meisten Beweise stammen von OpenAI. Die Abschlussrate, ExploitBench und die Ergebnisse der Schwachstellenerkennung stammen aus den internen Auswertungen von OpenAI. Es handelt sich um nützliche Signale, nicht um unabhängige Benchmarks.
- Aliase werden verschoben. Der Daybreak Blue-Alias wird sich ändern, wenn OpenAI neue Daybreak-Modelle herausbringt, und damit ändern sich auch die Preise. Nennen Sie ein bestimmtes Modell, wenn es auf Reproduzierbarkeit ankommt.
- Zugriffsregeln werden noch festgelegt. Für einzelne Benutzer gilt eine neue Frist für die Kontosicherheit, und OpenAI hat nach einem Verifizierungsfehler bereits einige Genehmigungen rückgängig gemacht.
- Reduzierte Sicherheitsmaßnahmen bergen ein echtes Risiko. OpenAI selbst sagt, dass Modelle, die mit reduzierten Sicherheitsvorkehrungen betrieben werden, „Risiken bergen, die über die Standardmodellnutzung hinausgehen, sei es durch Missbrauch oder Fehlausrichtung.“ Sandboxing und Review sind keine optionalen Extras.
- Nicht jeder ist überzeugt. In seinem Startberichterstattung, TechCrunch stellte fest, dass Kritiker die zunehmenden KI-gesteuerten Cyber-Bedrohungen als Marketingchance für die Labore betrachten, auch wenn Unternehmen sich an dieselben Labore wenden, um Schutz zu finden.
Das Endergebnis
Daybreak Blue lässt sich am besten als Berechtigungsschicht und nicht als neues Gehirn verstehen. Es ermöglicht verifizierten Verteidigern Zugriff auf die Flaggschiffmodelle von Dadurch werden diese Modelle nicht in Exploit-Generatoren umgewandelt und es fallen keine zusätzlichen Kosten an.
Für die meisten Entwickler, die es in Codex entdeckt haben, ist die praktische Antwort einfach: Sie können es ignorieren, es sei denn, Sie führen defensive Sicherheitsmaßnahmen durch und Ihre Anfragen werden blockiert. Für Sicherheitsteams, auf die diese Beschreibung zutrifft, lohnt es sich, sich zu bewerben und dann ihren Wert mit einem kleinen, maßvollen Piloten unter Beweis zu stellen, bevor es zu etwas Wichtigem kommt.
Die Spezifikationen können Sie in unserer Modellbibliothek vergleichen: Daybreak Blue, GPT-5.6 Sol und GPT-6 Sol. Oder sehen Sie sie nebeneinander Daybreak Blue vs. GPT-5.6 Sol, GPT-6 Sol vs. Daybreak Blue und Daybreak Blue vs. GPT-6 Astra.
Häufig gestellte Fragen
Ist Daybreak Blue ein neues OpenAI-Modell?
Nein. Es handelt sich um eine Zugriffsebene im Daybreak-Programm von OpenAI. Der Alias API verweist derzeit auf GPT-5.6 Sol, und zugelassene Benutzer können auch die Blue-Behandlung für GPT-6 Sol und GPT-6 Luna erhalten.
Warum kann ich Daybreak Blue in Codex sehen, es aber nicht verwenden?
Wenn Sie es in der Auswahl sehen, bedeutet das nicht, dass Sie genehmigt wurden. Sie benötigen eine Daybreak-Genehmigung für Ihr Konto oder Ihre Organisation, ein Administrator muss sie aktivieren, und in Codex mit einer ChatGPT-Anmeldung müssen Sie den Daybreak-Schalter aktivieren.
Was ist der Unterschied zwischen Daybreak Blue und Daybreak Red?
Blue reduziert Ablehnungen bei Hauptmodellen für defensive Aufgaben wie Triage, Malware-Analyse und Reaktion auf Vorfälle. Red fügt Cyber-spezialisierte Modelle wie GPT-5.5-Cyber und GPT-5.6-Cyber für autorisierte Angriffstests hinzu und ist nur für zugelassene Organisationen verfügbar.
Ist Daybreak Blue dasselbe wie GPT-5.6-Cyber?
Nein. GPT-5.6-Cyber ist ein separat geschultes Modell, das nur über Daybreak Red mit einer zusätzlichen Modellgenehmigung erhältlich ist. Daybreak Blue verwendet Allzweckmodelle.
Wie viel kostet Daybreak Blue?
Es gibt keinen Daybreak-Zuschlag. Über den Alias wird es zu den Tarifen von GPT-5.6 Sol abgerechnet: 4 US-Dollar pro Million Input-Tokens und 20 US-Dollar pro Million Output-Tokens, mit höheren Tarifen ab 272.000 Input-Tokens. In Codex werden die Kreditraten GPT-5.6 Sol verwendet.
Funktioniert Daybreak Blue mit GPT-6 Astra?
Sie können Astra mit Blue-Zugriff verwenden, es bleiben jedoch die Standardsicherheitsmaßnahmen erhalten. Reduzierte Ablehnungen auf Astra erfordern derzeit Daybreak Red.
Wie erhalte ich Zugriff auf Daybreak Blue?
Einzelpersonen bewerben sich unter chatgpt.com/cyber und benötigen einen berechtigten kostenpflichtigen Plan, Advanced Account Security mit Hardware-Sicherheitsschlüsseln und Identitätsprüfung. Organisationen bewerben sich über das Unternehmensformular Trusted Access von OpenAI.
Ist Daybreak Blue auf Amazon Bedrock verfügbar?
Ja, für berechtigte Kunden in den USA Ost (Ohio), die die Trusted Access-Registrierung bei OpenAI abgeschlossen haben. Die Abrechnung erfolgt über AWS.
Enthält Daybreak Blue Zero Data Retention?
Nein. Trusted Access gewährt nicht automatisch Zero Data Retention. Sämtliche Aufbewahrungskontrollen müssen separat für die jeweilige API-Organisation und den jeweiligen Endpunkt genehmigt werden.
Wie wir das recherchiert haben
Am 23. September 2026 haben wir die Daybreak Blue-Modellseite von OpenAI, die Preise und das Änderungsprotokoll von API, den Leitfaden Responses API Trusted Access for Cyber, Fehlerbehebung und Advanced Account Security. Wir haben außerdem die Ankündigung von OpenAI vom 10. August, den Startbeitrag von GPT-5.6, die Bedrock-Materialien von Die Benchmark-Werte werden vom Hersteller angegeben und wir haben Daybreak Blue nicht selbst getestet. Preise, Aliase, Teilnahmebedingungen und Modellunterstützung können sich nach der Veröffentlichung ändern.