- Ferramentas de IA
- Inteligência artificial
O que é o OpenAI Daybreak Blue? Acesso no Codex, preços e Red vs. Blue
Daybreak Blue não é um novo GPT secreto. É o nível de acesso com aprovação do OpenAI para trabalho de segurança defensiva no Codex e no API. Aqui está o que ele desbloqueia, quanto custa e como difere do Daybreak Red.

Se “Daybreak Blue” acabou de aparecer em seu seletor de modelo Codex, você não está olhando para um novo GPT secreto. Você está olhando para um nível de permissão – um nível que a maioria das pessoas ainda não recebeu.
Nas últimas semanas, um novo nome apareceu nas ferramentas de codificação do OpenAI: Daybreak Blue. Os desenvolvedores detectaram isso no aplicativo Codex e na ferramenta de linha de comando e, em seguida, perguntaram no Reddit e no fórum de desenvolvedores do OpenAI o que era. Alguns descobriram que selecioná-lo não adiantou nada. Um usuário do fórum quem viu em Codex em 11 de agosto não conseguiu enviar uma única mensagem; a solicitação falhou com um erro de tokens por minuto.
A confusão é compreensível. Daybreak Blue se parece com um modelo, tem um nome de estilo de modelo API e fica ao lado dos modelos GPT em um seletor. É melhor entendido como uma porta: um nível de acesso com aprovação dentro do OpenAI Daybreak, o programa de defesa cibernética da empresa, que permite que defensores verificados usem os principais modelos do OpenAI com menos recusas de segurança cibernética.
Este guia explica o que o Daybreak Blue realmente desbloqueia, quais modelos estão por trás dele, como ele difere do Daybreak Red, quanto custa e como uma equipe de segurança pode avaliá-lo com responsabilidade. Ele foi pesquisado e verificado pela última vez em 23 de setembro de 2026, em relação à documentação API do OpenAI, ao changelog do Codex, à central de ajuda e às páginas de preços, além dos materiais de lançamento da Amazon Web Services.
A resposta curta
- Daybreak Blue é uma camada de acesso, não um modelo novo. OpenAI página do modelo chama isso de “um apelido para nossos principais modelos de uso geral, com salvaguardas calibradas para trabalho defensivo de segurança cibernética”.
- O modelo por trás dele hoje é GPT-5.6 Sol. Desde 22 de setembro, os usuários aprovados também podem obter tratamento Daybreak Blue em GPT-6 Sol e GPT-6 Luna.
- Reduz recusas para trabalhos defensivos; não desbloqueia ferramentas ofensivas. O desenvolvimento de exploits e testes de penetração pertencem ao Daybreak Red, que requer uma aprovação separada.
- Você paga o preço normal do modelo subjacente. Através do alias, isso é atualmente de US$ 4 por milhão de tokens de entrada e US$ 20 por milhão de tokens de saída.
- O acesso requer aprovação. Indivíduos se inscrevem com verificação de identidade e chaves de segurança de hardware. As organizações se inscrevem por meio de um formulário empresarial e um administrador deve ativar o Daybreak.
| Pergunta | Resposta em 23 de setembro de 2026 |
|---|---|
| O que é isso? | Um nível de aprovação do OpenAI Daybreak, oficialmente o programa Trusted Access for Cyber do OpenAI |
| Modelo por trás do apelido | GPT-5.6 Sol; GPT-6 Sol e GPT-6 Luna também são suportados |
| Onde funciona | Aplicativo e CLI Codex, Responses API e Amazon Bedrock para clientes qualificados |
| Contexto e saída | Janela de contexto de 1,05 milhão de tokens; até 128.000 tokens de saída |
| Corte de conhecimento | 16 de fevereiro de 2026, herdado de GPT-5.6 Sol |
| Preço | Sem sobretaxa: US$ 4 de entrada e US$ 20 de saída por milhão de tokens por meio do alias |
| Quem pode se inscrever | Indivíduos e organizações verificadas que realizam trabalho defensivo autorizado |
| O que não é | Não é GPT-5.6-Cyber, não é um modelo de hacking irrestrito e não é uma forma de relaxar as salvaguardas de GPT-6 Astra |
Por que Daybreak Blue apareceu repentinamente em Codex
OpenAI apresentou Daybreak Blue e Daybreak Red em 10 de agosto de 2026, em um anúncio público e no Registro de alterações Codex. O Registro de alterações API havia listado os novos apelidos do modelo três dias antes. O nome começou a aparecer no aplicativo Codex e na CLI quase imediatamente, e muitas pessoas o viram muito antes de terem como usá-lo.
Ver o nome não é o mesmo que ter acesso. OpenAI aprova Daybreak para uma identidade específica, espaço de trabalho ChatGPT ou projeto, modelo e superfície de produto API. Mesmo após a aprovação, Daybreak fica desativado por padrão. Se você puder ver Daybreak Blue, mas não puder usá-lo, o OpenAI guia de solução de problemas aponta para uma pequena lista de causas:
- Você ou sua organização não foram aprovados para Daybreak.
- Você foi aprovado, mas o proprietário do espaço de trabalho não ativou o Daybreak para sua conta ou o proprietário da organização API não o ativou para o projeto por trás da sua chave.
- Você está conectado a um espaço de trabalho, organização ou projeto API diferente daquele nomeado na aprovação. Projetos API padrão não são elegíveis.
- Você usa Codex com um login ChatGPT e a alternância Daybreak está desativada, portanto, as solicitações voltam às proteções padrão.
- Seu aplicativo ou CLI Codex está desatualizado.
OpenAI acrescenta que as alterações de acesso podem levar cerca de 30 minutos para chegar a um projeto API e que alguns modelos Daybreak não aparecem na lista de modelos do API, mesmo quando o acesso funciona. O teste confiável é uma solicitação direta.
Primeiro, o que é OpenAI Daybreak?
Daybreak é o programa guarda-chuva do OpenAI para defesa cibernética. O lançou em maio de 2026 o em torno do GPT-5.5, uma variante GPT-5.5 cibernética, e do Codex Security, o agente de segurança de aplicativos do OpenAI. OpenAI agora o descreve como uma pilha de defesa cibernética governada: modelos de fronteira, o equipamento de agente Codex, Codex Security, fluxos de trabalho confiáveis e empresas parceiras.
O programa existe porque os modelos de fronteira se tornaram genuinamente úteis e genuinamente arriscados para o trabalho de segurança. OpenAI afirma que GPT-5.6 Sol, lançado em 9 de julho, oferece desempenho de segurança cibernética de última geração. No ExploitBench, obteve 73,5% em comparação com 47,9% para GPT-5.5 com um orçamento de token de saída comparável, de acordo com OpenAI. A mesma postagem de lançamento diz que as salvaguardas cibernéticas do GPT-5.6 Sol bloqueiam cerca de dez vezes mais atividades potencialmente prejudiciais do que os modelos anteriores.
Essa segunda figura explica por que existe o Daybreak Blue. Os filtros que impedem os atacantes também impedem os defensores. Uma solicitação para analisar malware, reproduzir um bug ou escrever uma regra de detecção pode parecer muito com uma solicitação para causar danos. OpenAI afirma claramente a compensação: “O bloqueio excessivo, portanto, cria um risco de segurança próprio”. Daybreak move essa linha para as pessoas que OpenAI verificou, e não para todos.
O programa mais amplo tem outras partes que vale a pena conhecer. Em junho, disse OpenAI, Codex Security havia verificado mais de 30 milhões de commits em mais de 30.000 bases de código. Em sua página Daybreak, OpenAI relata 858 problemas identificados, 263 patches produzidos e 143 patches aceitos upstream em 41 bases de código de código aberto, em um trabalho que inclui sua iniciativa Patch the Planet com Trail of Bits. OpenAI também comprometeu US$ 1 bilhão em acesso subsidiado ao Daybreak durante seis meses para defensores da linha de frente.
Daybreak Blue x Daybreak Red x acesso padrão
Os nomes foram emprestados do jargão de segurança. Uma equipe azul defende sistemas; um time vermelho os ataca, com permissão, para encontrar primeiro os pontos fracos. Os níveis do OpenAI seguem a mesma divisão.
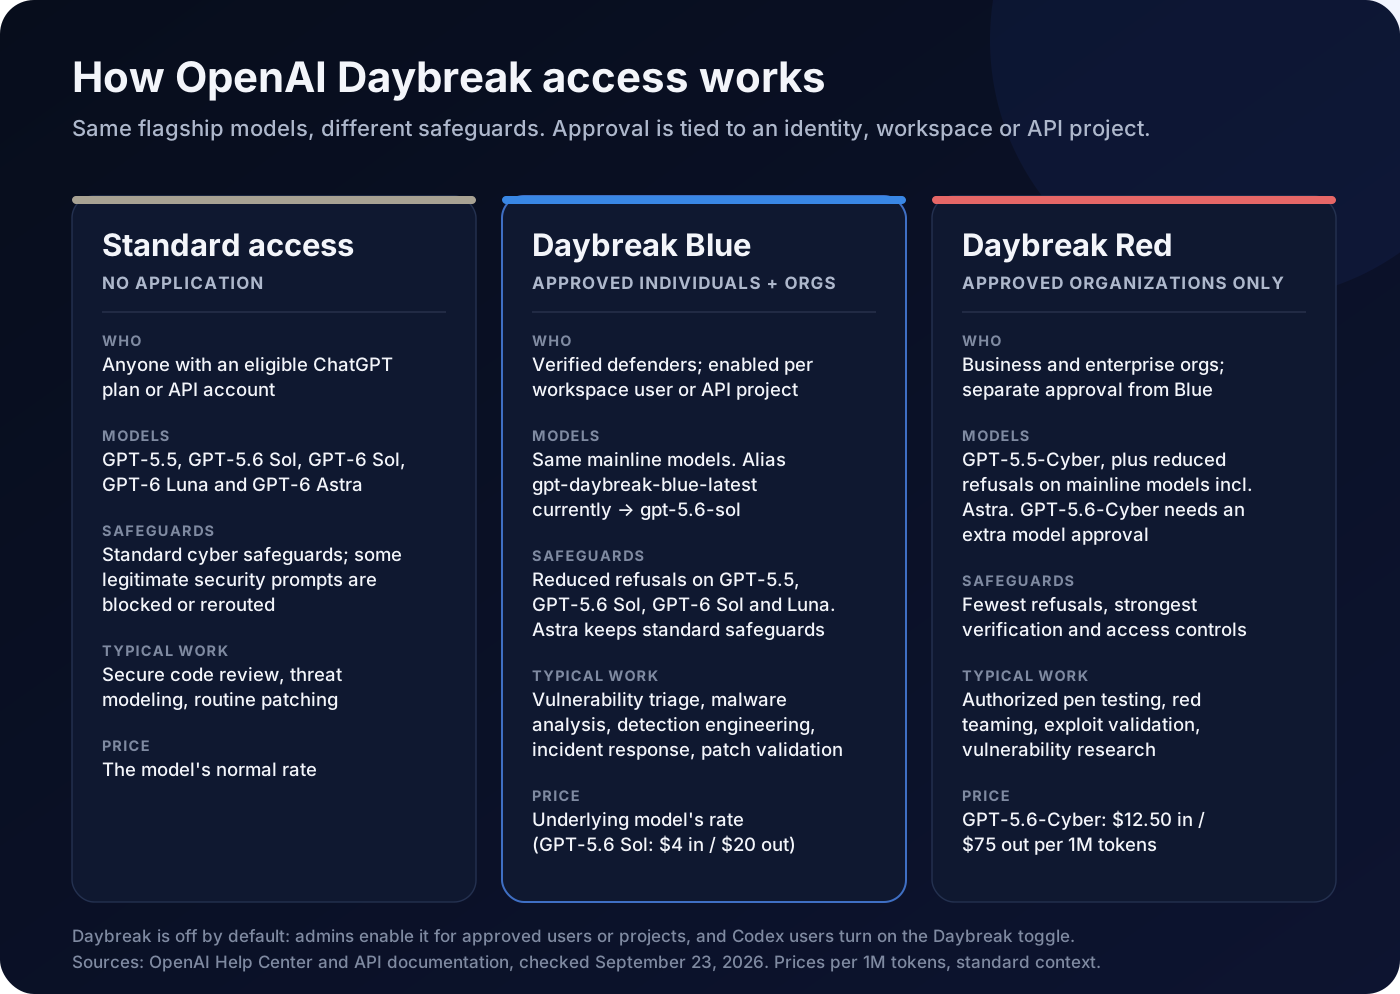
| Acesso padrão | Daybreak Blue | Daybreak Red | |
|---|---|---|---|
| Quem | Qualquer pessoa em um plano compatível ou conta API | Indivíduos e organizações aprovados | Somente organizações comerciais e empresariais aprovadas |
| Modelos | GPT-5.5, GPT-5.6 Sol, GPT-6 Sol, GPT-6 Luna e GPT-6 Astra | Os mesmos modelos principais | GPT-5.5-Cyber mais os modelos da linha principal; GPT-5.6-Cyber com aprovação extra |
| Salvaguardas | Padrão | Menos recusas em GPT-5.5, GPT-5.6 Sol, GPT-6 Sol e GPT-6 Luna; Astra permanece padrão | Menos recusas nos modelos principais, incluindo Astra, além de modelos ciberespecializados |
| construído para | Codificação segura, modelagem de ameaças e correção de rotina | Triagem de vulnerabilidades, revisão segura de código, análise de malware, engenharia de detecção, resposta a incidentes e validação de patches | Testes de penetração autorizados, red teaming, validação de exploração e pesquisa de vulnerabilidades |
| Preço | O preço de tabela do modelo | O preço de tabela do modelo subjacente | GPT-5.6-Cyber: entrada de US$ 12,50 e saída de US$ 75 por milhão de tokens |
Dois detalhes são fáceis de perder na visão geral do OpenAI Trusted Access. Primeiro, a aprovação Blue nunca inclui Red. Eles são aplicativos separados e atualmente os indivíduos não podem se inscrever diretamente no Red. Em segundo lugar, mesmo o Red não é um switch único: o GPT-5.6-Cyber, o mais novo modelo cibernético especializado do OpenAI, precisa de uma aprovação adicional específica do modelo além do Red.
O que realmente significa “recusas reduzidas”
As salvaguardas do OpenAI funcionam em dois níveis. O nível de sistema protege o das solicitações relacionadas à cibersegurança e pode bloqueá-las, retardá-las ou enviá-las para um modelo substituto menos capaz. As recusas no nível do modelo acontecem quando o modelo recebe a solicitação e se recusa a ajudar.
Daybreak Blue altera principalmente a primeira camada. OpenAI diz que o acesso Blue “remove essas grades de proteção”, ou seja, as telas no nível do sistema, para que os defensores aprovados obtenham mais do modelo durante investigações, resposta a incidentes, gerenciamento de vulnerabilidades e avaliações de segurança. Ele não treina novamente o modelo. GPT-5.6 Sol ainda recusa solicitações de uso altamente duplo, como pentesting de sistemas de produção, mesmo sem os filtros no nível do sistema.
OpenAI publicou um teste interno revelador. Seu Advanced Cybersecurity Completion Rate mede a frequência com que um modelo conclui solicitações envolvendo desenvolvimento de cadeia de exploração, desvio de autenticação, escalonamento de privilégios e cenários semelhantes.
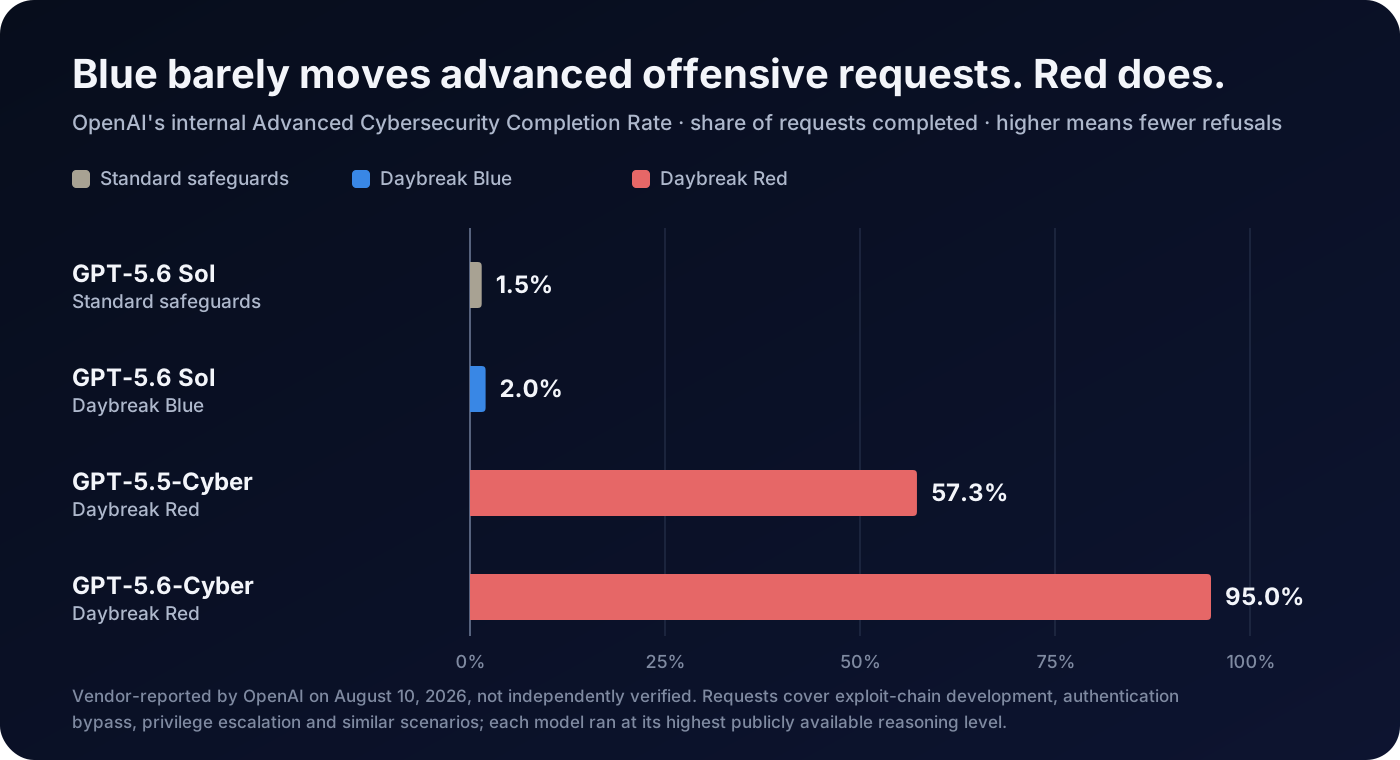
O gráfico é a maneira mais clara de entender as camadas. Blue é para defensores cujo trabalho legítimo continua acionando filtros. Se o seu trabalho exigir a criação de explorações funcionais contra alvos autorizados, o Blue geralmente dirá não; é para isso que serve o Red. Ele também corrige uma afirmação que se espalhou após o lançamento: o número amplamente compartilhado de 95% de conclusão em solicitações cibernéticas avançadas descreve GPT-5.6-Cyber em Daybreak Red, não em Daybreak Blue.
Blue também não é simplesmente a opção mais fraca. Em ExploitBench, OpenAI relata que GPT-5.6 Sol em Daybreak Blue foi mais eficiente em termos de token e teve melhor desempenho na configuração padrão de 300 turnos; GPT-5.6-Cyber reduziu a diferença apenas quando as execuções foram estendidas para 600 voltas. Na descoberta de vulnerabilidades e avaliação de elaboração de relatórios do OpenAI, GPT-5.6-Cyber obteve pontuação abaixo de GPT-5.6 Sol, que OpenAI atribui a relatórios mais curtos e menos detalhados. Para muitos trabalhos defensivos, como encontrar problemas e explicá-los bem, o modelo geral por trás do Blue pode ser a melhor ferramenta.
Todos esses resultados vêm de avaliações internas do OpenAI. A empresa afirma que publicará uma placa de sistema para GPT-5.6-Cyber posteriormente, e os testes independentes de ambas as camadas permanecem escassos.
Quais modelos funcionam com Daybreak Blue agora?
Foi aqui que a história mudou esta semana. No lançamento, Daybreak Blue significava GPT-5.6 Sol. Em 22 de setembro, OpenAI lançou GPT-6 Sol e GPT-6 Luna, e sua central de ajuda agora diz que ambos suportam recusas reduzidas em Daybreak Blue quando a conta é aprovada e Daybreak está habilitado para a solicitação.
| Modelo | Acesso padrão | Com Daybreak Blue |
|---|---|---|
| GPT-5.5 | Salvaguardas padrão | Recusas reduzidas |
| GPT-5.6 Sol, o alias padrão | Salvaguardas padrão | Recusas reduzidas |
| GPT-6 Sol | Salvaguardas padrão | Recusas reduzidas |
| GPT-6 Luna | Salvaguardas padrão | Recusas reduzidas |
| GPT-6 Astra | Salvaguardas padrão | Salvaguardas padrão; recusas reduzidas exigem Daybreak Red |
| GPT-5.5-Cyber e GPT-5.6-Cyber | Sem acesso | Sem acesso |
A exceção Astra faz sentido no contexto. OpenAI classifica GPT-5.6 Sol como “Alto” em termos de capacidade de segurança cibernética em seu Preparedness Framework, mas classificou Astra como seu primeiro modelo no nível “Crítico”. Nosso guia GPT-6 Astra cobre essa decisão. OpenAI afirma que está trabalhando para reduzir as recusas em Astra para clientes Blue; até então, os usuários Blue aprovados podem mudar para GPT-6 Sol ou GPT-6 Luna ou usar Astra com proteções padrão.
Um problema prático: quando verificamos, o alias Daybreak Blue API ainda apontava para GPT-5.6 Sol, embora GPT-6 Sol seja mais novo e mais barato. OpenAI diz que os apelidos mudarão para modelos mais novos ao longo do tempo, com preços ajustados para corresponder. Caso precise saber qual modelo respondeu, verifique o campo model em cada resposta API, ou solicite um modelo específico em vez do alias.
Como obter acesso Daybreak Blue
Indivíduos
Os defensores individuais se inscrevem em chatgpt.com/cyber. A central de ajuda do OpenAI lista os requisitos:
- Você deve ter pelo menos 18 anos e estar em um plano ChatGPT pago elegível.
- Você deve ativar Advanced Account Security e usar chaves de segurança de hardware FIDO2 compatíveis como seu único método de login. Software e chaves de acesso sincronizadas não se qualificam.
- Você deve concluir a verificação de identidade. Uma verificação falhada ou negada não pode ser tentada novamente ou apelada, a menos que OpenAI solicite que você se inscreva novamente.
Advanced Account Security altera o comportamento da sua conta. O login com senha, os códigos de e-mail e SMS e a recuperação baseada em e-mail estão desativados; as sessões são mais curtas; e OpenAI diz que as conversas não são usadas para treinar seus modelos enquanto a configuração está ativada. Mantenha uma chave de backup e suas chaves de recuperação em um lugar seguro, pois perder todos os métodos de login e chaves de recuperação pode significar a perda da conta.
Os usuários individuais existentes devem cumprir as regras de segurança da conta até 1º de outubro de 2026 para manter o acesso. OpenAI também reconheceu um erro de verificação que removeu o acesso de algumas contas Blue individuais; os usuários afetados foram solicitados a se inscrever novamente.
Organizações
As organizações enviam o formulário empresarial Trusted Access OpenAI e trabalham com um representante OpenAI. Os revisores podem perguntar sobre sua organização e recursos de segurança, os fluxos de trabalho defensivos que você deseja oferecer suporte e o espaço de trabalho ou organização API que você planeja usar. OpenAI afirma que pesa a verificação de identidade e confiança, o risco, o uso pretendido e a capacidade do requerente de fortalecer o ecossistema de segurança mais amplo.
A aprovação não muda nada por si só. Um proprietário do espaço de trabalho ativa o Daybreak para usuários e grupos aprovados. No API, o proprietário de uma organização o habilita para um projeto nomeado e não padrão em Configurações do projeto → Geral → Acesso ao modelo Daybreak.
O que Daybreak não permite
- Atendendo clientes. Daybreak é para trabalho interno autorizado. Não pode alimentar produtos voltados para o cliente, tráfego de produtos downstream ou acesso de terceiros; os fornecedores são direcionados para o programa de parceiros Daybreak do OpenAI.
- Testando sistemas sem permissão. Use-o somente em sistemas que você possui ou está explicitamente autorizado a avaliar.
- Assumindo termos de privacidade mais rígidos. A aprovação não inclui Zero Data Retention. Quaisquer controles de retenção devem ser aprovados separadamente.
Como usar Daybreak Blue em Codex
Existem dois caminhos, dependendo de como você faz login no Codex.
Conectado com ChatGPT. Use o espaço de trabalho aprovado e ative a alternância Daybreak antes de enviar uma solicitação; sem ele, as solicitações usam proteções padrão. Os usuários Blue aprovados podem então escolher GPT-6 Sol ou GPT-6 Luna com recusas reduzidas. Você pode confirmar seu status em Configurações → Geral → Acesso Daybreak e os administradores controlam a disponibilidade do modelo no console de administração ChatGPT.
Conectado com uma chave API. Não há interface Daybreak especial. O acesso segue o projeto API habilitado e você seleciona o alias diretamente:
codex -m gpt-daybreak-blue-latestO prefixo gpt- é obrigatório. Versões recentes do Codex CLI adicionaram avisos de recusa com reconhecimento de Daybreak e uma configuração Daybreak por thread, portanto, atualize antes da solução de problemas.
OpenAI combina acesso com aconselhamento operacional firme. É “fortemente encorajador” os clientes do Daybreak a mudarem o Codex do modo de acesso total para modo de revisão automática, que verifica ações que precisam de permissões elevadas antes de serem executadas e pode bloquear etapas arriscadas e destrutivas. Sua configuração recomendada é simples:
- Isole o trabalho. Execute tarefas de segurança em um sandbox sem acesso a sistemas de produção confidenciais ou à Internet aberta e teste os limites do sandbox regularmente.
- Defina o escopo. Anote quais sistemas e ações são autorizados e, em seguida, aplique isso com perfis de permissão com privilégios mínimos.
- Mantenha um ser humano informado. Use a revisão automática para chamadas de ferramentas fora do sandbox e adicione supervisão humana para fluxos de trabalho de maior risco.
OpenAI Documentação Codex fornece um exemplo útil de onde Blue para. Revisar um repositório de laboratório aprovado em busca de pontos fracos de autenticação, classificar as descobertas e propor patches é um trabalho Blue. Reproduzir essa falha e validar uma prova de conceito dentro de uma janela de teste aprovada é o trabalho Red.
Para desenvolvedores: Daybreak Blue no Responses API
O alias Daybreak Blue funciona apenas por meio de Responses API, não de Chat Completions, Lote ou Tempo Real. Seu projeto precisa de acesso ao programa e ao modelo, e você deve usar a chave API desse projeto. O guia OpenAI Daybreak API mostra duas abordagens.
Você pode solicitar um modelo específico e selecionar explicitamente o programa Blue. Este exemplo vem do guia do OpenAI:
curl https://api.openai.com/v1/responses \
  -H "Authorization: Bearer $OPENAI_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{
    "model": "gpt-6-sol",
    "input": "Explain how to validate a security patch in a test environment.",
    "access_programs": {
      "cyber": "daybreak_blue"
    }
  }'
Ou você pode chamar o alias, que sempre usa o programa Blue e segue o modelo para o qual OpenAI aponta:
{
  "model": "gpt-daybreak-blue-latest",
  "input": "Rank these scanner findings by exploitability and propose fixes."
}
Algumas regras enganam as pessoas:
- Combine o programa com o modelo, não com o seu nível de aprovação. Com GPT-6 Sol, envie
daybreak_bluemesmo que sua organização também tenha Red; enviardaybreak_redretorna um erro. - Omitir a configuração não é neutro. Nos modelos de linha principal, o API aplica o tratamento Blue quando seu projeto tem acesso e, caso contrário, salvaguardas padrão. Envie
standardpara cancelar explicitamente. - Astra é o estranho. As recusas reduzidas em GPT-6 Astra requerem acesso Red, mesmo que o valor da solicitação para Astra seja
daybreak_blue.
| Erro | O que geralmente significa |
|---|---|
400 invalid_access_program | O modelo precisa de um valor de programa diferente; use aquele nomeado no erro. |
400 unsupported_access_program | O modelo não oferece suporte a Daybreak; trocar modelos ou enviar standard. |
403 access_program_not_enabled | O projeto da sua chave não possui o programa ou a sua organização não possui a aprovação. |
OpenAI publica limites de taxa para o alias variando de 500 solicitações e 500.000 tokens por minuto no nível de uso 1 a 15.000 solicitações e 40 milhões de tokens por minuto no nível 5. O alias aceita texto e imagens, retorna texto, lida com até 922.000 tokens de entrada e 128.000 tokens de saída e pode usar ferramentas hospedadas, incluindo web pesquisa, pesquisa de arquivos, intérprete de código, uso de computador e MCP.
Quanto custa Daybreak Blue?
Não há sobretaxa Daybreak. OpenAI página de preços cobra o alias Blue de acordo com as taxas do modelo por trás dele, o que atualmente significa GPT-5.6 Sol. OpenAI afirma que o preço promocional de GPT-5.6 Sol durará pelo menos até 21 de novembro de 2026.
| Por 1 milhão de tokens, processamento padrão | Entrada | Entrada em cache | Gravações de cache | Saída |
|---|---|---|---|---|
| Alias Daybreak Blue, via GPT-5.6 Sol | $4.00 | $0.40 | $5.00 | $20.00 |
| Mesmo alias, prompts acima de 272 mil tokens de entrada | $8.00 | $0.80 | $10.00 | $30.00 |
| Taxas padrão GPT-6 Sol | $2.00 | $0.20 | $2.50 | $10.00 |
| GPT-5.6-Cyber, Daybreak Red | $12.50 | $1.25 | $15.625 | $75.00 |
OpenAI não lista um preço Daybreak separado para GPT-6 Sol, portanto, as solicitações Blue para esse modelo devem ser cobradas de acordo com suas taxas padrão. Um exemplo rápido mostra por que a escolha é importante. Suponha que uma revisão de código segura envie 150.000 tokens de entrada de código e receba 8.000 tokens de saída:
- Através do alias Daybreak Blue: $0,60 de entrada + $0,16 de saída = $0,76
- GPT-6 Sol com Daybreak Blue: US$ 0,30 + US$ 0,08 = US$ 0,38
- GPT-5.6-Cyber até Daybreak Red: $ 1,875 + $ 0,60 = cerca de $ 2,48
As execuções de agente reais custam mais de uma solicitação. Os tokens de raciocínio são faturados como saída e um agente pode ler, testar e tentar novamente várias vezes. OpenAI também observa que GPT-5.6-Cyber tende a usar mais tokens de raciocínio do que GPT-5.6 Sol. Trate o exemplo como uma comparação de taxas, não como um orçamento.
Em Codex, o uso é contado em créditos. Preços OpenAI Codex diz que Daybreak Blue usa taxas de crédito GPT-5.6 Sol: 100 créditos por milhão de tokens de entrada, 10 por milhão de tokens de entrada em cache e 500 por milhão de tokens de saída. Daybreak Red custa 312,5, 31,25 e 1.875 créditos, enquanto GPT-6 Sol custa 50, 5 e 250.
No Amazon Bedrock, o modelo aparece como “Daybreak Blue: GPT-5.6 Sol” no Leste dos EUA (Ohio). É cobrado por meio de AWS, e OpenAI afirma que os preços da Bedrock em regiões comerciais correspondem aos preços diretos para serviços equivalentes. AWS diz os clientes ainda precisam primeiro do registro Trusted Access com OpenAI.
Para os defensores do interesse público, o subsídio pode ser mais importante do que os preços de tabela. Governos estaduais e locais, operadores de infraestrutura crítica, bancos comunitários, organizações sem fins lucrativos e mantenedores de código aberto podem registrar interesse no programa de acesso subsidiado de US$ 1 bilhão do OpenAI.
Quando Daybreak Blue é a ferramenta certa e quando não é
O teste mais simples é este: se os modelos padrão já cuidam do seu trabalho de segurança sem recusar, você não precisa do Daybreak Blue. Ele resolve um problema específico, que é o bloqueio ou redirecionamento de solicitações defensivas legítimas.
| Tarefa | Melhor ajuste | Por que |
|---|---|---|
| Revisão segura do código do seu próprio repositório | Padrão ou Blue se as avaliações continuarem sendo bloqueadas | A revisão de rotina geralmente funciona com salvaguardas padrão. |
| Triagem de achados do scanner e CVEs | Daybreak Blue | É necessário um raciocínio detalhado sobre como uma falha pode ser abusada. |
| Análise de malware em um laboratório | Daybreak Blue | É um caso de uso explícito de Blue; mantenha-o em um ambiente isolado. |
| Regras de detecção e resposta a incidentes | Daybreak Blue | O detalhe da técnica do atacante faz parte do trabalho. |
| Verificando se um remendo fecha um buraco | Daybreak Blue | OpenAI lista a validação de patch como um fluxo de trabalho principal do Blue. |
| Construindo uma exploração de prova de conceito | Daybreak Red | Blue geralmente recusa; Red existe para este trabalho. |
| Teste de penetração autorizado ou exercício de equipe vermelha | Daybreak Red | O teste ofensivo requer aprovação separada. |
| Um produto de segurança vendido aos clientes | Nenhum dos dois; fale com o programa de parceria do OpenAI | Daybreak não pode alimentar o tráfego voltado para o cliente. |
Blue também não é adequado para equipes que não conseguem atender aos requisitos operacionais: chaves de hardware para usuários individuais, um projeto API dedicado não padrão, sandbox e registro. O mesmo se aplica às equipes que precisam de controles de dados contratuais, como Zero Data Retention, desde o primeiro dia, porque eles devem ser organizados separadamente.
Como o Daybreak se compara ao Project Glasswing do Anthropic
OpenAI não é o único laboratório que raciona a capacidade cibernética. O Project Glasswing do Anthropic, anunciado em 7 de abril de 2026, dá a organizações selecionadas acesso ao Claude Mythos Preview, um modelo de fronteira não lançado. Anthropic o apresentou alertando que os modelos de IA agora podem superar todos, exceto os humanos mais qualificados, na descoberta e exploração de vulnerabilidades de software. A Glasswing começou com cerca de 50 parceiros e, em 2 de junho, o expandiu o para cerca de mais 150 organizações em mais de 15 países, muitas delas operadoras de infraestrutura crítica. Anthropic afirma que seus primeiros parceiros encontraram mais de 10.000 falhas de gravidade alta ou crítica.
| OpenAI Daybreak | Anthropic Project Glasswing | |
|---|---|---|
| O que você ganha | Modelos GPT emblemáticos com menos recusas (Blue); modelos ciberespecializados (Red) | Claude Mythos Preview |
| Quem pode conseguir | Indivíduos aprovados para Blue; organizações aprovadas para Blue e Red | Organizações selecionadas que atendem aos requisitos de segurança do Anthropic |
| Como se inscrever | Rotas de inscrição pública para indivíduos e organizações, sujeitas a revisão | Seleção de parceiros; Anthropic mencionou um Cyber Verification Program para tarefas defensivas específicas |
| Preços publicados | O preço de tabela do modelo subjacente, mais US$ 1 bilhão em acesso subsidiado para defensores da linha de frente | US$ 25 de entrada e US$ 125 de saída por milhão de tokens para os participantes após a prévia da pesquisa, além de até US$ 100 milhões em créditos de uso |
As filosofias diferem. A Glasswing concentra um modelo excepcionalmente capaz em um grupo menor de instituições. Daybreak Blue disponibiliza uma mudança de capacidade mais modesta para um grupo muito mais amplo, incluindo pesquisadores individuais, ao mesmo tempo que retém os modelos mais permissivos para organizações aprovadas em Red. Em ambos os casos, os principais resultados são divulgados pelas próprias empresas.
Um plano piloto de duas semanas para equipes de segurança
Se você está considerando um aplicativo, a questão útil não é se o Daybreak Blue é poderoso. É se isso elimina o atrito do trabalho que você já está autorizado a realizar, sem criar novos riscos. Um piloto baixo e disciplinado responde a isso.
- Colete as recusas que você já possui. Antes de aplicar, registre as solicitações defensivas que os modelos padrão bloquearam, redirecionaram ou recusaram durante algumas semanas. Se a lista for curta, talvez você não precise do Blue.
- Construa um conjunto de reprodução a partir de trabalho fechado. Escolha de 20 a 30 tarefas com respostas conhecidas: vulnerabilidades corrigidas, incidentes resolvidos, detecções retiradas e solicitações pull corrigidas. Os resultados conhecidos permitem que você obtenha precisão em vez de adivinhar.
- Execute o mesmo conjunto duas vezes. Use um modelo, como GPT-6 Sol, primeiro com proteções padrão e depois com Daybreak Blue. Alterar o modelo e as salvaguardas ao mesmo tempo esconde o que o próprio Blue mudou.
- Meça o que importa. Rastreie a conclusão sem recusa, descobertas corretas, falsos positivos, correção de patches, economia de tempo do analista e custo por tarefa.
- Mantenha as grades de proteção durante o piloto. Use um sandbox isolado, revisão automática, permissões com privilégios mínimos e nenhuma credencial de produção. Peça a uma pessoa que confirme cada descoberta antes que se torne um ticket.
- Decida com evidências. Mantenha Blue se ele limpar bloqueadores reais com precisão aceitável. Considere Red somente se os bloqueadores restantes forem validação de exploração ou testes ofensivos autorizados, e somente se sua organização puder atender aos controles mais rígidos de Red.
Advertências que vale a pena ter em mente
- A maior parte das evidências são do OpenAI. A taxa de conclusão, ExploitBench e resultados de descoberta de vulnerabilidade vêm de avaliações internas do OpenAI. São sinais úteis, não referências independentes.
- Aliases se movem. O alias Daybreak Blue mudará à medida que OpenAI lançar novos modelos Daybreak e os preços mudarão com ele. Cite um modelo específico quando a reprodutibilidade for importante.
- As regras de acesso ainda estão sendo definidas. Os usuários individuais enfrentam um novo prazo de segurança da conta, e OpenAI já reverteu algumas aprovações após um erro de verificação.
- Proteções reduzidas acarretam riscos reais. O próprio OpenAI afirma que os modelos executados com proteções reduzidas “apresentam riscos além do uso do modelo padrão, seja por uso indevido ou desalinhamento”. Sandboxing e revisão não são extras opcionais.
- Nem todo mundo está convencido. Em seu cobertura de lançamento, TechCrunch observou que os críticos veem o aumento das ameaças cibernéticas impulsionadas pela IA como uma oportunidade de marketing para os laboratórios, mesmo quando as empresas recorrem a esses mesmos laboratórios em busca de proteção.
O resultado final
Daybreak Blue é melhor entendido como uma camada de permissão, não como um novo cérebro. Ele dá aos defensores verificados acesso aos principais modelos do OpenAI, GPT-5.6 Sol por padrão e agora GPT-6 Sol e Luna, com menos filtros cibernéticos que frustram o trabalho legítimo de segurança. Isso não transforma esses modelos em geradores de exploração e não tem custo extra.
Para a maioria dos desenvolvedores que o detectaram no Codex, a resposta prática é simples: você pode ignorá-lo, a menos que faça um trabalho de segurança defensiva e suas solicitações estejam sendo bloqueadas. Para equipes de segurança que se enquadram nessa descrição, vale a pena aplicar e depois provar seu valor com um piloto pequeno e medido antes de tocar em algo importante.
Você pode comparar as especificações em nossa biblioteca de modelos: Daybreak Blue, GPT-5.6 Sol e GPT-6 Sol. Ou vê-los lado a lado em Daybreak Blue vs., GPT-6 Sol vs. e Daybreak Blue vs..
Perguntas frequentes
Daybreak Blue é um novo modelo OpenAI?
Não. É uma camada de acesso no programa Daybreak do OpenAI. O alias API atualmente aponta para GPT-5.6 Sol, e os usuários aprovados também podem obter tratamento Blue em GPT-6 Sol e GPT-6 Luna.
Por que posso ver Daybreak Blue em Codex, mas não posso usá-lo?
Ver isso no seletor não significa que você foi aprovado. Você precisa da aprovação Daybreak para sua conta ou organização, um administrador deve habilitá-la e, em Codex com um login ChatGPT, você deve ativar a alternância Daybreak.
Qual é a diferença entre Daybreak Blue e Daybreak Red?
Blue reduz recusas em modelos principais para trabalho defensivo, como triagem, análise de malware e resposta a incidentes. Red adiciona modelos ciberespecializados, como GPT-5.5-Cyber e GPT-5.6-Cyber, para testes ofensivos autorizados e está disponível apenas para organizações aprovadas.
Daybreak Blue é o mesmo que GPT-5.6-Cyber?
Não. GPT-5.6-Cyber é um modelo treinado separadamente, disponível somente por meio de Daybreak Red com uma aprovação de modelo adicional. Daybreak Blue usa modelos de uso geral.
Quanto custa Daybreak Blue?
Não há sobretaxa Daybreak. Através do alias, ele é cobrado de acordo com as taxas de GPT-5.6 Sol: US$ 4 por milhão de tokens de entrada e US$ 20 por milhão de tokens de saída, com taxas mais altas acima de 272.000 tokens de entrada. Em Codex, utiliza taxas de crédito GPT-5.6 Sol.
Daybreak Blue funciona com GPT-6 Astra?
Você pode usar Astra com acesso Blue, mas mantém as proteções padrão. As recusas reduzidas em Astra atualmente exigem Daybreak Red.
Como obtenho acesso ao Daybreak Blue?
Os indivíduos se inscrevem em chatgpt.com/cyber e precisam de um plano pago qualificado, Advanced Account Security com chaves de segurança de hardware e verificação de identidade. As organizações se inscrevem por meio do formulário empresarial Trusted Access da OpenAI.
Daybreak Blue está disponível em Amazon Bedrock?
Sim, para clientes qualificados no Leste dos EUA (Ohio) que concluíram a inscrição Trusted Access com OpenAI. É cobrado por meio de AWS.
Daybreak Blue inclui Zero Data Retention?
Não. Trusted Access não concede automaticamente Zero Data Retention. Quaisquer controles de retenção devem ser aprovados separadamente para a organização e o endpoint API específicos.
Como pesquisamos isso
Em 23 de setembro de 2026, verificamos a página do modelo Daybreak Blue de OpenAI, preços e changelog de API, o guia Responses API Daybreak, o changelog de Codex, documentação de preços e segurança cibernética e artigos da Central de Ajuda OpenAI em Trusted Access for Cyber, solução de problemas e Advanced Account Security. Também analisamos o anúncio de 10 de agosto de OpenAI, a postagem de lançamento de GPT-5.6, os materiais Bedrock de AWS, a cobertura de lançamento de TechCrunch e as páginas Project Glasswing de Anthropic. Os números de referência são informados pelo fornecedor e não testamos o Daybreak Blue. Preços, pseudônimos, regras de elegibilidade e suporte de modelo podem mudar após a publicação.