- AIツール
- 人工知能
OpenAI Daybreak Blueとは?Codexでの利用、料金、RedとBlueの違いを解説
Daybreak Blue は秘密の新しい GPT ではありません。これは、Codex および API の防御セキュリティ作業のための、OpenAI の承認ゲート型アクセス層です。ロックを解除する内容、料金、Daybreak Red との違いは次のとおりです。

Codex モデル ピッカーに「Daybreak Blue」が表示された場合、秘密の新しい GPT が表示されているわけではありません。あなたは、ほとんどの人がまだ許可されていない権限レベルを見ています。
過去数週間にわたって、OpenAI のコーディング ツールに新しい名前が表示されています: Daybreak Blue。開発者は Codex アプリとコマンドライン ツールでこれを発見し、Reddit と OpenAI の開発者フォーラムでそれが何であるかを尋ねました。それを選択しても何も起こらなかったという人もいます。 8 月 11 日に Codex でこのメッセージを見た、あるフォーラム ユーザーは、メッセージを 1 つも受信できませんでした。リクエストは、1 分あたりのトークン数エラーで失敗しました。
混乱は理解できます。 Daybreak Blue はモデルのように見え、モデル スタイルの API という名前があり、ピッカーで GPT モデルの隣に配置されます。これはドアとして理解するのがよいでしょう。同社のサイバー防御プログラムである OpenAI Daybreak 内の承認ゲート型アクセス層で、検証済みの防御者がサイバーセキュリティの拒否を少なくして OpenAI の主力モデルを使用できるようになります。
このガイドでは、Daybreak Blue が実際にロックを解除するもの、その背後にあるモデル、Daybreak Red との違い、コスト、セキュリティ チームが責任を持って Daybreak Blue を評価する方法について説明します。これは、2026 年 9 月 23 日に、OpenAI の API ドキュメント、Codex 変更ログ、ヘルプセンターおよび価格設定ページ、およびアマゾン ウェブ サービスの開始資料と照合して調査され、最終チェックされました。
短い答え
- Daybreak Blue はアクセス層であり、新しいモデルではありません。 OpenAI のモデル ページでは、を「防御的なサイバーセキュリティ作業用に調整されたセーフガードを備えた、当社の主力汎用モデルの別名」と呼んでいます。
- 現在のモデルは GPT-5.6 Sol です。 9 月 22 日以降、承認されたユーザーは GPT-6 Sol および GPT-6 Luna で Daybreak Blue の治療を受けることもできます。
- 防御作業の拒否を減らします。攻撃的なツールのロックを解除するわけではありません。エクスプロイト開発と侵入テストは Daybreak Red に属し、別途承認が必要です。
- 基本モデルの通常価格をお支払いいただきます。エイリアス経由では、現在、入力トークン 100 万あたり 4 ドル、出力トークン 100 万あたり 20 ドルです。
- アクセスには承認が必要です。個人は、本人確認とハードウェア セキュリティ キーを使用して申請します。組織はエンタープライズ フォームを通じて申請し、管理者は Daybreak をオンにする必要があります。
| 質問 | 2026 年 9 月 23 日時点の回答 |
|---|---|
| それは何ですか? | OpenAI Daybreak の承認ゲート層、正式には OpenAI の Trusted Access for Cyber プログラム |
| エイリアスの背後にあるモデル | GPT-5.6 Sol; GPT-6 Sol および GPT-6 Luna もサポートされています |
| どこで機能するか | 対象となる顧客向けの Codex アプリと CLI、Responses API、および Amazon Bedrock |
| コンテキストと出力 | 105万トークンのコンテキストウィンドウ。最大 128,000 の出力トークン |
| 知識の遮断 | 2026 年 2 月 16 日、GPT-5.6 Sol から継承 |
| 価格 | 追加料金なし: エイリアスを介した 100 万トークンあたり 4 ドルのインプットと 20 ドルのアウトプット |
| 申請できる人 | 認可された防御活動を行っている認証済みの個人および組織 |
| そうではないもの | GPT-5.6-Cyber ではなく、無制限のハッキング モデルでも、GPT-6 Astra の安全対策を緩和する方法でもありません |
なぜ Daybreak Blue が Codex に突然現れたのか
OpenAI は、2026 年 8 月 10 日に Daybreak Blue と Daybreak Red を導入しました。 公表 そしてその中で Codex 変更ログ。の API 変更ログ は 3 日前に新しいモデルの別名をリストしていました。この名前はすぐに Codex アプリと CLI に表示され始め、多くの人が使用するずっと前からその名前を目にしていました。
名前を見ることとアクセスすることは同じではありません。 OpenAI は、特定の ID、ChatGPT ワークスペース、または API プロジェクト、モデル、および製品サーフェスに対して Daybreak を承認します。承認後も、Daybreak はデフォルトでオフになっています。 Daybreak Blue は表示されるが使用できない場合、OpenAI のトラブルシューティング ガイドでは、原因の短いリストが示されています。
- あなたまたはあなたの組織は Daybreak に対して承認されていません。
- 承認されましたが、ワークスペース所有者がアカウントに対して Daybreak を有効にしていない、または API 組織所有者がキーの背後にあるプロジェクトに対して Daybreak を有効にしていません。
- 承認で指定されたものとは異なるワークスペース、組織、または API プロジェクトにサインインしています。デフォルトの API プロジェクトは対象外です。
- ChatGPT サインインで Codex を使用し、Daybreak トグルがオフになっているため、要求は標準のセーフガードにフォールバックします。
- Codex アプリまたは CLI が古くなっています。
OpenAI は、アクセス変更が API プロジェクトに到達するまでに約 30 分かかる可能性があり、一部の Daybreak モデルはアクセスが機能している場合でも API のモデル リストに表示されないことを付け加えています。確実な検査は直接ご依頼ください。
まず、OpenAI Daybreakとは何ですか?
Daybreak は、OpenAI のサイバー防御のための包括的なプログラムです。それ 2026年5月に発売 サイバーチューニングされた GPT-5.5 の亜種である GPT-5.5 と、OpenAI のアプリケーション セキュリティ エージェントである Codex Security についてです。 OpenAI では、これを管理されたサイバー防御スタックとして説明しています。フロンティア モデル、Codex エージェント ハーネス、Codex Security、信頼できるワークフロー、パートナー企業です。
このプログラムが存在するのは、フロンティア モデルがセキュリティ作業にとって真に有用であると同時に、真にリスクを伴うものになったからです。 OpenAI によると、7 月 9 日にリリースされたGPT-5.6 Solは、最先端のサイバーセキュリティ パフォーマンスを提供します。 OpenAI によると、OpenAI によると、同等の出力トークン バジェットでの ExploitBench のスコアは 73.5% で、GPT-5.5 のスコアは 47.9% でした。同じ発表記事では、GPT-5.6 Sol のサイバー セーフガードは、以前のモデルよりも約 10 倍の潜在的に有害なアクティビティをブロックすると述べています。
2 番目の図は、Daybreak Blue が存在する理由を説明しています。攻撃者を阻止するフィルターは防御者も阻止します。マルウェアの分析、バグの再現、検出ルールの作成などのリクエストは、危害を加えるリクエストとよく似ています。 OpenAI はトレードオフについて次のように明確に述べています。「したがって、オーバーブロッキングはそれ自体のセキュリティ リスクを生み出します。」 Daybreak は、全員に対してではなく、OpenAI が検証した人々に対してそのラインを移動します。
より広範なプログラムには、知っておく価値のある部分が他にもあります。 OpenAI 氏によると、6 月までにCodex Securityは 30,000 以上のコードベースにわたって 3,000 万件以上のコミットをスキャンしたという。Daybreak ページで、OpenAI は、Trail of Bits との Patch the Planet イニシアチブを含む作業において、41 のオープンソース コードベースにわたって 858 件の問題が特定され、263 件のパッチが作成され、143 件のパッチがアップストリームで受け入れられたことを報告しています。 OpenAI はまた、最前線の防御者のために 6 か月間で 10 億ドルの補助金による Daybreak アクセスを約束しました。
Daybreak Blue 対 Daybreak Red 対 標準アクセス
名前はセキュリティ用語から借用しています。青いチームはシステムを守ります。レッドチームは、最初に弱点を見つけるために許可を得て彼らを攻撃します。 OpenAI の階層は同じ分割に従います。
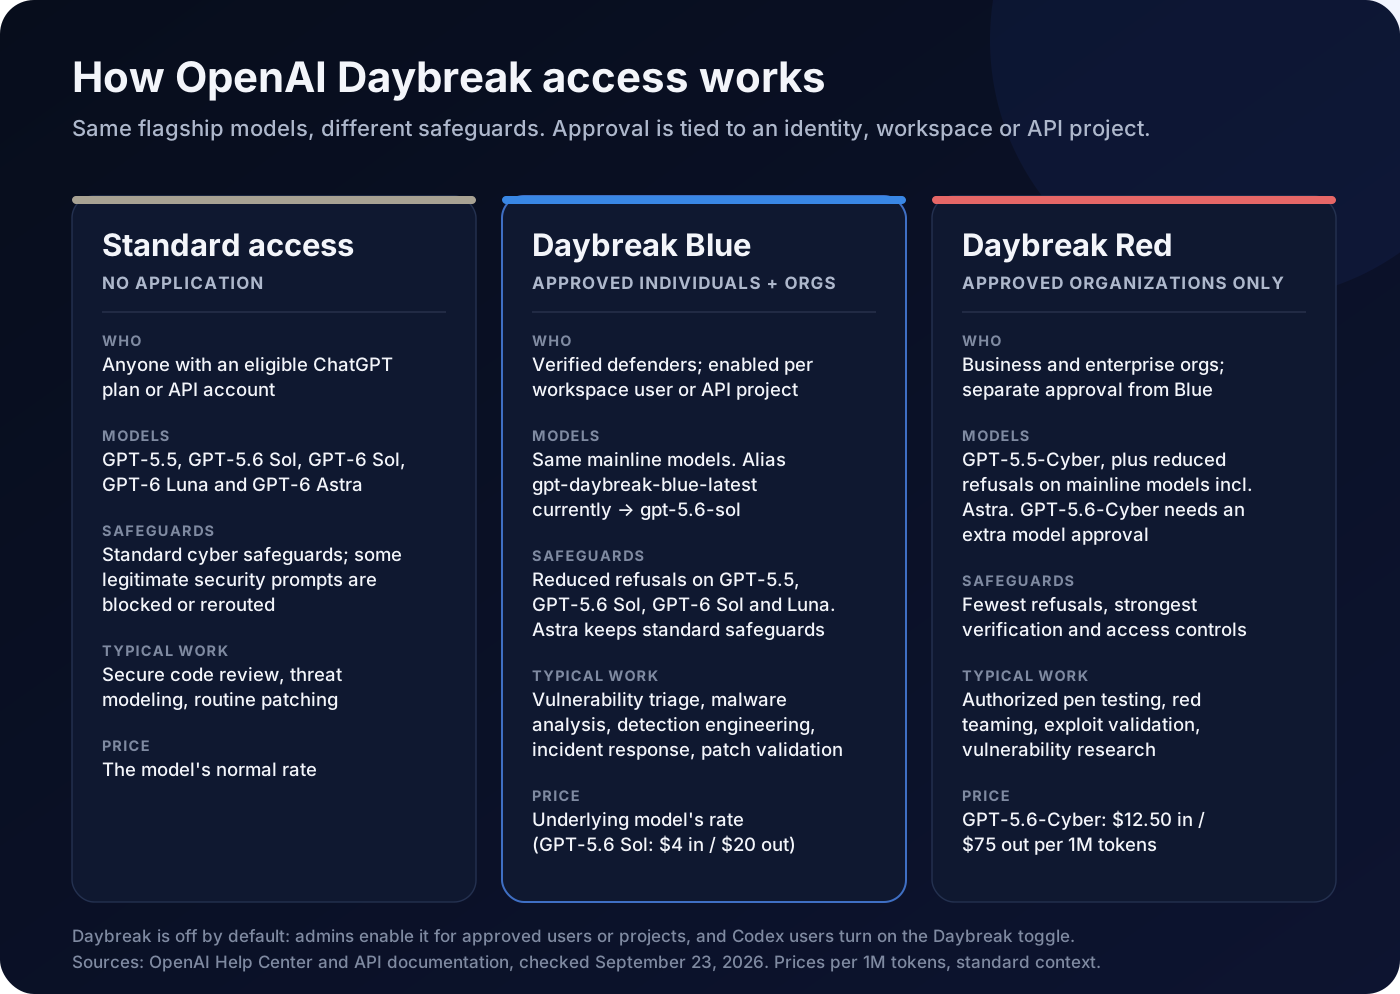
| 標準アクセス | Daybreak Blue | Daybreak Red | |
|---|---|---|---|
| 誰 | サポートされているプランまたは API アカウントを使用しているすべてのユーザー | 承認された個人および組織 | 承認されたビジネスおよびエンタープライズ組織のみ |
| モデル | GPT-5.5、GPT-5.6 Sol、GPT-6 Sol、GPT-6 Luna、GPT-6 Astra | 同じメインラインモデル | GPT-5.5-Cyber とメインライン モデル。 GPT-5.6-Cyber (追加承認あり) |
| 安全対策 | 標準 | GPT-5.5、GPT-5.6 Sol、GPT-6 Sol、GPT-6 Luna での拒否が減少しました。 Astra は標準のまま | Astra などのメインライン モデルとサイバー特化モデルの拒否が減少 |
| のために作られた | 安全なコーディング、脅威モデリング、定期的なパッチ適用 | 脆弱性トリアージ、安全なコードレビュー、マルウェア分析、検出エンジニアリング、インシデント対応、パッチ検証 | 認可された侵入テスト、レッドチーム、エクスプロイト検証および脆弱性調査 |
| 価格 | モデルの定価 | 基礎となるモデルの定価 | GPT-5.6-Cyber: 100 万トークンあたり 12.50 ドルのインプットと 75 ドルのアウトプット |
OpenAI のTrusted Access の概要では、見落としがちな 2 つの詳細があります。まず、Blue の承認には Red が含まれることはありません。これらは別個のアプリケーションであり、現在、個人が Red を直接申請することはできません。第二に、Red であっても単一のスイッチではありません。OpenAI の最新のサイバー特化モデルである GPT-5.6-Cyber は、Red に加えて追加のモデル固有の承認が必要です。
「拒否の減少」の本当の意味
OpenAI の安全対策は 2 つのレベルで機能します。システムレベルの保護機能により、はサイバー関連のリクエストを選別し、リクエストをブロックしたり、速度を低下させたり、性能の低いフォールバック モデルに送信したりできます。モデル レベルの拒否は、モデルがリクエストを受け取り、支援を拒否したときに発生します。
Daybreak Blue は主に第 1 層を変更します。 OpenAI によると、Blue アクセスにより「ガードレールが削除される」、つまりシステム レベルの画面が削除されるため、承認された防御者は調査、インシデント対応、脆弱性管理、セキュリティ評価中にモデルからより多くの情報を得ることができます。モデルを再トレーニングすることはありません。 GPT-5.6 Sol は、システム レベルのフィルターがない場合でも、運用システムへの侵入テストなど、高度な二重用途のリクエストを拒否します。
OpenAI は、暴露的な内部テストを公開しました。その Advanced Cybersecurity Completion Rate は、モデルがエクスプロイト チェーンの開発、認証バイパス、権限昇格などのシナリオを含むリクエストを完了する頻度を測定します。
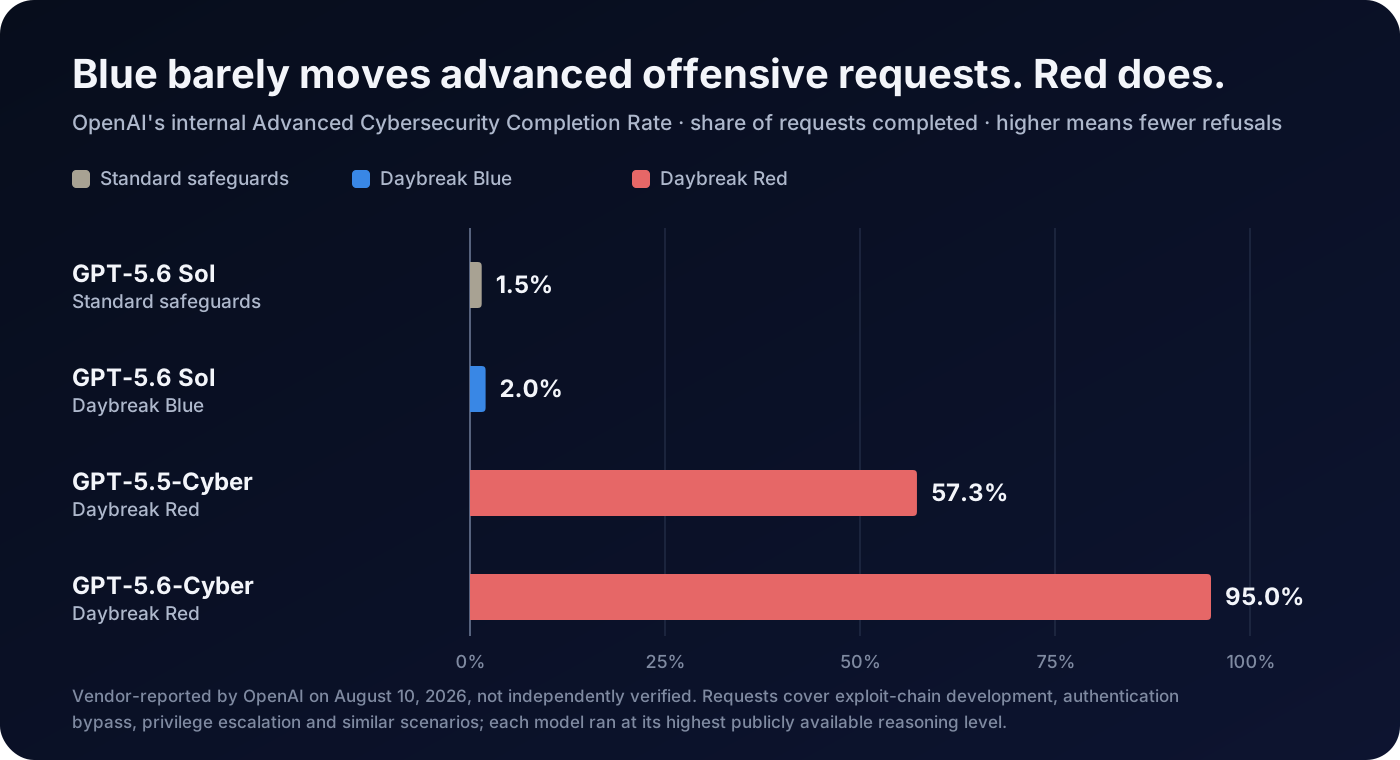
チャートは、階層を理解する最も明確な方法です。 Blue は、正当な作業によってフィルターが作動し続ける防御者向けです。あなたの仕事が、承認されたターゲットに対して機能するエクスプロイトを構築する必要がある場合でも、通常、Blue は依然として「ノー」と答えます。それが Red の目的です。また、発売後に広がった主張も訂正しています。高度なサイバー リクエストの 95% 完了という広く共有されている数字は、Daybreak Blue ではなく、GPT-5.6-Cyber を Daybreak Red として表しています。
Blue は単に弱い選択肢というわけではありません。 ExploitBench では、OpenAI は、Daybreak Blue の下の GPT-5.6 Sol がトークン効率が高く、標準の 300 ターン設定で最高のパフォーマンスを示したと報告しています。 GPT-5.6-Cyber はランが 600 ターンに延長されたときにのみ差を縮めました。 OpenAI の脆弱性発見とレポート作成の評価では、GPT-5.6-Cyber のスコアは GPT-5.6 Sol を下回りました。これは、OpenAI のレポートが短く、詳細が少ないためであると考えられます。問題を見つけてそれをうまく説明するなど、多くの防御的な仕事には、Blue の背後にある一般的なモデルの方が優れたツールである可能性があります。
これらの結果はすべて OpenAI の内部評価から得られたものです。同社は、GPT-5.6-Cyber 用のシステム カードを後で公開すると述べていますが、両層の独立したテストは依然として希薄です。
現在 Daybreak Blue で動作するモデルはどれですか?
今週はここで話が変わりました。発売当初、Daybreak Blue は GPT-5.6 Sol を意味していました。 9 月 22 日、OpenAI は GPT-6 Sol と GPT-6 Luna をリリースしました。そのヘルプセンターでは、アカウントが承認され、リクエストに対して Daybreak が有効になっている場合、Daybreak Blue に基づく拒否の軽減をサポートすると記載されています。
| モデル | 標準アクセス | Daybreak Blueあり |
|---|---|---|
| GPT-5.5 | 標準的な安全対策 | 拒否の減少 |
| GPT-5.6 Sol、エイリアスのデフォルト | 標準的な安全対策 | 拒否の減少 |
| GPT-6 Sol | 標準的な安全対策 | 拒否の減少 |
| GPT-6 Luna | 標準的な安全対策 | 拒否の減少 |
| GPT-6 Astra | 標準的な安全対策 | 標準的な安全対策。拒否の軽減には Daybreak Red が必要です |
| GPT-5.5-Cyber および GPT-5.6-Cyber | アクセス不可 | アクセス不可 |
Astra 例外は文脈から見て意味があります。 OpenAI は、Preparedness Framework の下で GPT-5.6 Sol のサイバーセキュリティ機能を「高」と評価していますが、Astra を最初のモデルとして「緊急」レベルに分類しています。GPT-6 Astra ガイドでは、その決定について説明します。 OpenAI は、Astra の顧客に対する Astra の拒否を減らすために取り組んでいると述べています。それまでは、承認された Blue ユーザーは GPT-6 Sol または GPT-6 Luna に切り替えるか、標準の安全策を備えた Astra を使用できます。
現実的な問題点が 1 つあります。確認したところ、GPT-6 Sol の方が新しくて安価であるにもかかわらず、Daybreak Blue API エイリアスは依然として GPT-5.6 Sol を指していました。 OpenAI によると、エイリアスは時間の経過とともに新しいモデルに移行し、それに合わせて価格が調整される予定です。どのモデルが応答したかを知る必要がある場合は、各 API 応答のmodelフィールドを確認するか、エイリアスの代わりに特定のモデルを要求します。
Daybreak Blue アクセスを取得する方法
個人
個人の防御者は、chatgpt.com/cyberで申請します。 OpenAI のヘルプ センターには、要件がリストされています。
- あなたは 18 歳以上で、対象となる有料の ChatGPT プランを利用している必要があります。
- Advanced Account Security をオンにし、互換性のある FIDO2 ハードウェア セキュリティ キーを唯一のサインイン方法として使用する必要があります。ソフトウェアおよび同期されたパスキーは対象外です。
- 本人確認を完了する必要があります。 OpenAI が再申請を要求しない限り、失敗または拒否された検証を再試行したり異議を申し立てたりすることはできません。
Advanced Account Securityはアカウントの動作を変更します。パスワード サインイン、電子メールおよび SMS コード、電子メール ベースの回復は無効になります。セッションは短くなります。 OpenAI は、設定がオンになっている間はモデルのトレーニングに会話が使用されないと述べています。すべてのサインイン方法と回復キーを失うとアカウントが失われる可能性があるため、バックアップ キーと回復キーを安全な場所に保管してください。
既存の個人ユーザーがアクセスを維持するには、2026 年 10 月 1 日までにアカウント セキュリティ ルールを満たす必要があります。 OpenAI はまた、一部の個別の Blue アカウントからのアクセスを削除する検証エラーを認めました。影響を受けるユーザーは再申請するよう求められました。
組織
組織は、OpenAI の企業 Trusted Access フォームを提出し、OpenAI の担当者と協力します。レビュー担当者は、組織とセキュリティ機能、サポートしたい防御ワークフロー、使用予定のワークスペースまたは API 組織について質問する場合があります。 OpenAIは、身元と信頼の検証、リスク、使用目的、および広範なセキュリティエコシステムを強化する申請者の能力を比較検討すると述べている。
承認だけでは何も変わりません。ワークスペース所有者は、承認されたユーザーとグループに対して Daybreak をオンにします。 API では、組織所有者が、プロジェクト設定 → 一般 → Daybreak モデル アクセスで、名前付きのデフォルト以外のプロジェクトに対してこれを有効にします。
Daybreak が許可しないもの
- 顧客へのサービス。 Daybreak は内部の承認された作業用です。顧客向け製品、下流の製品トラフィック、またはサードパーティのアクセスを強化することはできません。ベンダーは代わりに、OpenAI の Daybreak パートナー プログラムを参照します。
- 許可なくシステムをテストしています。自分が所有するシステム、または明示的に評価を許可されているシステムでのみ使用してください。
- より強力なプライバシー条件を前提としています。承認には Zero Data Retention は含まれません。保存管理は個別に承認する必要があります。
CodexでDaybreak Blueを使用する方法
Codex へのサインイン方法に応じて、2 つのパスがあります。
ChatGPT でサインインしました。リクエストを送信する前に、承認されたワークスペースを使用し、Daybreak トグルをオンにします。これをオフにすると、リクエストは標準の保護手段を使用します。承認された Blue ユーザーは、拒否が軽減された GPT-6 Sol または GPT-6 Luna を選択できるようになります。 [設定] → [一般] → [Daybreak アクセス] でステータスを確認でき、管理者は ChatGPT 管理コンソールからモデルの可用性を制御できます。
API キーを使用してサインインしました。特別な Daybreak インターフェイスはありません。 Access は有効な API プロジェクトに従い、エイリアスを直接選択します。
codex -m gpt-daybreak-blue-latestgpt-プレフィックスは必須です。最近の Codex CLI リリースでは、Daybreak 対応の拒否通知とスレッドごとの Daybreak 設定が追加されているため、トラブルシューティングの前に更新してください。
OpenAI は、アクセスと確かな運用アドバイスを組み合わせています。 Daybreak のお客様には、Codex をフルアクセス モードから自動レビュー モードに切り替えることを「強くお勧めします」。これにより、昇格された権限が必要なアクションが実行前にチェックされ、危険で破壊的なステップがブロックされる可能性があります。推奨される設定は簡単です。
- 作業を分離します。機密性の高い運用システムやオープン インターネットにアクセスせずにサンドボックスでセキュリティ タスクを実行し、サンドボックスの境界を定期的にテストします。
- スコープを定義します。どのシステムとアクションが許可されているかを書き留めて、最小特権のアクセス許可プロファイルを適用します。
- 人間の情報を常に把握しておいてください。 サンドボックス外のツール呼び出しには自動レビューを使用し、リスクの高いワークフローには人間による監視を追加します。
OpenAI のCodex ドキュメントには、Blue が停止する場所の役立つ例が記載されています。認証の弱点について承認されたラボ リポジトリをレビューし、結果をランク付けし、パッチを提案するのは、Blue の作業です。その欠陥を再現し、承認されたテスト期間内で概念実証を検証するのは、Red の作業です。
開発者向け: Daybreak Blue の Responses API
Daybreak Blue エイリアスは、Chat Completions、バッチまたはリアルタイムではなく、Responses API を通じてのみ機能します。プロジェクトにはプログラム アクセスとモデル アクセスの両方が必要で、そのプロジェクトの API キーを使用する必要があります。 OpenAI のDaybreak API ガイドには 2 つのアプローチが示されています。
特定のモデルをリクエストし、Blue プログラムを明示的に選択できます。この例は、OpenAI のガイドからのものです。
curl https://api.openai.com/v1/responses \
  -H "Authorization: Bearer $OPENAI_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{
    "model": "gpt-6-sol",
    "input": "Explain how to validate a security patch in a test environment.",
    "access_programs": {
      "cyber": "daybreak_blue"
    }
  }'
または、常に Blue プログラムを使用し、OpenAI が指すモデルに従うエイリアスを呼び出すこともできます。
{
  "model": "gpt-daybreak-blue-latest",
  "input": "Rank these scanner findings by exploitability and propose fixes."
}
いくつかのルールが人々をつまずかせます。
- プログラムを承認レベルではなく、モデルに合わせてください。 GPT-6 Sol を使用すると、組織に Red がある場合でも、
daybreak_blueを送信します。daybreak_redを送信するとエラーが返されます。 - 設定を省略すると中立ではなくなります。 メインライン モデルでは、プロジェクトにアクセス権がある場合は API が Blue 処理を適用し、それ以外の場合は標準の保護手段が適用されます。送信
standard明示的にオプトアウトします。 - Astra は奇数の出力です。 GPT-6 Astra の拒否拒否には、Astra のリクエスト値が
daybreak_blueであっても、Red アクセスが必要です。
| エラー | 通常それが意味するもの |
|---|---|
400 invalid_access_program | モデルには別のプログラム値が必要です。エラーで指定されたものを使用してください。 |
400 unsupported_access_program | このモデルは Daybreak をサポートしていません。モデルを切り替えるか、standardを送信します。 |
403 access_program_not_enabled | キーのプロジェクトにプログラムがないか、組織の承認がありません。 |
OpenAI は、使用階層 1 で 1 分あたり 500 リクエストおよび 500,000 トークンから、階層 5 で 1 分あたり 15,000 リクエストおよび 4,000 万トークンまでの範囲のレート制限をエイリアスに発行します。エイリアスはテキストと画像を受け入れ、テキストを返し、最大 922,000 の入力トークンと 128,000 の出力トークンを処理し、ホストされたものを使用できます。 Web 検索、ファイル検索、コード インタプリタ、コンピュータの使用、MCP などのツール。
Daybreak Blueの価格はいくらですか?
Daybreak の追加料金はありません。 OpenAI の価格ページは、Blue エイリアスに対して、その背後にあるモデルの料金 (現在は GPT-5.6 Sol を意味します) で請求します。 OpenAI によると、GPT-5.6 Sol のプロモーション価格は少なくとも 2026 年 11 月 21 日まで続くとのことです。
| 100万トークンあたり、標準処理 | 入力 | キャッシュされた入力 | キャッシュ書き込み | 出力 |
|---|---|---|---|---|
| Daybreak Blue エイリアス、GPT-5.6 Sol 経由 | $4.00 | $0.40 | $5.00 | $20.00 |
| 同じエイリアス、272K 入力トークンを超えるプロンプト | $8.00 | $0.80 | $10.00 | $30.00 |
| GPT-6 Sol 標準レート | $2.00 | $0.20 | $2.50 | $10.00 |
| GPT-5.6-Cyber、Daybreak Red | $12.50 | $1.25 | $15.625 | $75.00 |
OpenAI には、GPT-6 Sol に対する個別の Daybreak 価格が記載されていないため、そのモデルに対する Blue リクエストは標準料金で請求される必要があります。簡単な例で、その選択がなぜ重要なのかを示します。安全なコード レビューが 150,000 のコードの入力トークンを送信し、8,000 の出力トークンを受信すると仮定します。
- Daybreak Blue エイリアス経由: $0.60 入力 + $0.16 出力 = $0.76
- GPT-6 Sol と Daybreak Blue: $0.30 + $0.08 = $0.38
- GPT-5.6-Cyber ~ Daybreak Red: $1.875 + $0.60 = 約 $2.48
実際のエージェントの実行には複数のリクエストがかかります。推論トークンは出力として請求され、エージェントは何度も読み取り、テストし、再試行する可能性があります。 OpenAI は、GPT-5.6-Cyber が GPT-5.6 Sol よりも多くの推論トークンを使用する傾向があることにも注意します。この例は予算ではなく料金の比較として扱ってください。
Codex では、使用量はクレジットでカウントされます。 OpenAI のCodex の価格設定によると、Daybreak Blue は GPT-5.6 Sol クレジット レートを使用します。入力トークン 100 万あたり 100 クレジット、キャッシュされた入力トークン 100 万あたり 10、出力トークン 100 万あたり 500 です。 Daybreak Red のコストは 312.5、31.25、および 1,875 クレジットですが、GPT-6 Sol のコストは 50、5、および 250 クレジットです。
Amazon Bedrock では、モデルは米国東部 (オハイオ) では「Daybreak Blue: GPT-5.6 Sol」として表示されます。 AWS を通じて請求され、OpenAI によると、商用地域での Bedrock の価格は、同等のサービスの直接価格と一致します。AWS は、の顧客は、最初に OpenAI による Trusted Access の登録が必要であると述べています。
公益擁護者にとっては、定価よりも補助金の方が重要かもしれない。州および地方自治体、重要インフラ事業者、地域銀行、非営利団体、オープンソース保守者は、OpenAI の 10 億ドルの補助付きアクセス プログラムに関心を登録できます。
Daybreak Blue が適切なツールである場合とそうでない場合
最も簡単なテストは次のとおりです。標準モデルがすでに拒否することなくセキュリティ作業を処理している場合、Daybreak Blue は必要ありません。これにより、正当な防御リクエストがブロックまたは再ルーティングされるという 1 つの特定の問題が解決されます。
| タスク | ベストフィット | なぜ |
|---|---|---|
| 独自のリポジトリの安全なコードレビュー | 標準、またはレビューがブロックされ続ける場合は Blue | 定期的なレビューは通常、標準的な安全対策で機能します。 |
| スキャナーの所見と CVE のトリアージ | Daybreak Blue | 欠陥がどのように悪用される可能性があるかについて、詳細な推論が必要です。 |
| ラボでのマルウェア分析 | Daybreak Blue | これは明示的な Blue の使用例です。隔離された環境に保管してください。 |
| 検出ルールとインシデント対応 | Daybreak Blue | 攻撃者のテクニックの詳細も仕事の一部です。 |
| パッチが穴を塞いでいることを確認する | Daybreak Blue | OpenAI には、コア Blue ワークフローとしてパッチ検証がリストされています。 |
| 概念実証エクスプロイトの構築 | Daybreak Red | Blue は通常拒否します。この作品にはRedが存在します。 |
| 認可された侵入テストまたはレッドチーム演習 | Daybreak Red | 攻撃的テストには別途承認が必要です。 |
| 顧客に販売されるセキュリティ製品 | どちらでもない。 OpenAI のパートナー プログラムに問い合わせる | Daybreak は顧客向けトラフィックに電力を供給できません。 |
Blue は、個々のユーザー用のハードウェア キー、専用のデフォルト以外の API プロジェクト、サンドボックス化、ロギングなどの動作要件を満たせないチームにも適していません。 Zero Data Retention などの契約上のデータ管理を初日から必要とするチームにも同じことが当てはまります。これらは個別に手配する必要があるためです。
Daybreak と Anthropic の Project Glasswing の比較
OpenAI はラボに配給される唯一のサイバー機能ではありません。 Anthropicさん Project Glasswingは、2026 年 4 月 7 日に発表され、選択された組織に未リリースのフロンティア モデルである Claude Mythos Preview へのアクセスを提供します。 Anthropic は、AI モデルがソフトウェアの脆弱性を見つけて悪用する点で、最も熟練した人間を除くすべての人間を超える可能性があると警告してこれを紹介しました。 Glasswing は約 50 のパートナーとともに始まり、6 月 2 日、 拡張された 15 か国以上の約 150 の組織に提供されており、その多くは重要インフラストラクチャの運営者です。 Anthropic によると、初期のパートナーは 10,000 件以上の高重大度または重大度の欠陥を発見したという。
| OpenAI Daybreak | Anthropic Project Glasswing | |
|---|---|---|
| 得られるもの | 拒否の少ないフラッグシップ GPT モデル (Blue)。サイバー特化モデル(Red) | Claude Mythos Preview |
| 誰が手に入れることができるのか | Blue の承認済み個人。 Blue および Red の承認を受けた組織 | Anthropic のセキュリティ要件を満たす選択された組織 |
| 申請方法 | 個人および団体の公募ルート(審査対象) | パートナーの選択。 Anthropic は特定の防御タスクについて Cyber Verification Program について言及しました |
| 公開価格 | 基礎となるモデルの定価に加えて、最前線の防御者向けのアクセス補助金として 10 億ドルが追加されます | 研究プレビュー後の参加者には、100 万トークンあたり 25 ドルのインプットと 125 ドルのアウトプット、さらに最大 1 億ドルの使用クレジットが付与されます |
哲学は異なります。 Glasswing は、小規模な機関グループの中で非常に有能なモデルを集中させています。 Daybreak Blue は、Red の承認された組織に対して最も寛容なモデルを差し控えながら、個人の研究者を含むはるかに幅広いグループが利用できる、より控えめな機能シフトを提供します。どちらの場合も、見出しの結果は企業自身によって報告されます。
セキュリティ チーム向けの 2 週間のパイロット プラン
アプリケーションを検討している場合、重要なのは Daybreak Blue が強力かどうかではありません。新たなリスクを生み出すことなく、すでに権限を与えられている仕事から摩擦を取り除くことができるかどうかです。背が低く規律正しいパイロットがそれに答えます。
- すでに持っている拒否を集めます。 適用する前に、標準モデルが数週間にわたってブロック、再ルーティング、または拒否した防御リクエストを記録します。リストが短い場合は、Blue は必要ない可能性があります。
- クローズされた作品からリプレイ セットを構築します。解決済みの脆弱性、解決されたインシデント、廃止された検出、パッチが適用されたプル リクエストなど、既知の答えを持つタスクを 20 ~ 30 個選択します。既知の結果を使用すると、推測する代わりに正確さをスコアできます。
- 同じセットを 2 回実行します。 GPT-6 Sol などの 1 つのモデルを、最初に標準の安全対策とともに使用し、次に Daybreak Blue を使用します。モデルとセーフガードを同時に変更すると、Blue 自体が変更した内容が隠蔽されます。
- 重要なものを測定します。拒否のない完了、正しい結果、誤検知、パッチの正確性、アナリストの時間の節約、タスクあたりのコストを追跡します。
- パイロット中はガードレールをオンにしてください。分離されたサンドボックス、自動レビュー、最小権限のアクセス許可を使用し、実稼働資格情報は使用しません。チケットが発行される前に、すべての発見事項を担当者に確認してもらいます。
- 証拠をもって判断してください。実際のブロッカーを許容可能な精度でクリアする場合は、Blue を維持します。残りのブロッカーがエクスプロイト検証または承認された攻撃的テストである場合、および組織が Red のより厳格な管理に対応できる場合にのみ、Red を検討してください。
心に留めておく価値のある注意点
- 証拠のほとんどは OpenAI のものです。完了率、ExploitBench、および脆弱性発見の結果は、OpenAI の内部評価に基づいています。これらは有用なシグナルであり、独立したベンチマークではありません。
- エイリアスが移動します。 OpenAI が新しい Daybreak モデルをリリースすると、Daybreak Blue エイリアスが変更され、それに伴い価格も変更されます。再現性が重要な場合は、特定のモデルに名前を付けます。
- アクセス ルールはまだ調整中です。個人ユーザーには新たなアカウントセキュリティの期限が迫っており、OpenAI は検証エラーの後、すでに一部の承認を取り消しています。
- 安全対策の削減には現実のリスクが伴います。 OpenAI 自体は、安全対策を減らして実行するモデルには「誤用や位置ずれによる標準モデルの使用を超えるリスクが伴う」と述べています。サンドボックス化とレビューはオプションの追加機能ではありません。
- 誰もが納得しているわけではありません。 その中で ローンチカバレッジ, TechCrunchは、企業が同じ研究所に保護を求めているにもかかわらず、批評家はAIによるサイバー脅威の増大を研究所のマーケティング機会とみなしていると指摘した。
結論
Daybreak Blue は、新しい頭脳ではなく、アクセス許可レイヤーとして最もよく理解されています。これにより、検証済みの防御者は OpenAI の主力モデル (デフォルトでは GPT-5.6 Sol、現在は GPT-6 Sol と Luna) にアクセスできるようになり、正規のセキュリティ作業を妨げるサイバー フィルターが少なくなります。これらのモデルをエクスプロイト ジェネレーターに変えることはなく、追加の費用もかかりません。
Codex でこの問題を発見したほとんどの開発者にとって、実際的な答えは簡単です。防御的なセキュリティ作業を行ってリクエストがブロックされない限り、無視しても問題ありません。この説明に当てはまるセキュリティ チームにとっては、重要なことを行う前に、小規模で慎重なパイロットを実施してその価値を証明することを適用する価値があります。
モデル ライブラリで仕様を比較できます: Daybreak Blue、GPT-5.6 SolおよびGPT-6 Sol。または、Daybreak Blue 対 GPT-5.6 Sol、GPT-6 Sol 対 Daybreak BlueおよびDaybreak Blue 対GPT-6 Astra。
よくある質問
Daybreak Blue は OpenAI の新しいモデルですか?
いいえ。これは、OpenAI の Daybreak プログラムのアクセス層です。 API エイリアスは現在 GPT-5.6 Sol を指しており、承認されたユーザーは GPT-6 Sol および GPT-6 Luna で Blue の扱いを受けることもできます。
Codex に Daybreak Blue が表示されるのに使用できないのはなぜですか?
ピッカーに表示されても、承認されたことを意味するものではありません。アカウントまたは組織には Daybreak 承認が必要で、管理者がそれを有効にする必要があります。また、ChatGPT サインインを使用する Codex では、Daybreak トグルをオンにする必要があります。
Daybreak Blue と Daybreak Red の違いは何ですか?
Blue は、トリアージ、マルウェア分析、インシデント対応などの防御作業のメインライン モデルでの拒否を減らします。 Redは、認定された攻撃テスト用のGPT-5.5-CyberやGPT-5.6-Cyberなどのサイバー特化モデルを追加し、認定された組織のみが利用可能です。
Daybreak Blue は GPT-5.6-Cyber と同じですか?
いいえ。GPT-5.6-Cyber は個別にトレーニングされたモデルであり、追加のモデル承認が必要な Daybreak Red を通じてのみ利用できます。 Daybreak Blueは汎用モデルを使用しています。
Daybreak Blueの価格はいくらですか?
Daybreak の追加料金はありません。エイリアスを通じて、GPT-5.6 Sol のレートで請求されます。入力トークン 100 万あたり 4 ドル、出力トークン 100 万あたり 20 ドルで、272,000 入力トークンを超えると、より高いレートになります。 Codex では、GPT-5.6 Sol クレジット レートが使用されます。
Daybreak Blue は GPT-6 Astra と併用できますか?
Astra と Blue アクセスを併用できますが、標準の安全対策は維持されます。 Astra の拒否拒否を軽減するには、現在 Daybreak Red が必要です。
Daybreak Blue にアクセスするにはどうすればよいですか?
個人は chatgpt.com/cyber で申請し、対象となる有料プラン、ハードウェア セキュリティ キーを備えた Advanced Account Security、および本人確認が必要です。組織は、OpenAI のエンタープライズ Trusted Access フォームを通じて申請します。
Daybreak Blue は Amazon Bedrock で利用できますか?
はい、OpenAI で Trusted Access 登録を完了した米国東部 (オハイオ) の対象顧客が対象です。 AWS を通じて請求されます。
Daybreak BlueにはZero Data Retentionが含まれますか?
いいえ、Trusted Access は自動的に Zero Data Retention を付与しません。保持制御は、特定の API 組織およびエンドポイントに対して個別に承認する必要があります。
これをどのように調査したか
2026 年 9 月 23 日に、OpenAI の Daybreak Blue モデル ページ、API の価格と変更ログ、Responses API Daybreak ガイド、Codex の変更ログ、価格とサイバー セーフティのドキュメント、および OpenAI ヘルプ センターの記事を確認しました。 Trusted Access for Cyber、トラブルシューティング、および Advanced Account Security。また、OpenAI の 8 月 10 日の発表、GPT-5.6 のローンチ記事、AWS の Bedrock マテリアル、TechCrunch のローンチ カバレッジ、および Anthropic の Project Glasswing ページもレビューしました。ベンチマークの数値はベンダーから報告されたものであり、私たち自身では Daybreak Blue をテストしませんでした。価格、別名、資格規則、およびモデルのサポートは、公開後に変更される可能性があります。